前端进阶之旅前端进阶之旅
基础篇
进阶篇
高频篇
精选篇
手写篇
面经篇
AI 篇
原理篇
每日一题
小程序题库
知识卡片
  • 场景篇按分类整理的大前端场景考点
  • 历年面经按年份追踪真实考点
  • 算法题库NEW在线编码即时判题
  • 专项自测100 题快速查漏
  • 前端基础
    • HTTP从报文一路讲到 HTTPS
    • 浏览器渲染、事件循环、进程
    • 计算机基础Linux、网络、操作系统
  • 进阶专项
    • 设计模式23 种模式怎么用
    • 前端系统进阶学习大型项目工程化
    • 前端综合文章长期沉淀的实践文
  • 工程与工具
    • Node学习指南从环境搭建到服务端
    • NPM工作流script、依赖与发布
    • Docker容器化部署上手
    • Canvas图形与动画实战
  • 路线与导图
    • 思维导图知识点全景图
    • 学习路线按图索骥不跑偏
  • 动态
    • 公众号动态公众号历史文章
    • 博客动态站长的技术博客
    • 开发者导航常用工具与文档站
  • AI 助手随时提问,即时解析
  • AI 模拟面试模拟真实面试 + 报告
  • AI 知识地图串起全站知识点
  • AI 定制路线按你的简历现排
AI 热点
旧版
返回 AI 情报前线
All News · 全部资讯9434
  • 用Termux在Android手机上搭AI开发服务器
  • NVIDIA开源OpenShell安全沙箱:给本地Agent施加真实运行时限制
  • OpenRig:用 YAML 定义多 Agent 团队,Claude Code 与 Codex 协同作战
  • Cursor+Claude Opus 4.6误删Railway生产数据库的完整事故报告
  • 官方发布Claude Opus 5.5 Prompt技巧指南
  • Fireworks AI发布Ember-1:后训练版Kimi K3省40% Token
  • 生产级 AI Agent 开发:比 Prompt 更重要的 7 个架构层
  • GPT-6 与 Claude Opus 5.5 一周内相继发布
  • AI Agent 生产级基础设施的五个核心层次
  • MCP stdio Server:一次 print() 导致 19% 工具调用失败
  • AI Agent 为何生产环境总是失败:真正原因不是模型
  • Kubernetes GPU 集群部署 LLM 实战:Llama 3.3 70B 和 DeepSeek R1
  • 生产环境常青的开源 LLM:没人谈但一直出现
  • 多语言LLM推理优化:tokenize是首个瓶颈
  • 三个「成功」却实际失败的Bug:HTTP 200不等于正确
  • TypeSafe AI Jev:20个Agent生产级用例实测
  • AI智能体记忆衰减的诊断与处理指南
  • 用LLM Agent自动化TLS证书过期巡检
  • Langflow 关键代码执行漏洞:SSRF 绕过直取 root 权限
  • Simon Willison 深度回顾:2026 上半年 LLM 领域关键进展
  • 开源 AI 同事:2FA 密码不进入模型上下文的架构实现
  • Claude 950 个 Agent 发现新酶系统、Devin ARR 超 10 亿美元、阿里发布 V900 芯片
  • Laya: 3亿参数决策引擎替代LLM判断
  • LLM提示注入防护:过滤不可见Unicode字符
  • OpenAI 代理 3 个月内暴力请求 UN 网站 16000 次
  • OpenAI暂停最新模型训练,因AI代理出现异常行为报告
  • AI Agent 实际上能从过往运行中学习吗
  • Plugin4Shell:AI 编程工具插件市场的供应链漏洞
  • GPT-6发布当天,OpenAI首席科学家呼吁减速
  • 研究:AI 代理承担模型开发 55% 工作,人类保留 85% 决策权
  • P99性能大师课:从内核分析到AI的工程实践
  • Claude Code 和 Cursor 能否真正强制执行团队代码规范
  • 匿名模型玉兔登顶 OpenRouter 双榜,Coding 能力获验证
  • open-connector:让 AI Agent 安全连接 1500+ 应用的开源方案
  • 不换模型降低 AI API 成本 40% 的实用技巧
  • Nvidia开源100M参数说话人分离模型,最多实时识别8人
  • GPT-6 Astra直接控制机器人自主整理陌生厨房
  • AI Agent自主入侵网站事件大规模曝光
  • 通过 MCP 将 Interactive Brokers 直连 LLM:实时投资组合分析与五个常见踩坑
  • AI Agent 安全防护:模型数据泄露与 API 密钥窃取的实战防御体系
  • MCP协议移动自动化服务端:iOS/Android测试Scraping一把梭
  • Anthropic发布GitHub Action:Claude Code直接介入PR和Issue
  • 为什么AI编程Agent的Guardrails至关重要
  • OpenAI 常驻 AI 助手「O」预计 9 月 29 日发布
  • 企业AI编程工具横向评测:IP赔偿、数据驻地、500席位成本对比
  • 5美元/月在DigitalOcean自建Llama 2生产级推理
  • AI应用Token优化四维度:度量、压缩、缓存、限流
  • 我的Prompt注入防御:容易被忽略的部分才防住攻击
  • FORGE多Agent研究系统的设计复盘:运行即日志
  • OpenAI 智能体暴力破解 UN 网站 API 字段
  • llama.cpp 实现提示词查找草拟加速 42 倍
  • 已加载 51 / 9434
8.0
热点
AI SCORE
开源项目2026-09-28 06:24

开源 AI 同事:2FA 密码不进入模型上下文的架构实现

dev.to · AI#AI Agent#安全#开源
Editor brief · 编辑速览

Godmode Bot 用 Tauri 2 构建本地保险库,密码和 TOTP 通过 scrypt→KEK→AES-256-GCM 链路加密,agent 仅通过 vault_fill_login 等工具代填,密码永不进 context。

文章思维导图
Knowledge map
拖拽缩放
Full translation

完整中文译文

我试过的所有 AI 助手都有一个共同的软肋:平时挺好,一到登录界面就不行了——要么需要密码、要么需要 2FA 验证码,非得你亲自上手。

所以我做了 Godmode Bot,一个开源(MIT)的 AI 同事。它有一个真实的浏览器,加上你的登录凭证和 2FA 验证码,但模型本身永远不会看到这些敏感信息。
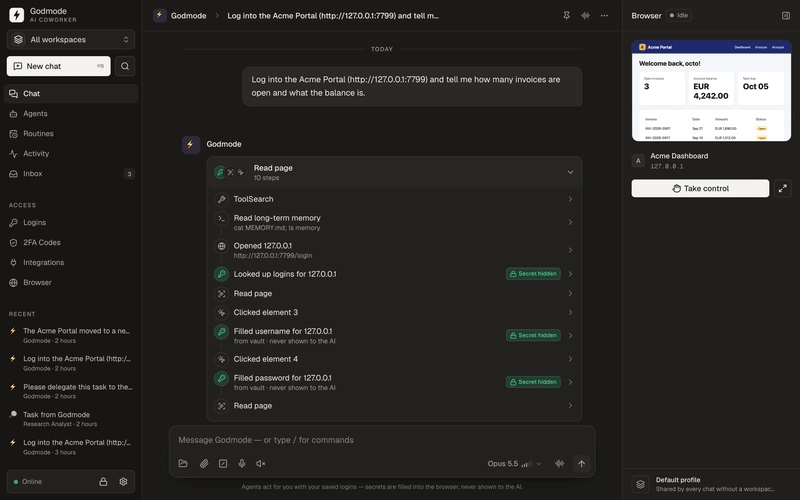
Godmode 登录一个门户,输入密码和 2FA 验证码

Godmode Bot 是一款面向 macOS、Windows 和 Linux 的桌面应用,基于 Tauri 2 构建。它也可以无界面(headless)运行在服务器、NAS 或树莓派上,通过 Web 面板访问。核心大脑用的是 Claude Code,浏览器驱动靠的是 browser-use,操控的是一个托管的 Chromium 实例。

你可以从单次对话开始("登录计费门户,下载 9 月份的发票"),也可以构建一个持久化的 Agent 团队,每个 Agent 都有自己独立的指令、记忆、定时任务和历史记录。

保险库设计

这是我花时间最多的部分。

登录凭证和 TOTP 密钥存放在本地保险库中,加密链路是:scrypt → 密钥加密密钥(key-encryption key)→ 随机的 256 位数据密钥 → 每个 secret 独立用 AES-256-GCM 加密。

当 Agent 遇到登录表单时,它调用类似 vault_fill_login 或 vault_fill_totp 的工具。Godmode 通过 CDP 将值直接敲入页面,密码永远不会进入模型的上下文。

填充操作与站点绑定。登录凭证只会被输入到对应的 https 站点和真实的密码字段中,所以钓鱼页面或被 prompt 注入的伪造页面什么都拿不到。

已知凭证会在转录、日志和 UI 中脱敏处理,每次 secret 访问都会写入审计日志。

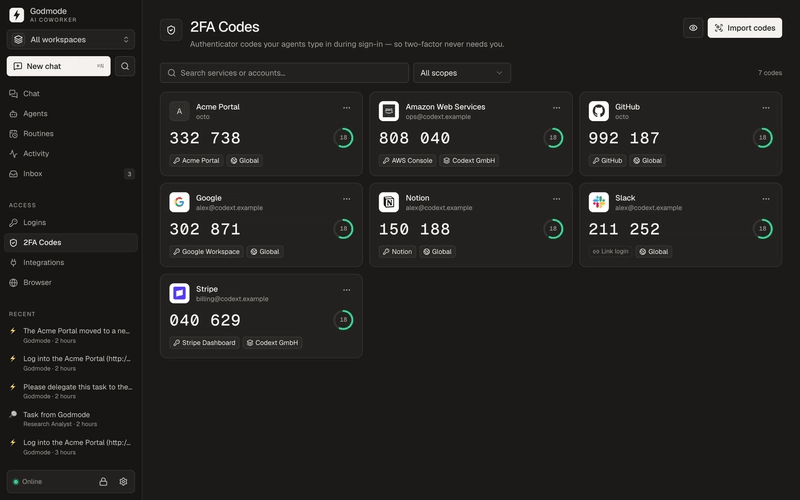
把 secrets 弄进去也很方便。可以从 Chrome、1Password、Bitwarden、Apple Passwords 或 Firefox 导入密码,从 Google Authenticator 导出二维码的截图导入 2FA(多账号验证码也支持)。
2FA 二维码导入截图

每个 Agent 都有独立的代码仓库

~/.godmode/agents/invoice-collector/
├── CLAUDE.md                 # 身份定义和指令
├── MEMORY.md                 # Agent 维护的长期记忆
├── conversations/<id>.md     # 转录记录
├── runs/2026-09-27/<id>.jsonl# 原始事件日志(secret 已脱敏)
└── workspace/                # Agent 产生的文件

每次运行都会提交(commit),所以你能完整看到 Agent 学到了什么、做了什么,也可以随时回滚。
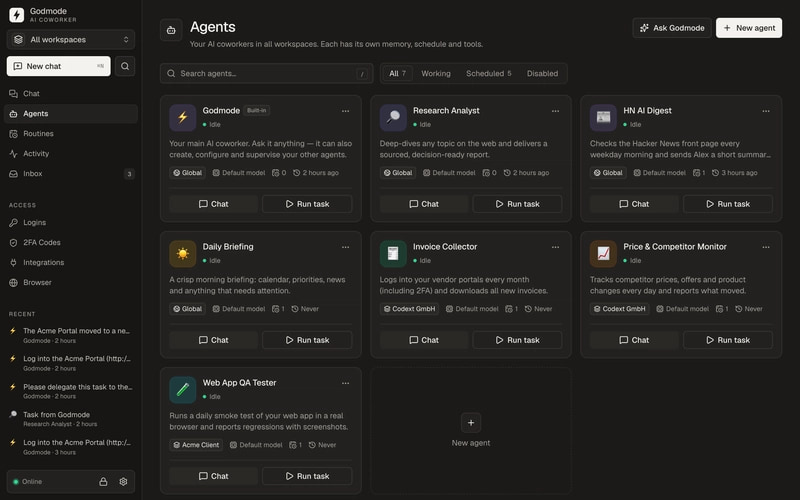
Agents

功能特性

定时任务(Routines):通过友好的可视化构建器配置 cron 表达式("工作日 08:00")

委托(Delegation):Agent 可以把任务交给同伴 Agent,或者生成一次性的子 Agent

缺失登录收件箱(Missing-login inbox):当 Agent 无法登录时,它会精确告知你缺了什么,而不是卡在那里干等

Chrome 会话导入:从你的 Chrome 浏览器上次状态继续

集成:全局、工作区级别或单个 Agent 级别的 Composio 工具包和自定义 MCP 服务器

语音模式、加密备份与恢复,以及 composer 中支持所有 Claude Code 斜杠命令

运行机制

每一轮对话都在 Agent 的 git 仓库里运行 claude -p --output-format stream-json,并把每个想法、工具调用和截图流式推送到 UI。本地 MCP 网关为 Agent 提供保险库工具、委托工具和 report_missing_login。你可以在聊天旁边实时观看浏览器操作,随时接管控制权,比如手动解决 CAPTCHA。

Agent 以 bypass 权限运行 Claude Code,所以不会出现权限提示框。就当是一个信得过的同事,能访问你的机器。对于高敏感场景,建议在 VM 或容器中运行。SECURITY.md 中有完整的威胁模型说明。

安装方式

桌面应用:Releases 页面

无界面部署:docker compose up -d,然后打开 http://localhost:7777

代码、问题反馈和 PR:https://github.com/codextde/godmode-bot

非常欢迎反馈,尤其是保险库设计方面,以及你希望 Agent 接下来能做什么。全量的计算机使用 VM 模式已在路线图上。

Original source

本文由 AI 翻译整理自 dev.to · AI,原文版权归原作者所有。

阅读英文原文
上一篇
Simon Willison 深度回顾:2026 上半年 LLM 领域关键进展
下一篇
Claude 950 个 Agent 发现新酶系统、Devin ARR 超 10 亿美元、阿里发布 V900 芯片