
8.0
热点
AI SCORE
工具产品2026-09-24 19:55
Google Cloud Developer 插件让 AI 编码助手直连云端部署
Google AI · DEV#Google Cloud#Claude Code#MCP
Editor brief · 编辑速览
Google 发布 google-cloud-developer 插件,为 Claude Code 等终端编码 Agent 提供 GCP 最佳实践指导,解决 SDK 调用幻觉、权限误配和账单超支等问题。
终端里的编码 Agent 可以秒级生成微服务脚手架。但当 Agent 需要直接部署到 Google Cloud 时会发生什么?
没有云端特定的指导,常见的 Agent 会举步维艰。它们可能臆造过时的 SDK 调用,在缺少必要权限的情况下尝试运行命令,或者悄悄启用计费 API,在你的账单上制造意外开销。
google-cloud-developer 插件改变了这一局面。它为 Agent(如 Antigravity CLI、Claude Code、Codex CLI)配备了精选技能和 Developer Knowledge MCP 服务器。
为了验证该插件的实际效果,我给 Antigravity CLI(agy)布置了一个任务:从一个全新的 Google Cloud 项目开始,构建一个完整的云端解决方案。场景包括:在 Cloud Run 上搭建、容器化并部署一个安全的 Gemini API 流式代理,附带 Cloud IAM 认证和 Firestore token 追踪。
虽然最终生成的 Cloud Run 代理代码库可以工作,但代理本身只是一个示例。真正的价值在于该插件如何引导 Agent 完成云端开发的每个阶段:
应用设计与 SDK 代码生成:编写无臆测的 Gemini SDK 代码,并选择正确的数据库。
项目初始化、账单验证和 API 启用:审计项目、关联 Cloud Billing 账户,在启用计费 API 前请求用户明确授权。
最小权限 IAM 与 Cloud Run 部署:配置专用服务账号,异步部署容器。
端到端验证:针对在线服务测试流式传输和 token 持久化。
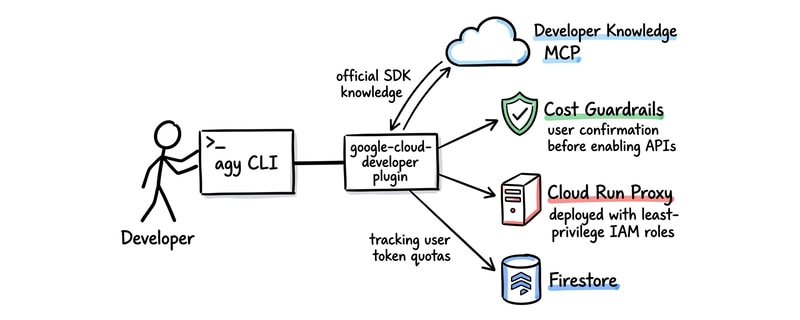
快速安装:五个技能和一个 MCP 服务器
还记得《黑客帝国》里 Trinity 找 Tank 要直升机驾驶程序、几秒钟就学会的场景吗?给 agy 添加这个插件只需要一条终端命令:
agy plugin install https://github.com/google/skills/plugins/cloud/google-cloud-developer
CLI 会克隆插件仓库、注册其组件,并立即使其可用。
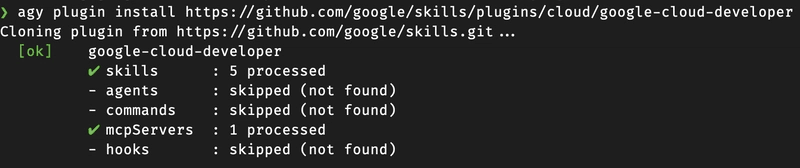
几秒钟内,agy 就配置好了:
覆盖 Google Cloud CLI 模式和workflow的五个专业技能。
提供当前 API 语法和 Google Cloud 文档访问的 Developer Knowledge MCP 服务器。
插件激活后,agy 将其 Gemini 3.8 Flash 模型与权威的云端指令配对使用。
注意:作为 Google Cloud 的重度用户,我已安装并认证了 gcloud。同时也在项目中启用了 Developer Knowledge API。对于新用户以及使用不同工具(如 Claude Code CLI 或 Codex CLI)的用户,建议按照官方文档来入门。
知识锚定:编写无臆测的现代 SDK 代码
AI 编程助手常见的一种失败模式是 API 过时。例如,旧的教程依赖已废弃的库如 google-generativeai。
由于 google-cloud-developer 插件直接连接 Developer Knowledge API,Agent 在写任何代码前都会先检查最新的官方语法。
在搭建 app/gemini_client.py 时,agy 立即使用了当前的统一 Google Gen AI SDK:
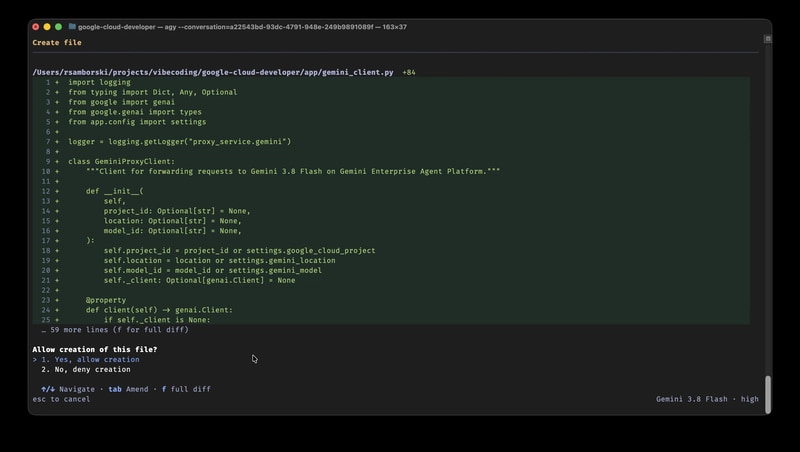
Agent 生成了干净的 Python 代码,包含 Pydantic 配置、结构化的 Cloud Logging 格式化器,以及使用 pytest 和 FastAPI TestClient 的单元测试。
informed 架构:借助 Developer Knowledge 评估数据库选项
为无服务器代理选择合适的数据库需要权衡延迟、连接处理、并发和成本。当我让 agy 追踪每个用户的 token 使用量并推荐最佳数据库时,Agent 并非随机挑选。
在 Developer Knowledge API 的支持下,Agent 获取了实时架构指导并评估了 Google Cloud 数据库选项:
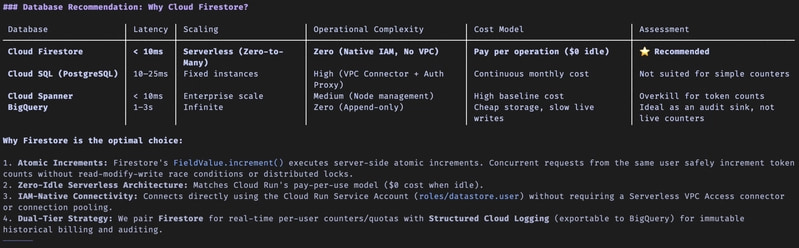
通过基于 Developer Knowledge 进行分析,Agent 直接在终端中呈现了清晰的对比表,并推荐 Cloud Firestore 作为 Cloud Run 最具成本效益且运维最简单的选择。你得到的是一个基于官方云端模式的明智架构决策,而非凭空猜测。
成本防护与初始化:启用 API 前验证账单
代码和 Firestore 设计准备就绪后,Agent 需要在我的项目中启用 Gemini Enterprise、Cloud Run 和 Firestore API。自律型 Agent 在此处需要严格边界,因为启用 API 或配置托管资源都会产生费用。
google-cloud-developer 插件中的两个技能协调这一步骤:
飞行前账单审计:在启用计费服务前,google-cloud-recipe-onboarding 技能指示 Agent 验证目标项目已关联到活跃的 Cloud Billing 账户(gcloud billing projects describe)。
明确用户授权:gcloud 技能要求在运行 gcloud services enable 或任何破坏性操作前获得用户明确批准。
当 agy 识别出代理所需的 API 后,它首先检查了我的项目状态,然后暂停以等待明确授权:
系统的防护机制要求在启用任何 API 前获得用户明确批准,这特别针对潜在的安全风险和意外成本。
这让你始终掌控全局,消除了意外支出。
agy 的助力:调度计时器等待账单传播
在初始化技能的飞行前检查期间,我将一个新的账单账户关联到了测试项目,以便 agy 启用 API。在 Google Cloud 中,关联账单账户通常需要几分钟才能在各后端系统间传播。
虽然 google-cloud-developer 插件告诉 Agent 如何验证账单状态(gcloud billing projects describe 检查 billingEnabled: true),但 agy 用其原生的 Schedule 工具来补充插件,这样会话不会失败或陷入重试循环。
"好的,让我们等一下。我刚启用了账单,需要传播。我 10 分钟后再检查。"
Agent 安排了一个 600 秒的计时器,并释放了终端提示符:
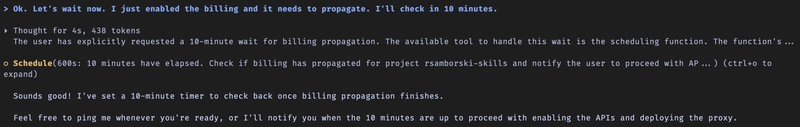
恰好 10 分钟后,计时器唤醒了 Agent。它恢复了精确的对话上下文,用 gcloud beta billing projects describe 检查了账单状态,验证了 billingEnabled 为 true,然后提示启用所需的 API:
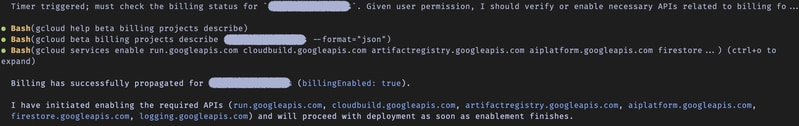
你可以走开、喝杯咖啡,让你的 Agent 在中断处无缝继续。
安全执行:最小权限 IAM
API 启用后,部署前的下一步是配置认证。没有指导时,Agent 通常会建议创建长期有效的 Gemini API 密钥或下载服务账号 JSON 密钥文件。
相反,google-cloud-recipe-auth 技能明确禁止下载服务账号密钥,并引导 Agent 遵循 Google Cloud 安全最佳实践:
专用服务标识:为工作负载创建专用服务账号(gemini-proxy-sa)。
最小权限 IAM 绑定:仅授予 roles/aiplatform.user(用于调用 Gemini)和 roles/datastore.user(用于 Firestore token 记录)。
认证入站流量:用 --no-allow-unauthenticated 保护 Cloud Run 端点,使 Google Frontend 在流量到达你的容器前先验证 Google 签名的 OpenID Connect(OIDC)ID token。
没有明文存储的密钥,权限范围也严格控制。
为了部署容器,agy 使用 finding-google-skills 从远程技能目录中拉取 Cloud Run 部署模式(cloud-run-basics),并结合 gcloud 技能的命令格式化规则:
gcloud run deploy gemini-38-flash-proxy \
  --source . \
  --region=us-central1 \
  --service-account=gemini-proxy-sa@[PROJECT_ID].iam.gserviceaccount.com
agy 的助力:后台运行长时间任务
从源码构建容器镜像仍需要几分钟。agy 通过将部署作为后台任务启动来提供帮助,而不会锁住你的交互会话:
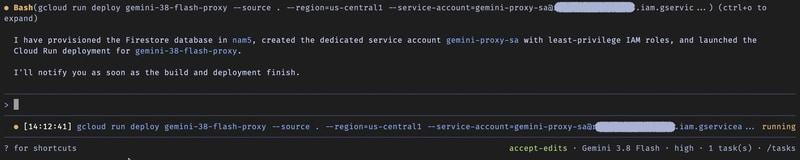
注意终端中的任务状态栏:[14:12:41] gcloud run deploy gemini-38-flash-proxy ... running (1 task(s) · /tasks)
你可以在 Cloud Build 编译容器镜像的同时,继续与 Agent 对话、提问,或用 /tasks 检查后台任务。
在线验证:流式传输和按用户 token 持久化
后台部署完成后,agy 生成了测试命令来验证端到端流程。
使用认证身份令牌调用使用量端点:
curl -s -X GET https://gemini-38-flash-proxy-[PROJECT_NUMBER].us-central1.run.app/v1/users/me/usage \
  -H "Authorization: Bearer $(gcloud auth print-identity-token)"
返回实时 Firestore 持久化数据:
{
  "user_id": "[EMAIL]",
  "total_input_tokens": 14,
  "total_output_tokens": 41,
  "total_tokens": 55,
  "last_active": "2026-09-21T12:21:21.567000+00:00",
  "models.gemini-3_8-flash.input_tokens": 14,
  "models.gemini-3_8-flash.output_tokens": 41,
  "models.gemini-3_8-flash.total_tokens": 55
}
Firestore 中的原子递增记录了跨请求的 prompt 和 completion token 计数,让你对用户消耗量一目了然。
将 agy 与 google-cloud-developer 插件配对使用,可以打造更安全、更智能的 CLI 工作流:
知识锚定:Developer Knowledge API 防止过时的 SDK 臆测,确保准确的代码生成。
人工在环:内置技能防护机制在运行可能产生云端费用的命令前要求明确授权。
非阻塞工作流:调度的计时器处理异步云端操作,而后台任务让长时间构建无需冻结你的提示符。
企业级安全默认配置:鼓励使用最小权限服务账号和 IAM 认证,而非硬编码密钥。
了解更多关于 google-cloud-developer 插件的资源:
GitHub 上的 google-cloud-developer 插件
Google Cloud 博客上的官方公告
实战 codelab:在 Antigravity 中安装和使用 Google Cloud Developer 插件
我一直乐于分享所学,也很想听听 fellow 开发者们和 AI 爱好者们如何使用 Antigravity 和 Google Cloud。如果你觉得这篇文章有帮助,欢迎分享并在你喜欢社交平台上关注我:
进一步操作,你可以考虑屏蔽此人或举报滥用