
8.0
热点
AI SCORE
行业动态2026-10-03 08:10
多Agent系统的零信任安全架构
dev.to · AI#Agent#安全#架构
Editor brief · 编辑速览
论述Agent身份认证不足以保证安全,提出基于行为授权、委托边界和证据撤销的零信任模型。
当自主智能体能够委托工作、调用工具并产生现实影响时,授权问题在身份认证之后依然存在
SGAEIA 研究系列 - 第 3 篇 Aridio Silva 独立研究员,巴西 SGAEIA 创始人——安全治理自主边缘智能架构 ORCID: 0009-0008-2411-6995
多智能体 AI 系统的零信任。© 2026 Aridio Silva | SGAEIA 项目 | CC BY 4.0。
本篇面向开发者的版本将公开研究文章改编为实用架构与安全讨论。示例仅用于教学,不代表实验结果。它保留了公开研究的核心论点,未披露 SGAEIA 的私有机制、模式或实现细节。
试想:一位用户请求智能体 A 准备一份客户报告。智能体 A 将数据检索委托给智能体 B。智能体 B 发现了一个文件工具,该工具调用了某个 API,API 最终访问了一个服务——该服务同时持有请求的记录以及其他无关的机密数据。每个组件可能都按设计正常运行,用户也可能已通过正确认证。但安全失效发生在:工作流开头的认证被当作链路上所有后续决策的授权。
这就是多智能体 AI 的核心零信任问题。一个工作流可能以合法用户开始,包含各自合法的组件,但最终仍可能产生未授权的结果——因为权限被扩大、被继承,或被用在了原始目的之外 [1][2]。对工程团队而言,实际问题不仅是"哪个身份通过了认证",还包括:在当前身份、委托权限、目的、政策、时间及上下文条件下,这个针对特定资源的特定操作是否被允许?
本文的核心论点是:智能体之间协作不应成为信任自动传播的依据。身份必须是明确的,权限必须是受限的,政策必须是外部可执行的,决策必须有据可查,派生权限必须是可撤销的。
图 1 - 多智能体信任问题。© 2026 Aridio Silva | SGAEIA 项目 | CC BY 4.0。
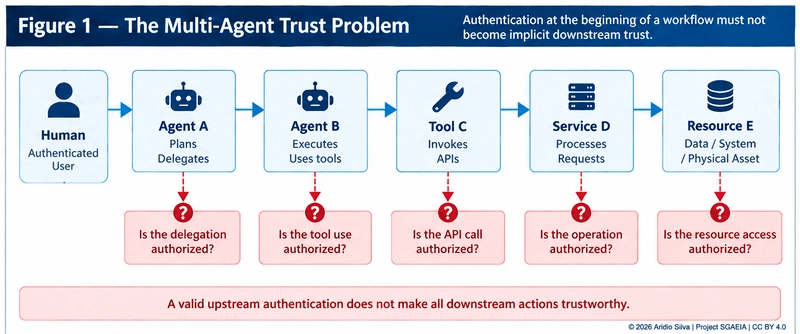
"永不信任,始终验证"是实用的简写,但零信任并不意味着将每个组件都视为永久恶意的。它意味着拒绝将接近性、熟悉度、所有权或先前决策转化为无限信任。在传统请求路径中,策略决策可能控制对资源的访问。在智能体路径中,系统还必须考虑:谁选择了这个行为?智能体代表谁的权限?该权限是否经过委托?请求的效果是否仍在其授权目的范围内 [1][2]。
智能体不仅仅是用户或服务的身份。它可能是一个决策中间人,将自然语言意图转化为一系列操作。正确的身份回答的是谁或什么在执行操作;而不能回答 resulting operation 是否被允许。NIST 和 NCCoE 在软件及 AI 智能体身份与授权方面的工作,将识别、认证、授权、审计和可问责主体视为相关但不同的关注点 [4][5]。
第一条设计规则由此直接得出:
认证建立身份。授权建立操作的许可。两者都不能建立持续信任。
对开发者而言,这意味着要在效果发生的边界处评估请求的操作。成功的登录、有效的令牌或可信的网络段不应沉默地成为所有下游操作的放行决策。
委托在多智能体系统中是必要的。规划智能体可能请求另一个智能体检索记录、分析数据或操作专用工具。安全目标不是阻止委托,而是确保委托不能沉默地扩大权限。关于认证委托的研究认为,智能体系统需要明确、可审计的关系,将主体、代理人、权限和问责制连接起来 [3]。
假设智能体 A 持有权限集 α,并将子集 β 委托给智能体 B。预期关系是 β ⊆ α:被委托者获得的权限不超过委托主体所拥有的权限,且仅为任务所需的部分。该关系还需要约束条件,如资源、操作、目的、时间、上下文,以及是否允许进一步委托。这些符号是教学性质的 SGAEIA 形式化;它们不是 NIST 规定的方程式。
图 2 - 信任不应随委托传播。© 2026 Aridio Silva | SGAEIA 项目 | CC BY 4.0。
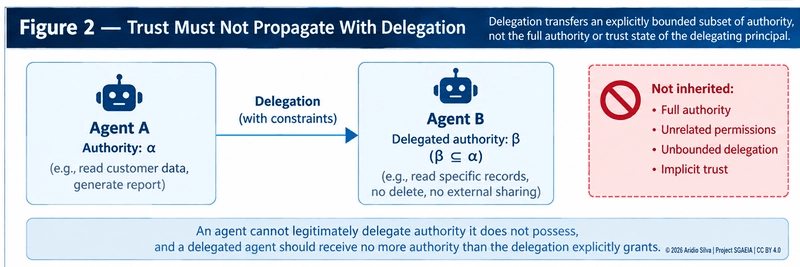
以一个被授权读取客户记录并生成内部报告的智能体为例。有效的委托可能允许第二个智能体在十分钟内读取指定的记录集。它不应自动允许删除、外部共享、访问无关客户,或委托给未知第三方。调用智能体 B 只能证明智能体 A 请求了协助;不能证明 B 选择的每个操作都被授权。
对于实现评审,应保留权限溯源:谁授予了什么、授予谁、为何目的、在何种约束下。同时应区分从特定授权获得的权限与被委托者独立拥有的权限。没有这种区分,撤销一个授权要么无法终止依赖性访问,要么错误地移除无关的合法权限。
智能体框架通常向模型暴露工具,以便其请求操作。发现或调用工具的技术能力是一种能力(capability)。授权是对特定调用、携带特定参数和效果是否可以继续执行的独立决策。关于 LLM 智能体框架中混乱副手(confused-deputy)失败的研究表明,当模型可以发出有副作用的调用时,仅靠能力门控是不够的 [8]。
假设文件工具对某个智能体可用,因为该智能体需要读取一份报告。工具可用不等于授权该智能体覆盖该报告、枚举无关目录、更改权限或上传数据。同样的区分也适用于支付、消息传递、基础设施、数据库和工业控制工具。向模型展示的模式描述的是可以请求什么;不应成为执行什么的执行边界。
架构规则很简单:
模型可以提议一个操作,但安全边界必须决定这个具体操作是否被允许。
评估执行者、委托权限、操作、参数、目标资源、目的、时间和相关上下文。将默认允许、共享凭证和广泛的工具暴露视为明确的风险,而非便捷的实现细节。OWASP 将工具滥用、身份与特权滥用、不安全的智能体间通信、级联故障和恶意智能体列为智能体系统的主要风险类别 [6]。
智能体可以在失去行动权的同时保持同一身份。任务可能被取消、凭证可能泄露、时间窗口可能过期、政策可能变更、可能检测到异常,或委托主体的权限可能被撤销。因此,持续验证必须不仅检查同一认证实体是否仍然存在,还必须询问在当前条件下当前操作是否仍然合法 [1][4]。
图 3 - 持续权限验证循环。© 2026 Aridio Silva | SGAEIA 项目 | CC BY 4.0。
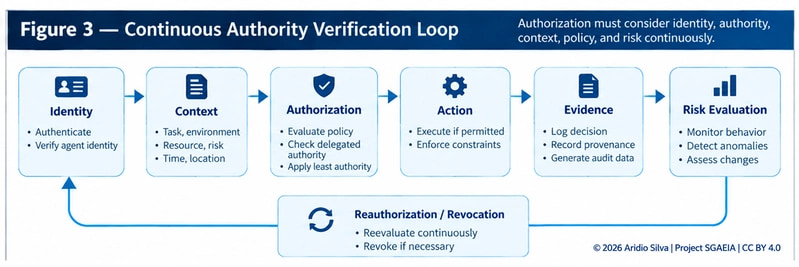
持续评估并不意味着对每个无害操作都弹出人工审批对话框。适当的控制取决于后果与风险。对有限数据集的只读检索可以在短生命周期的策略决策下运行。而支付、部署、凭证变更、对外消息或物理执行可能需要更强的证据、更窄的权限授予或明确审批。
将执行控制置于模型裁量权之外
"不访问机密文件"这样的提示词可以引导模型行为,但无法强制执行访问控制。如果智能体保留凭证且拥有不受限制的工具路径,则模型实际上在被要求自律其自身的权限。提示词指令对行为引导仍然有用,但安全关键决策需要不依赖模型自行选择遵从的控制机制 [7]。
图 4 - 零信任多智能体执行架构。© 2026 Aridio Silva | Project SGAEIA | CC BY 4.0。
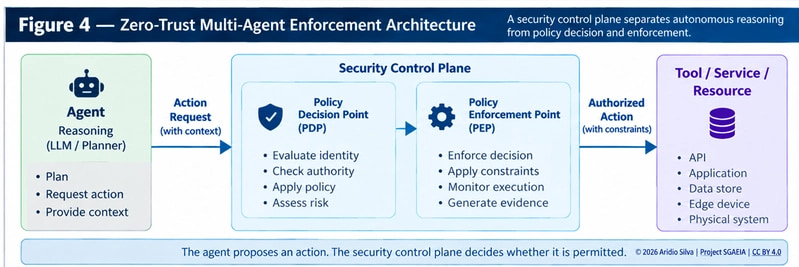
常见的策略决策点(Policy Decision Point)和策略执行点(Policy Enforcement Point)的区分在此处很有用。决策组件判断请求是否满足策略。执行组件确保生成的允许、拒绝或受限决策支配执行过程。模型不应自行制造权限,也不应因为能够直接访问底层工具而绕过执行路径。
这种分离也改善了测试。团队可以测试被禁止的参数组合是否被拒绝、缺失权限是否安全失败、过期授权是否终止、以及允许的操作是否仍然可用。通过此类测试意味着在测试条件下对指定控制做出有限声明;这并不证明普遍安全性。
证据与撤销是授权的组成部分
对于有后果的自主行动,临时的 ALLOW 或 DENY 是不够的。运维人员事后可能需要重建:哪个委托方发起了任务、哪个智能体执行了操作、存在怎样的委托链、评估了哪个策略、涉及了哪个操作和资源、哪些条件影响了决策、以及观察到了什么结果。认证委托研究强调可审计性和问责制,而运行时控制指导强调可追溯性和仪表化 [3][7]。
SGAEIA 将这些需求与 Evidence-as-Code(证据即代码)联系起来:安全相关决策应产生或贡献机器可验证的证据。这不需要发布敏感日志或内部策略逻辑。它要求保留足够可归因、受保护的证据,用于调查、保证、策略测试、持续 GRC(治理、风险与合规),以及在声明或配置变更时进行纠正。
撤销完成了整个模型。如果智能体 B 的权限来自智能体 A 作出的授予,则撤销该授予应在定义的链内使从属权限失效。撤销也需要有操作含义:如果缓存凭证、排队工作或已发放的能力仍然有效,则注册表中的记录是不够的。这篇公开文章阐述了属性;特定实现相关的传播和执行机制不在其范围内。
边缘自主性不得扩大权限
边缘 AI 将计算移至更接近用户、设备、传感器和物理流程的位置。它可以降低延迟、支持上下文感知操作,并在中心化连接受限时保持有用的行为。边缘环境可能包括网关、工业系统、车辆、机器人、本地服务器和云服务,通常具有间歇性连接和受限资源 [11][12]。
这些条件产生了一个困难的零信任问题:智能体如何在不将断连转化为隐式许可的情况下继续有用的本地操作?本地智能体可以在先前授权且可本地执行的范围继续运行,但连接丢失不应静默授予更广泛的访问权限或取消对证据的需求。
设计者需要对降级模式给出明确答案:哪些操作仍然允许、哪些授权在本地过期、哪些决策需要新的远程授权、如何同步撤销、以及当证据无法立即交付时会发生什么。答案取决于具体系统,但"网络不可用"不能作为通用授权例外。
公开的 SGAEIA 权限模型
公开的 SGAEIA 综合成果可以表述为一系列职责:
身份 → 委托验证 → 权限评估 → 上下文评估 → 策略决策 → 执行 → 动作 → 证据 → 重新评估或撤销
这是一个受零信任、认证委托新兴智能体身份指导、运行时控制、智能体安全研究和 SGAEIA 研究成果启发的架构综合。它不是对 NIST 或 OWASP 的引用,也不声称这些组织认可 SGAEIA [1]-[10]。
图 5 - SGAEIA 零信任权限模型。© 2026 Aridio Silva | Project SGAEIA | CC BY 4.0。
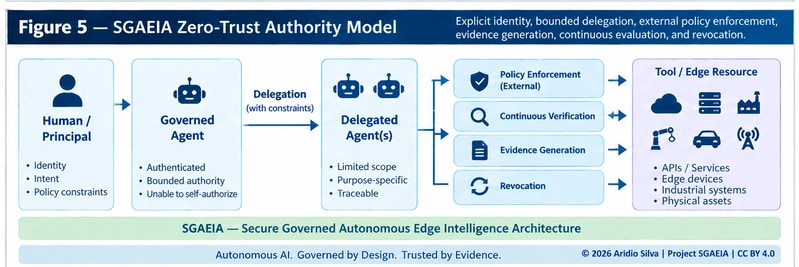
该模型可以通过十个公开的架构不变量来总结:
信任不能仅通过委托继承。
身份验证不能被视为与授权等价。
工具可用性不意味着每次调用的许可。
委托权限必须保持受其合法来源和明确范围的约束。
后果性动作应在行使权限之处获得授权。
持续的身份不意味着持续的授权。
安全关键执行应保持在模型裁量权之外。
撤销在从属权限链上应保持有效。
权限来源应保持可追溯。
安全相关决策应产生可验证的证据。
这些不变量是 SGAEIA 在公开架构层面的命题。它们定义了待评估的属性;并不声称只要使用相同术语的实现就是安全的。
实用工程审查
在允许自主或多智能体工作流产生后果性影响之前,团队应能够回答:
身份:每个执行主体、智能体、服务和相关工具是否可以追溯到可问责的身份?
权限:允许执行什么确切动作、针对哪个资源、出于什么目的、有效多长时间?
委托:委托方能否证明其授权的来源、范围、限制和当前有效性?
工具使用:系统是否对具体调用和参数进行授权,而不仅仅是暴露一个工具?
执行:模型或智能体是否可以绕过策略决策或执行路径?
上下文:哪些风险、环境、资源、任务或策略的变更会强制重新评估?
证据:组织能否重建被请求的内容、做出的决定、执行的操作和观察到的结果?
撤销:从属授权、排队工作和活跃会话多长时间失去权限?
边缘操作:在降级连接期间哪些动作仍然合法,以及如何强制执行该范围?
保证:哪些测试或论据支持每个声明,还有什么未经测试?
缺失答案并不能证明系统不安全,但它标识出一个治理或保证缺口。审查的价值在于将隐藏的假设公开化,在智能体的能力成为外部影响之前。
本文提出概念架构和审查方法。它不指定完整的授权协议、凭证格式、策略语言、状态机、撤销算法或生产实现。它不建立认证、法律合规或普遍安全性。适当的控制强度取决于每个系统中的资产、参与者、威胁模型、运行环境、后果和可用证据。
多项引用来源是新兴标准、概念论文、调查报告或研究贡献。它们的出现证明了在智能体身份、授权、运行时控制和安全方面有活跃的工作;并不意味着每个建议都等价或经过独立验证。SGAEIA 命题必须在实现声明之前通过明确需求、威胁模型、测试和证据进行评估。
多智能体 AI 将零信任延伸到用户、设备和网络访问之外。一个经过身份验证的智能体,对于所请求的操作仍可能缺乏权限。一个有效的委托可能只授权极少数操作。一个可用的工具对于特定的参数或资源可能仍未被授权。片刻前合法的授权,在上下文、政策、风险或权限变更后可能需要重新评估。
由此产生的设计原则简洁明了:
不要从协作中继承信任。验证身份,校验委托权限,授权具体操作,在模型判断之外执行决策,保留证据,并保留撤销能力。
当权限保持明确时,自主性仍然有用。因此,多智能体系统的零信任并非消除智能体协作的尝试,而是一种防止协作悄然演变为隐性权力的规范。
Rose, S., Borchert, O., Mitchell, S., & Connelly, S. (2020). Zero Trust Architecture. NIST SP 800-207. DOI.
Chandramouli, R., & Butcher, Z. (2023). A Zero Trust Architecture Model for Access Control in Cloud-Native Applications in Multi-Location Environments. NIST SP 800-207A. DOI.
South, T., Marro, S., Hardjono, T., Mahari, R., Whitney, C. D., Chan, A., & Pentland, A. (2025). "Position: AI Agents Need Authenticated Delegation." Proceedings of Machine Learning Research, 267, 82211-82231. PMLR.
Riggs, J., Hamin, M., Perry, N., Edelman, B., & Cihon, P. (2026). Summary Analysis of Responses to the Request for Information Regarding Security Considerations for AI Agents. NIST. NIST.
Booth, H., Fisher, W., Galluzzo, R., & Roberts, J. (2026). Accelerating the Adoption of Software and Artificial Intelligence Agent Identity and Authorization. NIST NCCoE. NCCoE.
OWASP GenAI Security Project. (2025). OWASP Top 10 for Agentic Applications for 2026. OWASP.
OWASP GenAI Security Project. (2026). Agent Control Standard (ACS). OWASP.
Mellafe Zuvic, D. (2026). Capability Gates Are Not Authorization: Confused-Deputy Failures in LLM Agent Frameworks. arXiv:2606.28679. arXiv.
Chhabra, A., Datta, S., Nahin, S. K., & Mohapatra, P. (2026). Agentic AI Security: Threats, Defenses, Evaluation, and Open Challenges. IEEE Access, 14. DOI.
Silva, Aridio. (2026). SGAEIA: Secure Governed Autonomous Edge Intelligence Architecture. Version 0.3.4. Zenodo. DOI.
Zhou, Z., Chen, X., Li, E., Zeng, L., Luo, K., & Zhang, J. (2019). "Edge Intelligence: Paving the Last Mile of Artificial Intelligence With Edge Computing." Proceedings of the IEEE, 107(8), 1738-1762. DOI.
Singh, R., & Gill, S. S. (2023). "Edge AI: A Survey." Internet of Things and Cyber-Physical Systems, 3, 71-92. DOI.
Aridio Silva 是巴西的独立研究员,致力于自主与分布式人工智能系统的架构、安全、治理和可信性研究。他的研究聚焦于 Agentic AI、多智能体系统、Edge AI、AI 安全、零信任、安全设计(Security-by-Design)、AI 治理、规范驱动开发(Spec-Driven Development)以及持续安全保障。他创建并主导了 SGAEIA(Secure Governed Autonomous Edge Intelligence Architecture)研究项目——这是一项开放研究计划,探究在分布式边缘云环境中运行的自主 AI 系统在架构层面的安全、可治理、可审计和可信基础。
研究资源
Aridio Silva - Independent Researcher, Brazil
ORCID: https://orcid.org/0009-0008-2411-6995
Google Scholar: https://scholar.google.com/citations?user=rPn5O48AAAAJ
Zenodo - SGAEIA Community: https://zenodo.org/communities/sgaeia
OpenAIRE: https://explore.openaire.eu/search/find?fv0=Aridio Silva&f0=q
Medium: https://medium.com/@aridiosilva
GitHub: https://github.com/aridiosilva
LinkedIn: https://www.linkedin.com/in/aridio-silva-74997111/
SGAEIA Research Artifact / DOI: https://doi.org/10.5281/zenodo.22557796
Homepage: https://aridiosilva.com
SGAEIA Homepage: https://aridiosilva.com/sgaeia
SGAEIA LinkedIn: https://www.linkedin.com/company/sgaeia/
Zenodo record: https://doi.org/10.5281/zenodo.22903766
封面图片不编号。本文中的图 1-5 重用了 Medium/Zenodo 公开文章中的五张概念图,顺序一致。此改编版未引入新的研究成果。
所有图片应使用公开的 Article 3 资源,并保留可见的归属和发布元数据。这些图片传达公开属性和高层治理关系,不暴露私有协议、状态机、执行内部机制或可重建的架构模式。
除非另有说明,本文正文和原始概念插图采用知识共享署名 4.0 国际许可协议(CC BY 4.0)授权。
© 2026 Aridio Silva。您可以分享和改编本作品用于任何目的,但须提供适当的署名。
SGAEIA 软件研究产物遵循其自身的 Apache License 2.0。
自主 AI。设计即治理。以证据赢得信任。
阅读完整公开文章
在 SGAEIA 主页阅读规范文章和支撑资料。DEV 帖子是同一公开研究工作的技术改编版。原始 Medium 版本见 Zero Trust for Multi-Agent AI Systems,持久归档记录见 Zenodo DOI 10.5281/zenodo.22903766。