
8.0
热点
AI SCORE
工具产品2026-09-23 17:37
treg:聚合 3000+ Agent 工具的统一网关
GitHub Trending#Agent#API聚合#开发工具
Editor brief · 编辑速览
类似 OpenRouter 但面向 Agent 工具,聚合 60+ 提供商的 3000+ 端点(SEO、爬虫、社交分析等),按次计费无需分别注册账号。
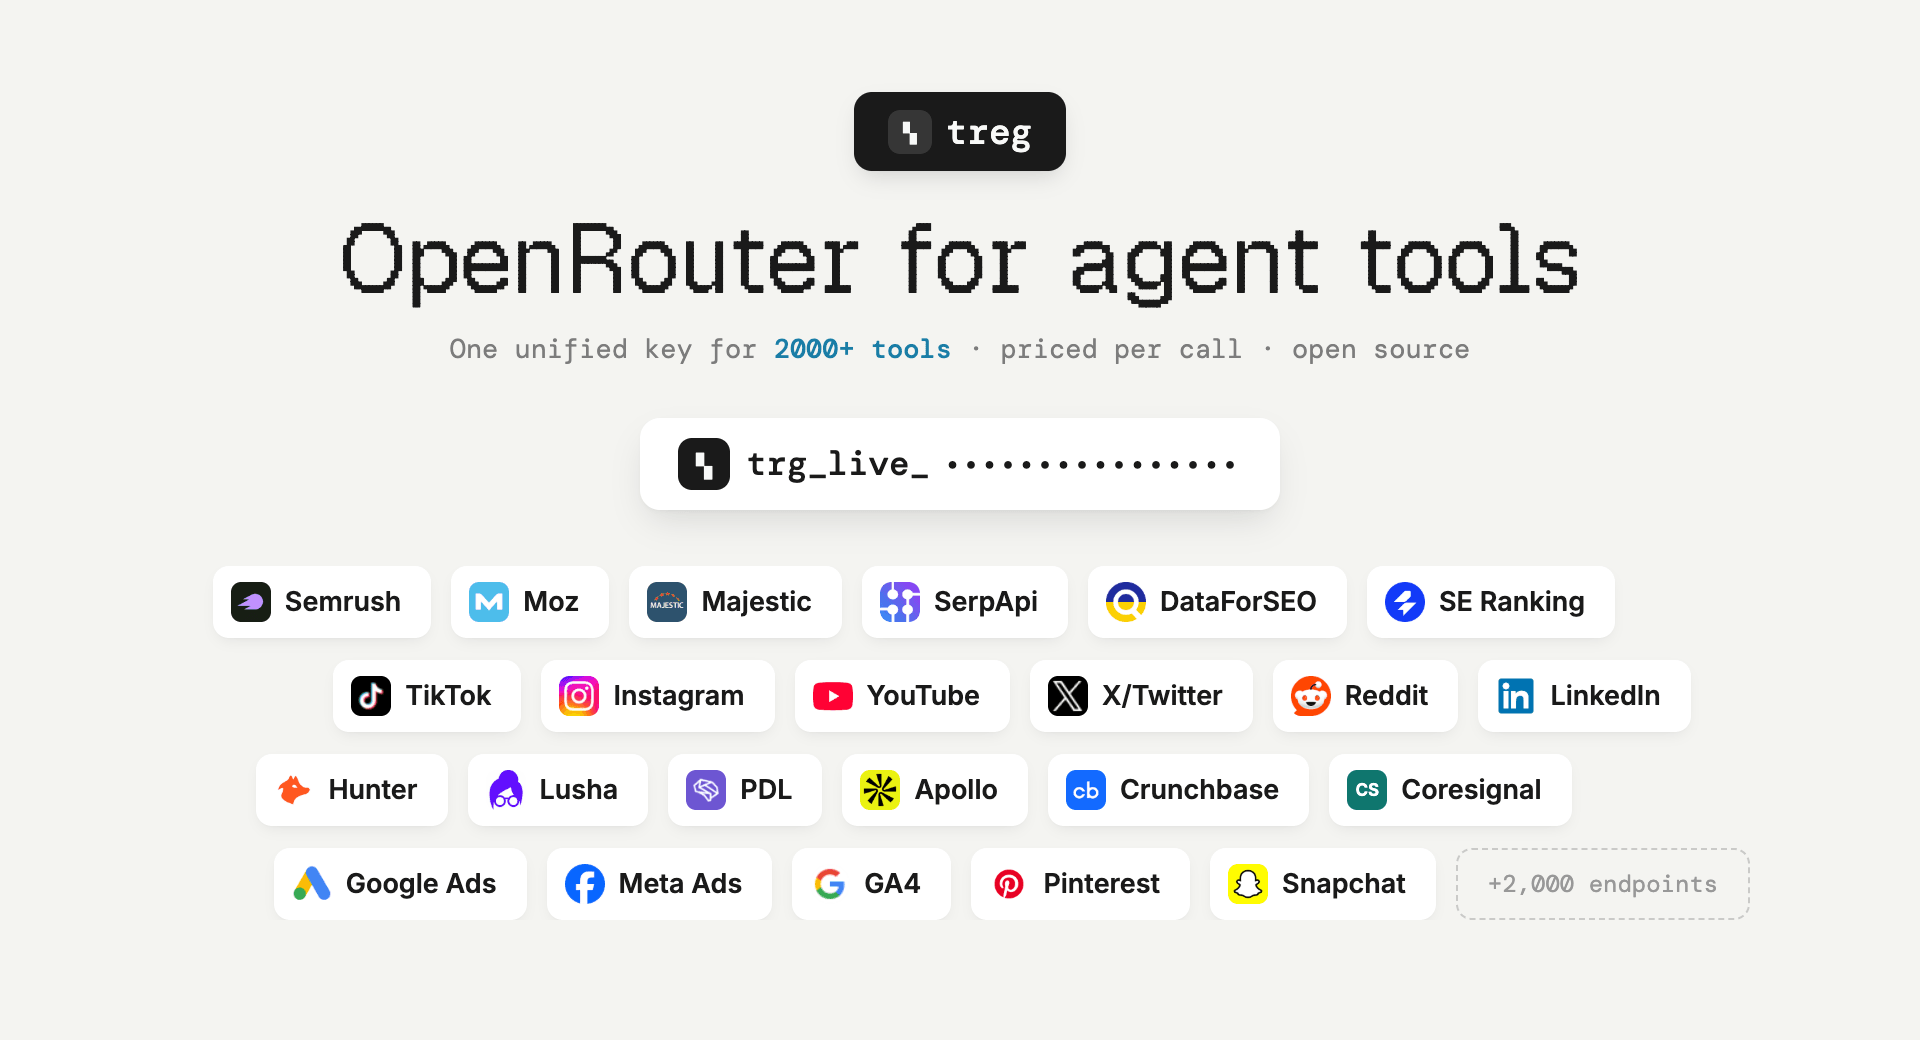
OpenRouter,但面向的是智能体工具而非模型。只需将智能体指向一个基础 URL 和一个令牌,它就能完成任务:跨 60+ 提供商的 3,000+ 已编目端点——SEO 和外链、社交和趋势、人物和公司信息丰富化、广告、爬取、图片和视频生成——按次计费,低至一分钱,无需提供商注册。还支持你的团队自己的密钥、技能和 CLI,每个队友的智能体都可以调用,而凭证永远不会离开服务器。
问任务,而非工具。你不需要知道哪家供应商出售外链数据,也不需要持有他们的账户。按你想要做的事情搜索,阅读价格,然后调用即可。
为 Superdesign 团队构建,部署于 treg.to——任何人都可以自托管。
智能体执行实际工作所需的工具往往被锁在没人会为单次运行购买的订阅后面——Semrush $139/月、Moz $99/月、Crunchbase $99/月、Apollo $59/席位——或者被注册墙、或者根本没有公开 API(仅限邀请、仅限合作伙伴、仅限应用审核)。treg 承担这些账户,按每次调用几分钱计费。
两种工具,一个令牌
目录——treg 可以通过自己的密钥或通过无需提供商密钥的已验证公开路由来服务的外部端点。使用自有密钥的调用使用团队的预付余额;匿名调用免费。无需与提供商建立账户。新验证账户创建时一次性获得 $1.00 免费额度(须满足符合条件的团队)。
你自己的工具——任何队友注册的东西:一个付费 API 账户、一个 OAuth 连接、一个供应商 CLI、一个 SKILL.md。你自己的密钥始终优先于 treg 的,且这些调用永不计量。
后半部分的词汇表:
tool = 注册表用团队凭证为你调用的东西。分两类:endpoint——上游 base_url + 凭证绑定(每个绑定向请求注入一个密钥;一个请求可携带多个,例如一个 OAuth bearer 和一个 developer-token 头)。CLI——供应商二进制文件(stripe、gh、vercel……),用注入的凭证运行。
endpoint——上游 base_url + 凭证绑定(每个绑定向请求注入一个密钥;一个请求可携带多个,例如一个 OAuth bearer 和一个 developer-token 头)。
CLI——供应商二进制文件(stripe、gh、vercel……),用注入的凭证运行。
skill / bundle = 一个配方(SKILL.md)+ 它的密钥 + 它的工具,一起注册。
唯一规则:代理转发,永不建模上游,服务端注入认证——所以它能承受上游 API 变更,调用方永不持有密钥。
访问 treg.to(托管于 Render)——仪表盘、登录以及下面所有 URL 都运行在那里。
与仪表盘的入门指南流程相同:
# 1. 安装 CLI——同时指向注册表
curl -fsSL https://treg.to/install.sh | sh

# 2. 登录(GitHub 默认 · --email 获取一次性代码 · --token 用于智能体/CI)
treg login

# 3. 立即做有用的事——无需密钥,无需注册
treg catalog search "backlinks for a domain"     # 按功能找工具
treg call tikhub.tiktok.user.profile --query uniqueId=tiktok
treg balance                                     # 精确显示费用

#(或用 `treg onboard` 走引导式教程)
Fish Audio 提供 S2.1 Pro 语音、公共语音发现和私人语音克隆。语音是二进制 stdout,所以重定向到文件。发现的语音的 _id 或团队语音 id 是 TTS 的 reference_id;通过 treg 的 Fish 账户创建的语音是持久的团队资源:
treg call fishaudio.tts.s2-1-pro --method POST --header model=s2.1-pro \
  --data '{"text":"Hello from treg","format":"mp3"}' > speech.mp3
treg call fishaudio.voices.discover --query self=false --query licensed=false --query language=en
treg resources list --provider fishaudio --kind voice
使用你自己的 Fish 密钥时,请求仍然是 unrestricted、unmetered 的上游转发,Fish 拥有账户边界。
目录工具的输入由 treg catalog get <id> 描述。标记为 strict_query 的工具会拒绝未声明或重复的查询参数、不支持的值和请求体。
你的令牌在每次调用中标识你(X-Treg-Token 头),对所有工具通用。探索你团队共享了什么:treg tool ls · 检查凭证健康状态:treg health。
或作为 Claude Code 插件安装
/plugin marketplace add superdesigndev/treg
/plugin install treg@treg
安装时无需令牌和配置。技能加载为 treg:treg,首次运行时,它会引导你的智能体完成剩余步骤——CLI、登录、然后 treg mcp install——最终你同时拥有命令行和 treg 的工具。其他智能体:npx skills add superdesigndev/treg -s treg(-s 很重要——没有它你还会得到这个仓库的内部开发技能)。见 docs/CLAUDE-PLUGIN.md。MiniMax Code / MiniMax Agent 用户:同样的技能通过 MiniMax Plugin Marketplace 分发(docs/MINIMAX-PLUGIN.md)。
Claude Connectors 目录入口是 https://treg.to/mcp/v2/。它只暴露精选的目录端点,并将读取调用与写入调用分开,这样 Claude 收到准确的安全信号。现有的 /mcp/ 入口仍然可用,支持目录端点、团队自有工具和导入的技能。关于边界和实现,见 MCP 和 OAuth 架构;关于发布门控,见提交流程。
调用你没有密钥的工具
目录按端点的功能分组:关键词和排名追踪、外链和权威度、AI 可见性、趋势和发现、发布到社交媒体、人物和公司信息丰富化、广告管理和创意、测量。
treg catalog                                    # 所有平台,按活跃度排序
treg catalog search "find a work email"         # 按任务找,而非按供应商
treg catalog get hunter.people.email.find       # 参数、价格、示例响应
treg call hunter.people.email.find --query domain=reddit.com --query full_name="Alexis Ohanian"
一个已编目调用是如何被服务的——凭证阶梯,按顺序:
你的团队为该提供商注册了自己的工具 → 使用那个工具,那个密钥;
你的团队为该提供商存储了密钥 → 通过虚拟工具注入;
都没有,且端点有已验证的公开路由 → 无需提供商密钥,免费;
否则 → treg 自己的密钥,从团队预付余额扣费。
匿名价格假设调用方未发送提供商凭证头。忠实的转发保留调用方头,因此调用方提供的提供商密钥可以使用该密钥的额度。你自己的凭证始终优先于 treg 的,所以连接你已在付费的密钥会使那些调用从余额计费变为免费,而不是重复扣费。treg 没有公布价格的端点会被拒绝而非免费服务——系统会告诉你连接你自己的密钥。当多家提供商提供同一能力时,treg catalog search 会将它们及其价格并列显示;选择权在你——treg 不会在提供商之间静默选择或故障转移。(当 treg 自身的提供商账户额度用尽时,可能会通过 treg 自有的中继账户服务同一端点,这在响应中会披露;团队可选择退出。)你主动选择的例外:treg.<capability> 路由端点,其中 treg 帮你选择提供商并告知。
treg balance          # 剩余额度、进行中的调用、最近消费
treg topup            # 充值,或设置自动充值
余额不足是 HTTP 402,携带 balance_micro、estimated_cost_micro 和 topup_url,所以智能体无需阅读文字就能处理它。
Enrich Arena 位于 /enrich-arena,在仪表盘之外。比较每家供应商的丰富化答案及其成本和速度,一键投票选出最佳答案,或观看顺序瀑布流。浏览公开;提交需要登录,计费尝试使用团队的积分。见 Arena 指南。
分享和使用你自己的工具
零思考路径——将 treg 指向一个项目,它会找出可共享的内容:
treg scan     # 只读预览:上传会注册哪些密钥、技能和 CLI
treg upload   # 注册它们(服务端加密);幂等,--replace 用于更新
treg upload 扫描 .env(将密钥与约 80 个已知提供商匹配)、每个技能子目录以及已安装的目录 CLI。三类内容进入注册表——以下是分享和使用它们的方式:
分享——一个带存储密钥的可调用上游 URL,或从 .env 批量导入:
treg secret add STRIPE_KEY --value sk_live_123
treg add stripe --base-url https://api.stripe.com --secret STRIPE_KEY

treg upload env --select openai,stripe,resend     # 或直接从 .env
使用——智能体原生的方式:构建真正的上游请求,前缀加上代理。treg 按主机解析工具,注入凭证,忠实转发其他所有内容(你的 X-Treg-Token 在上游收到前被剥离):
实际请求:GET https://api.intercom.io/conversations?per_page=5
通过 treg:GET https://treg.to/call/https://api.intercom.io/conversations?per_page=5
header:X-Treg-Token: <your token>
或者 CLI 简写——treg 会写入审计日志:
treg call intercom conversations --query per_page=5
treg call stripe v1/balance
共享——自动注册: treg upload 会检测已安装的 catalog CLI(stripe、gh、vercel……)并注册它们;仅含配方(recipe-only)的 catalog CLI 技能(如 stripe-cli)也会自动变为可执行。
使用: treg run 用组织的凭证注入来执行供应商 CLI,因此你无需持有密钥或登录:
treg run stripe -- get /v1/balance
treg run gh -- pr list
treg run --server agentmail-cli inboxes list   # 在 registry 服务器上运行:密钥永远不会到达你手中
--local(默认)在你的机器上运行;--server 在 registry 上运行并将输出流式传回。对于整个会话,treg shell start 打开一个子 shell,所有已注册的 CLI 都会自动注入——正常使用 stripe、gh……;exit 退出恢复。treg runs 是审计日志。
共享——技能: 一个技能是完整的能力(SKILL.md 配方 + 密钥 + 工具),注册在一起后整个团队可以在同一处运行和维护:
treg upload skills --dir ~/.claude/skills --all # 一次传递注册一整个文件夹中的技能
使用: 将任何共享技能拉入你的智能体;其 API 调用通过 treg 和你的 token 路由,因此密钥留在服务器上,不会进入技能:
treg skill install seo-blog-writer # 写入 ./.claude/skills/(--all 拉取整个库)
手动注册——当启发式规则无法识别工具时
# 多凭证工具(如 google-ads:OAuth bearer + developer-token header)
treg tool add google-ads --base-url https://googleads.googleapis.com \
  --bind "secret=<oauth-id>,injector=oauth" \
  --bind "secret=<dev-id>,name=developer-token,format={secret}"

# 逐步添加一个技能
treg skill init --dir ./my-skill          # 起草 treg.json(猜测 base_url、查找密钥)
treg skill add  --dir ./my-skill          # 原子性地注册配方 + 密钥 + 工具

# 通过浏览器进行 OAuth(铸造第一个 token,treg 持有并自动刷新)
treg oauth connect gsc --client-secret client_secret.json \
  --scopes https://www.googleapis.com/auth/webmasters.readonly
所有命令的完整选项:USAGE.md。
CLI 在使用 treg.to 时发送匿名命令使用量到 PostHog(不携带参数或凭证)。使用 TREG_TELEMETRY=0 或 DO_NOT_TRACK=1 禁用。详见分析详情。
一个账户最多可拥有 10 个团队。作为成员加入其他团队不计入此限制。
一切都在 org 范围内隔离:token = (user, org) 成员关系,每个密钥、工具和技能都属于当前组织。角色:owner / admin / member / viewer。
treg org create "Acme"                        # 创建团队,成为 owner
treg org invite teammate@acme.com             # 通过邮箱邀请(选择角色 + 工具访问权限)
treg org join <code> --email you@acme.com     # 接受邀请(新用户则创建账户)
treg org ls | use <slug> | members            # 切换组织,查看成员列表
treg org access <member> --tools a,b          # 按成员设置工具访问权限(admin+)
反馈:treg feedback submit friction "The pagination example is unclear." 分享问题或建议,无需包含私密信息。详见反馈说明。
反馈:treg feedback submit friction "The pagination example is unclear." 分享问题或建议,无需包含私密信息。详见反馈说明。
评审: treg review CALL_ID useful 在使用邀请的 catalog 调用结果后对其进行评分;not_sure 也可以。省略私密数据后继续任务。
评审:treg review CALL_ID useful 在使用邀请的 catalog 调用结果后对其进行评分;not_sure 也可以。省略私密数据后继续任务。
USAGE.md —— 完整的 treg CLI 参考。
USAGE.md —— 完整的 treg CLI 参考。
/llms.txt —— 面向智能体的 onboarding 文件:调用协议、发现、认证、CLI、技能。一次获取即可让智能体了解整个 registry。
/llms.txt —— 面向智能体的 onboarding 文件:调用协议、发现、认证、CLI、技能。一次获取即可让智能体了解整个 registry。
treg.to 上的仪表盘 —— 完整的 CRUD、引导式教程(Help → Tutorial),以及面向智能体的可复制设置说明。
treg.to 上的仪表盘 —— 完整的 CRUD、引导式教程(Help → Tutorial),以及面向智能体的可复制设置说明。
API —— CLI 所做的一切都是普通 HTTP;交互式 OpenAPI 文档位于 /docs。代理端点是 /call/{...};所有端点都接受 X-Treg-Token header。
API —— CLI 所做的一切都是普通 HTTP;交互式 OpenAPI 文档位于 /docs。代理端点是 /call/{...};所有端点都接受 X-Treg-Token header。
一条命令(需要 tmux + uv;它会自己同步 venv):
scripts/dev-local.sh up # 服务器运行在 http://localhost:18790,开发安全设置
它在 tmux 中运行服务器并支持热重载,拥有自己的 sqlite 数据库(treg-dev.db),以及邮件 OTP 开发模式(登录码直接显示在页面上——无需邮件发送器)。日常开发:
scripts/dev-local.sh cli login   # 沙盒化 CLI:绝不触碰你真实的 ~/.treg/config.json
scripts/dev-local.sh logs        # 服务器输出          · status / restart / down
scripts/dev-local.sh reset       # 清除开发 DB + CLI 沙盒以重新开始
或者直接运行服务器,无需 tmux:
bash scripts/build-dashboard.sh # Node 22.12+ 和 npm;构建 Dashboard
uv sync                        # 从 uv.lock 创建 venv(拉取服务器开发依赖)
uv run python -m treg upgrade  # 准备 schema + 运行幂等发布任务,但不启动服务
uv run python -m treg          # 在 0.0.0.0:18790 上服务(开发时加 --reload)
uv run python -m treg keygen   # 打印一个新的 Fernet 密钥用于 TREG_SECRET_KEY
安装以运行服务器(非源码):基础包只有 CLI。若要运行 registry,安装 server 额外包——pip install "tools-registry[server]"——它会添加 FastAPI、数据库驱动和加密。只 pip install tools-registry 则只提供 treg 命令,用于连接已有的 registry。
官方托管服务可在 treg.to 获取。其生产拓扑和实时配置在私有运维手册中维护。
环境变量(前缀 TREG_,从 .env 读取):
本地开发无需 .env——每个设置都有可用的默认值(临时密钥、sqlite)。
⚠️ 在迁移或重新部署前务必备份:Fernet 密钥(TREG_SECRET_KEY)和数据库(生产环境为 Postgres;本地 sqlite 运行则为 treg.db)。丢失 Fernet 密钥将导致所有已存储的密钥无法恢复。
/call 请求流程: 解析工具(按 URL host + 最长 base_url 前缀匹配,或按名称)→ 解密其密钥 → 应用每个绑定的 injector → 流式转发到上游 → 触发即忘的审计记录。基础设施 relay 流式传输字节而不执行业务逻辑。调用应用将需要结算或所有权证明的响应缓冲至 8 MiB;更大的响应返回 502 而不收费,而非截断成功。需要完整下载且无需 body 证据的已授权响应会完整流式传输,own-key 和 own-tool 响应亦然。
模块映射(src/treg/):
4 种认证形态(按绑定 injector):env(明文字符串 / API key)· secret_file(JSON token 文件,提取字段)· oauth(JSON OAuth token,若可刷新则自动刷新)· cli_auth(从 CLI 密钥链中提取的凭据)。
忠实转发契约: 代理只改动三样东西,其余原样传递:
逐跳传输 header(每跳重新推导),
treg 自身的控制 + 边缘转发 header(x-treg-token、x-treg-org、ngrok-skip-browser-warning、x-forwarded-*、via……)以及 treg 的 session cookie——全部剥离,绝不向上游泄露,
注入的凭证。
OAuth,三种获取第一个 token 的方式: 手动上传(放入 token.json)· 自动刷新(若 token 携带 refresh_token + client creds,treg 保持其新鲜,无需重新上传)· 托管连接流程(treg oauth connect → 浏览器授权 → treg 自己捕获 token)。
健康检查: 给工具一个可选的 probe({method, path, expect_status});定期运行(按需或通过 cron)验证每个凭证,刷新 OAuth,并在任何凭证失效时 webhook 通知所有者。
深层设计文档位于 docs/context/(按子系统拆分的片段)。
uv run --with pytest-xdist pytest -n auto -q   # 日常本地默认(与 CI 形状相同)
uv run --frozen python -m pytest -q            # 串行:调试单个测试,或控制顺序
覆盖率: 代理走查骨架、所有 injector 形态、per-user 认证 + CRUD + 审计、技能编排器、URL 直通 + 忠实转发、OAuth 刷新 + 连接流程、健康检查、treg run/shell、上传/扫描、组织 + 邀请、仪表盘 API、CLI。
treg/
├── src/treg/            # 包主体(api、cli、proxy、injectors、oauth、health、convert、models 等)
│   └── web/             # dashboard、landing、tutorial、llms.txt、skill.md、install.sh
├── tests/               # pytest 测试套件(CI + 本地默认:pytest-xdist -n auto)
├── docs/
│   ├── context/         # 设计片段(codemap 系统)+ 生成索引
│   └── ONBOARDING.md    # 首次引导
├── USAGE.md             # 完整 treg CLI 参考
└── pyproject.toml
各子系统设计文档以片段形式存放在 docs/context/ 中,每个片段都引用其对应的 src/treg/* 源码。在此仓库中与 AI 智能体协同工作?/tools-registry-context skill 会加载你当前改动所对应的正确片段,并在推送前保持文档同步——执行 /tools-registry-context sync。
路线图:MCP 支持 · 更细粒度的权限层级 · 静态密钥管理加固 · 可能合并 Loopni。
Apache 2.0 许可(附加条款,见 LICENSE):可自由使用——包括商业用途、在你自己的组织内使用(强烈推荐自托管自己的 registry)。限制条款:若无书面授权(jason@superdesign.dev),不得将代码再分发给第三方作为竞争性托管/托管 registry 服务。通过 X-Treg-Meta 和 usage/by-tag 透传计费,在你自己的产品内调用托管的 treg.to API 无需授权;那是调用我们的 API,不是再分发我们的软件。
固定客户读取作用域
对于受限客户智能体,执行 treg org agent-new bot --pin customer=cust_A 会将归属和作用域(调用/运行历史、归档结果及共享 provider 异步所有权)固定到该 pin。外部或无归属的 id 返回 404;未固定的 operator 保持组织级视图和共享余额。BYOK 账户访问和公开媒体 URL 保持其现有权限。多 pin 场景、迁移和回放行为请参见多租户契约。