
# HTTPS的优化
30 秒速记
HTTPS慢主要慢在建连握手,握手后的对称加密传输(AES、ChaCha20)开销几乎可以忽略- 网络成本:
TLS 1.2完整握手多2-RTT;证书吊销检查(CRL/OCSP)还可能再加DNS+ 连接 + 请求 - 计算成本:生成
ECDHE临时密钥、服务器签名、客户端验证证书链 - 优化分两类:花钱的(硬件)和不花钱的(软件升级、协议、证书、会话复用),后者性价比高
- 先量再优化:
curl -w把TCP和TLS耗时拆开看
HTTPS 比 HTTP 慢,几乎全慢在建立连接那一下,握手完以后的加密传输开销小到可以不管。 握手多出来的有两块:一块是网络往返,TLS 1.2 完整握手要多等两个来回,客户端要是还去查证书吊销状态又得多几个;另一块是计算,生成临时密钥、签名、验证证书链都要算。不做任何优化时可能比 HTTP 慢几百毫秒,但现在协议、证书、会话复用这几招用上,额外耗时能压到几十毫秒,回访用户甚至接近零。动手之前我一般先用 curl -w 把 TCP 和 TLS 的时间拆开,确认瓶颈真在握手。
你可能或多或少听别人说过,“HTTPS 的连接很慢”。那么“慢”的原因是什么呢?
通过前两讲的学习,你可以看到,HTTPS 连接大致上可以划分为两个部分,第一个是建立连接时的非对称加密握手,第二个是握手后的对称加密报文传输。
由于目前流行的 AES、ChaCha20 性能都很好,还有硬件优化,报文传输的性能损耗可以说是非常地小,小到几乎可以忽略不计了。所以,通常所说的“HTTPS 连接慢”指的就是刚开始建立连接的那段时间。
在 TCP 建连之后,正式数据传输之前,HTTPS 比 HTTP 增加了一个 TLS 握手的步骤,这个步骤最长可以花费两个消息往返,也就是 2-RTT。而且在握手消息的网络耗时之外,还会有其他的一些“隐形”消耗,比如:
产生用于密钥交换的临时公私钥对(ECDHE); 验证证书时访问 CA 获取 CRL 或者 OCSP; 非对称加密解密处理“Pre-Master”。 在最差的情况下,也就是不做任何的优化措施,HTTPS 建立连接可能会比 HTTP 慢上几百毫秒甚至几秒,这其中既有网络耗时,也有计算耗时,就会让人产生“打开一个 HTTPS 网站好慢啊”的感觉。
不过刚才说的情况早就是“过去时”了,现在已经有了很多行之有效的 HTTPS 优化手段,运用得好可以把连接的额外耗时降低到几十毫秒甚至是“零”。
我画了一张图,把 TLS 握手过程中影响性能的部分都标记了出来,对照着它就可以“有的放矢”地来优化 HTTPS。
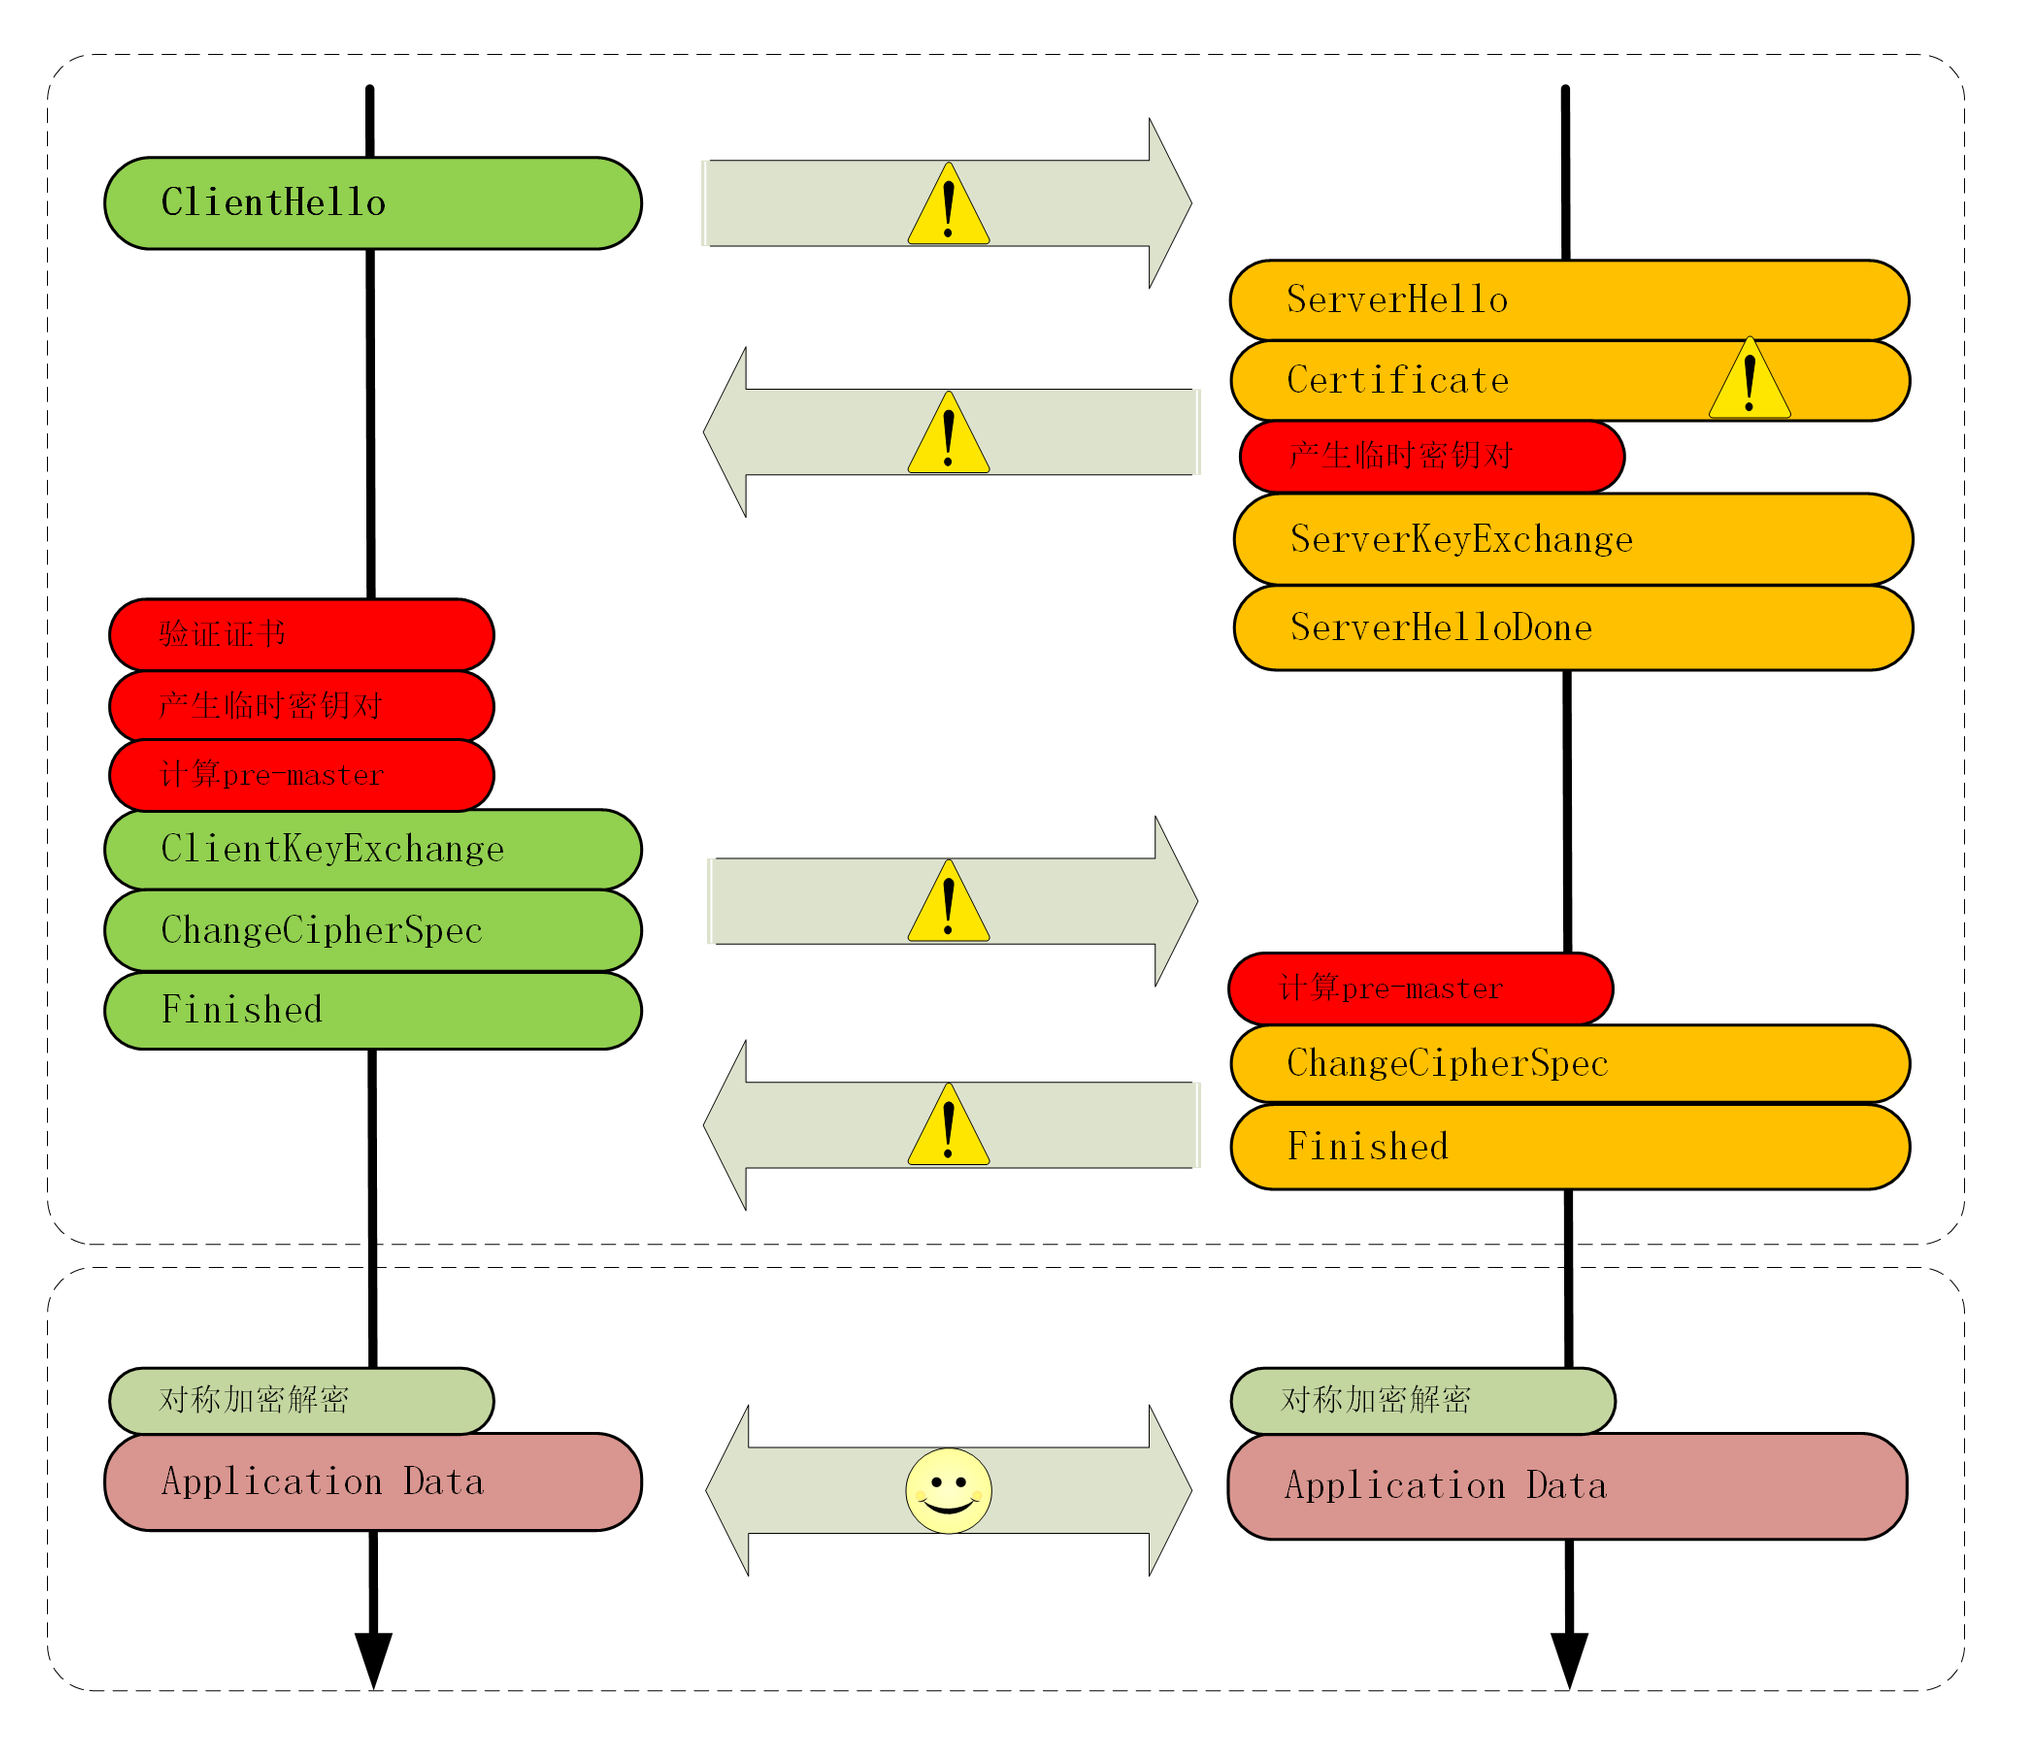
原理拆解: 一次新的 HTTPS 访问先完成 TCP 建连,再完成 TLS 握手,应用层请求只能在握手允许后发送。额外成本由两部分叠加:网络侧是握手消息产生的往返等待;本机和服务端侧是 ECDHE 临时密钥计算、证书链验证及签名验签。证书状态检查还可能引入外部访问。会话建立后改用 AES 或 ChaCha20 等对称算法持续加密,单位报文成本远低于握手阶段,因此短连接、高延迟网络最容易放大差异。
最小验证: 输入为可访问的 example.com:443,用系统安装的 OpenSSL 发起一次 TLS 1.3 连接;要验证证书校验成功、协商出的协议和对称密码套件,并观察握手耗时集中在连接开始阶段。
openssl s_client \
  -connect example.com:443 \
  -servername example.com \
  -tls1_3 \
  -brief \
  -verify_return_error \
  </dev/null
-servername 发送 SNI,避免多域名服务器返回错误证书;-verify_return_error 让证书验证失败直接体现为非成功连接。预期输出包含 Protocol version: TLSv1.3、协商密码套件以及证书验证成功信息。命令依赖本机信任库、DNS 和外网,失败也可能来自网络阻断或缺少根证书,不能直接归因于服务器性能。
边界与排查: 降低握手成本的方向包括复用已有连接、减少不必要的新建连接,以及利用会话恢复减少完整握手工作,但能否接近零额外等待取决于协议版本、客户端是否持有有效会话状态和网络条件。评估时应区分首次连接与复用连接,分别记录 DNS、TCP、TLS、首字节时间;只看页面总耗时会把服务端计算、资源排队和 TLS 混在一起。持续大文件传输若变慢,还应检查 CPU、密码套件和硬件加速,而不能一概认定握手是唯一瓶颈。
面试官追问
追问 1怎么快速量出一个站点 TLS 握手花了多少时间?
用 curl 的计时变量,time_appconnect 减 time_connect 就是 TLS 握手:
追问 2用户说 HTTPS 后页面慢了,你第一反应是加机器吗?
不是。先看慢在哪:如果是新连接的 TLS 时间长,查协议版本、证书链大小、有没有开 OCSP Stapling 和会话复用;如果服务器 CPU 打满了才考虑硬件。大多数情况配置调一调就够了。
追问 3握手之后的数据传输,加密真的不影响速度吗?
基本不影响。现代 CPU 都有 AES-NI 指令,AES-GCM 单核每秒能加密好几 GB,比网卡快得多;没有 AES 硬件加速的老手机就用 ChaCha20-Poly1305,纯软件也很快。
追问 4页面上有几十个第三方域名的资源,HTTPS 的开销会放大吗?
会,每个新域名都要单独建连握手。这时候比调服务器更有效的是减少域名数量、给关键域名加 <link rel="preconnect"> 提前握手,HTTP/2 下同域请求还能复用一条连接。
# 硬件优化
30 秒速记
HTTPS是计算密集型,不是I/O密集型,买带宽、网卡、SSD是花错钱- 首选更快、带
AES-NI指令的CPU,握手和传输都能加速 SSL加速卡:专用芯片做非对称运算,缺点是升级慢、算法支持有限、不好定制SSL加速服务器:专门的集群卸载握手计算,比单卡强;现在常见的形态是在负载均衡或CDN上统一终止TLS- 硬件卸载要配合异步调用(比如
OpenSSL的async模式 +Intel QAT),同步等待就白加速了
HTTPS 的硬件优化就一条原则:钱要花在 CPU 运算上,因为它是计算密集型。 握手时的签名、密钥交换都是大数运算,传输时的对称加密也吃 CPU,网卡和带宽在这里帮不上忙。最直接的是换带 AES-NI 的 CPU,现在的服务器基本都有。负载再高可以上加速卡,把 RSA、ECC 这些运算交给专用芯片,但它升级慢、新算法跟不上。规模更大就把 TLS 终止统一挪到负载均衡或 CDN 上,后面的业务机只处理明文 HTTP,这其实就是加速服务器思路的现代版。
在计算机世界里的“优化”可以分成“硬件优化”和“软件优化”两种方式,先来看看有哪些硬件的手段。
硬件优化,说白了就是“花钱”。但花钱也是有门道的,要“有钱用在刀刃上”,不能大把的银子撒出去“只听见响”。
HTTPS 连接是计算密集型,而不是 I/O 密集型。所以,如果你花大价钱去买网卡、带宽、SSD 存储就是“南辕北辙”了,起不到优化的效果。
那该用什么样的硬件来做优化呢?
首先,你可以选择更快的 CPU,最好还内建 AES 优化,这样即可以加速握手,也可以加速传输。
其次,你可以选择“SSL 加速卡”,加解密时调用它的 API,让专门的硬件来做非对称加解密,分担 CPU 的计算压力。
不过“SSL 加速卡”也有一些缺点,比如升级慢、支持算法有限,不能灵活定制解决方案等。
所以,就出现了第三种硬件加速方式:“SSL 加速服务器”,用专门的服务器集群来彻底“卸载”TLS 握手时的加密解密计算,性能自然要比单纯的“加速卡”要强大的多
面试官追问
追问 1运维说 HTTPS 上线后服务器扛不住了,申请加带宽,你批吗?
先不批,看监控是 CPU 高还是带宽满了。HTTPS 多出来的是计算开销,带宽几乎没变,如果是 CPU 打满,加带宽毫无作用。
追问 2怎么确认服务器 CPU 有没有 AES 硬件加速?
Linux 上 grep -o aes /proc/cpuinfo | head -1 有输出就是支持 AES-NI;再跑 openssl speed -evp aes-128-gcm 看吞吐,有硬件加速时单核一般是 GB/s 级别。
追问 3买了 SSL 加速卡,Nginx 吞吐却没涨,可能是什么原因?
多半是调用方式不对。Nginx 工作进程如果同步等加速卡返回,进程就卡在那里,并发反而上不去。要用支持异步的 OpenSSL 引擎和打过补丁的 Nginx,把请求丢给加速卡后去处理别的连接。
追问 4公司业务都在云上,这些硬件方案还用得上吗?
基本不用自己管。云上一般在负载均衡或 CDN 上配证书、终止 TLS,厂商那边已经做了硬件卸载,后端机器只收明文 HTTP。要注意的是负载均衡到后端这一段是否也要加密,看内网安全要求。
# 软件优化
30 秒速记
- 硬件方案除了换
CPU,都要做开发适配,加速服务器还要求异步通信,落地门槛不低 - 软件优化分两块:软件升级(内核、
Nginx、OpenSSL)和协议优化,性价比高 - 升级的收益:新版本自带性能优化和漏洞修复,比如
OpenSSL 1.1.1起才支持TLS 1.3 - 版本号要看当下:现在主流是
OpenSSL 3.x、Nginx 1.2x以上,别照搬几年前的建议 - 机器多、升级风险大时,先在现有环境里挖协议的潜力


