# 数字签名与证书
30 秒速记
- 只有加密 = 只有机密性,挡不住篡改、重放和冒充
- 攻击者不用解密,改一改密文再发,看服务器怎么反应,就可能套出线索
- 公钥被掉包是最致命的:你加密得很正确,可只有黑客能解
- 安全通信四件事:机密性、完整性、身份认证、不可否认;摘要管完整性,签名和证书管身份
- 证书只证明「这个公钥属于这个域名」,不证明网站是好人
光有加密只能保证别人看不懂,挡不住篡改和冒充,所以还要摘要、数字签名和证书来补上完整性和身份认证。 攻击者就算解不开密文,也可以改一改、重组一下再发给服务器,看服务器的反应慢慢推出东西;更狠的是直接冒充网站发一个假公钥,你加密得再认真,钥匙也在他手里。摘要负责发现内容被改,签名负责证明是谁发的,证书负责证明这个公钥确实属于某个域名。
黑客虽然拿不到会话密钥,无法破解密文,但可以通过窃听收集到足够多的密文,再尝试着修改、重组后发给网站。因为没有完整性保证,服务器只能“照单全收”,然后他就可以通过服务器的响应获取进一步的线索,最终就会破解出明文。
另外,黑客也可以伪造身份发布公钥。如果你拿到了假的公钥,混合加密就完全失效了。你以为自己是在和“某宝”通信,实际上网线的另一端却是黑客,银行卡号、密码等敏感信息就在“安全”的通信过程中被窃取了。
所以,在机密性的基础上还必须加上完整性、身份认证等特性,才能实现真正的安全。
原理拆解: 机密性回答“旁观者能否读懂”,完整性回答“内容是否被改动”,身份认证回答“对端究竟是谁”。仅把数据加密并不会自动覆盖后两项:若使用缺少认证能力的加密方式,攻击者可能修改密文,使解密结果发生可预测或不可预测的变化;若客户端拿到的是攻击者替换后的公钥,则加密过程虽然数学上正确,密文却只能由攻击者解开。重放还说明完整性并不等于新鲜性,协议通常需要序号、随机数或时效信息共同约束。
具体实现: 数字签名通常先对消息计算摘要,再由私钥产生签名;验证方用公钥检查签名,可发现内容变化并确认签名者掌握对应私钥。证书则由受信任的 CA 对主体信息、公钥、有效期和用途等内容签名,把公钥绑定到域名或其他身份。浏览器访问 HTTPS 站点时,会验证证书链、有效期、域名匹配和用途,然后才把证书公钥视为该站点可信密钥。
边界与反例: 签名不负责隐藏消息,公开的签名数据仍可被读取;证书也不保证网站业务诚实,只证明某个公钥与经验证的身份标识存在可信绑定。攻击者若控制受信任私钥、终端信任库或合法站点本身,证书校验仍可能通过,因此私钥保护、吊销机制和终端安全同样重要。现代安全协议一般使用带认证的加密模式,同时提供机密性与消息完整性,但它仍不能替代证书承担的身份绑定。
工程验证: 可在浏览器开发者工具的安全面板查看证书主题、签发者、有效期和证书链,并对比地址栏域名。测试环境中分别访问过期证书、域名不匹配证书和自签名证书,预期浏览器均给出不同的信任错误。若证书显示正常却仍怀疑被代理,应继续检查证书指纹、系统信任库是否新增根证书,以及代理设备是否重新签发了站点证书。
面试官追问
追问 1支付接口请求体已经加密了,研发说安全够了,你认吗?
不认。加密只解决「看不懂」,攻击者照样能改密文、重复发同一份合法密文。还要有认证(AEAD 或 HMAC)防篡改,有时间戳或随机数防重放,有证书确认服务端身份。
追问 2前端从接口返回值里拿公钥加密密码,没有任何校验,最怕什么?
怕公钥被掉包。中间人把接口返回的公钥换成自己的,加密过程毫无异常,密码直接送到他手里。所以真正可靠的是 HTTPS 的证书校验,前端自己拿公钥加密只能算锦上添花。
追问 3签名之后别人是不是就看不到原文了?
看得到。签名只证明「内容没被改、确实是持有私钥的人发的」,原文和签名都是公开的。既要防篡改又要保密,就签名加加密一起上。
追问 4证书显示有效,浏览器访问 api.example.com 还是提示不安全,查什么?
有效期只是其中一项。还要看证书里的 SAN 有没有这个域名、中间证书有没有一起发、根证书在不在系统信任库里。公司代理重签证书也会导致这种情况,比一下证书指纹就知道。
追问 5订单请求都签了名,同一个请求被重复提交扣了两次钱,签名为什么没拦住?
签名只管内容没变,不管是不是第一次发。原样重放的请求签名完全合法。要加请求时间戳和随机 nonce,服务端记录用过的 nonce,再配合订单号做幂等。
# 摘要算法
30 秒速记
- 摘要(哈希)= 数据的指纹:任意长度输入 → 固定长度输出,没有密钥,不能反推原文
- 雪崩效应:改一个字符,输出几乎全变
- 大空间映射到小空间,碰撞一定存在,好算法是让你找不到碰撞
MD5输出16字节、SHA-1输出20字节,都已被实际碰撞攻破,TLS里禁用- 现在用
SHA-2:SHA-256输出32字节、SHA-384输出48字节 - 摘要只能发现「变了」,公开的摘要别人改完内容也能重算,防篡改要加密钥(
HMAC)或签名
摘要算法就是给数据算一个固定长度的指纹,内容改一点指纹就全变,但没法从指纹倒推原文。 它没有密钥,谁都能算,所以适合判断「数据变没变」。因为是把无限的输入压到固定长度,碰撞理论上一定有,好的算法是让人找不出来。MD5 和 SHA-1 都已经被人造出过碰撞,TLS 里禁用了,现在用 SHA-256 这类 SHA-2 系列。
const crypto = require('crypto')
const h = s => crypto.createHash('sha256').update(s).digest('hex')
console.log(h('转账 1000 元').slice(0, 16))
console.log(h('转账 1001 元').slice(0, 16)) // 只改一个字,结果完全不同
console.log(h('x'.repeat(1e6)).length)       // 64 个十六进制字符 = 32 字节,长度固定
实现完整性的手段主要是摘要算法(Digest Algorithm),也就是常说的散列函数、哈希函数(Hash Function)。
你可以把摘要算法近似地理解成一种特殊的压缩算法,它能够把任意长度的数据“压缩”成固定长度、而且独一无二的“摘要”字符串,就好像是给这段数据生成了一个数字“指纹”。
换一个角度,也可以把摘要算法理解成特殊的“单向”加密算法,它只有算法,没有密钥,加密后的数据无法解密,不能从摘要逆推出原文
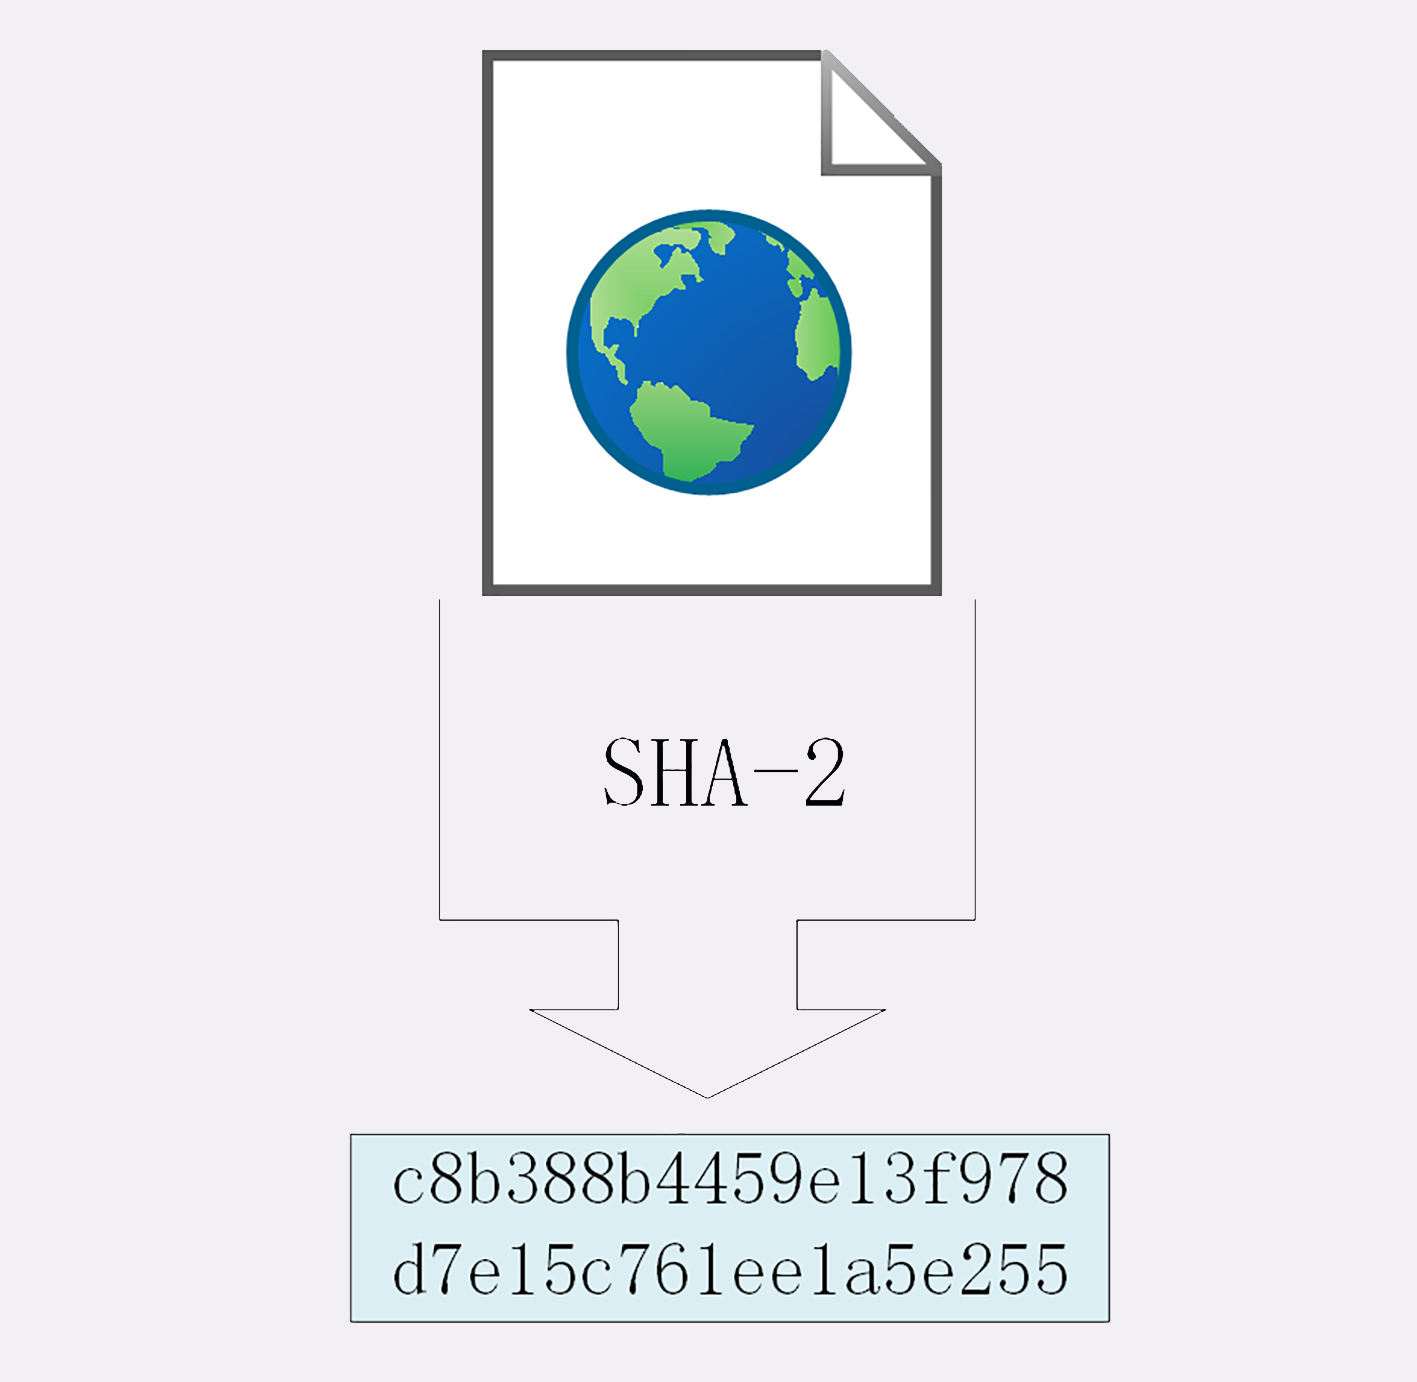
摘要算法实际上是把数据从一个“大空间”映射到了“小空间”,所以就存在“冲突”(collision,也叫碰撞)的可能性,就如同现实中的指纹一样,可能会有两份不同的原文对应相同的摘要。好的摘要算法必须能够“抵抗冲突”,让这种可能性尽量地小。
因为摘要算法对输入具有“单向性”和“雪崩效应”,输入的微小不同会导致输出的剧烈变化,所以也被 TLS 用来生成伪随机数(PRF,pseudo random function)。
你一定在日常工作中听过、或者用过 MD5(Message-Digest 5)、SHA-1(Secure Hash Algorithm 1),它们就是最常用的两个摘要算法,能够生成 16 字节和 20 字节长度的数字摘要。但这两个算法的安全强度比较低,不够安全,在 TLS 里已经被禁止使用了。
目前 TLS 推荐使用的是 SHA-1 的后继者:SHA-2。
SHA-2 实际上是一系列摘要算法的统称,总共有 6 种,常用的有 SHA224、SHA256、SHA384,分别能够生成 28 字节、32 字节、48 字节的摘要。
你可以用实验环境的 URI“/25-1”来测试一下 TLS 里的各种摘要算法,包括 MD5、SHA-1 和 SHA-2
https://www.chrono.com/25-1?algo=md5
https://www.chrono.com/25-1?algo=sha1
https://www.chrono.com/25-1?algo=sha256
面试官追问
追问 1网盘按 MD5 相同就合并存储,有什么风险?
MD5 能被人为构造碰撞,攻击者可以做出两个 MD5 相同但内容不同的文件,污染别人的数据。去重至少用 SHA-256,关键场景再比一下文件大小甚至逐字节确认。
追问 2只保存一个 SHA-256,能知道文件改了哪一行吗?
不能,它只能告诉你「变了」。要定位改动,得按文件或按块分别算摘要,或者直接存版本做 diff,Git 就是按对象分别算哈希的。
追问 3只存用户留言的哈希,以后需要时再还原原文,可行吗?
不可行,哈希是单向的,压缩过程丢掉了信息,根本还原不了。要能恢复就存原文或用可解密的加密存储;哈希适合做校验和存密码。
追问 4两端肉眼看一样的文件,算出来的 SHA-256 不一样,先查什么?
先查字节是否真的一样:换行 \r\n 和 \n、UTF-8 有没有带 BOM、JSON 序列化的字段顺序和空格。哈希算的是字节,不是你看到的字符,差一个不可见字符结果就全变。
追问 5请求体后面附一个明文的 SHA-256 防篡改,靠谱吗?
不靠谱,攻击者改完请求顺手重算一个新摘要就行了,摘要没有密钥谁都能算。要用 HMAC-SHA256 加一个双方共享的密钥,或者用私钥签名。
# 完整性
30 秒速记
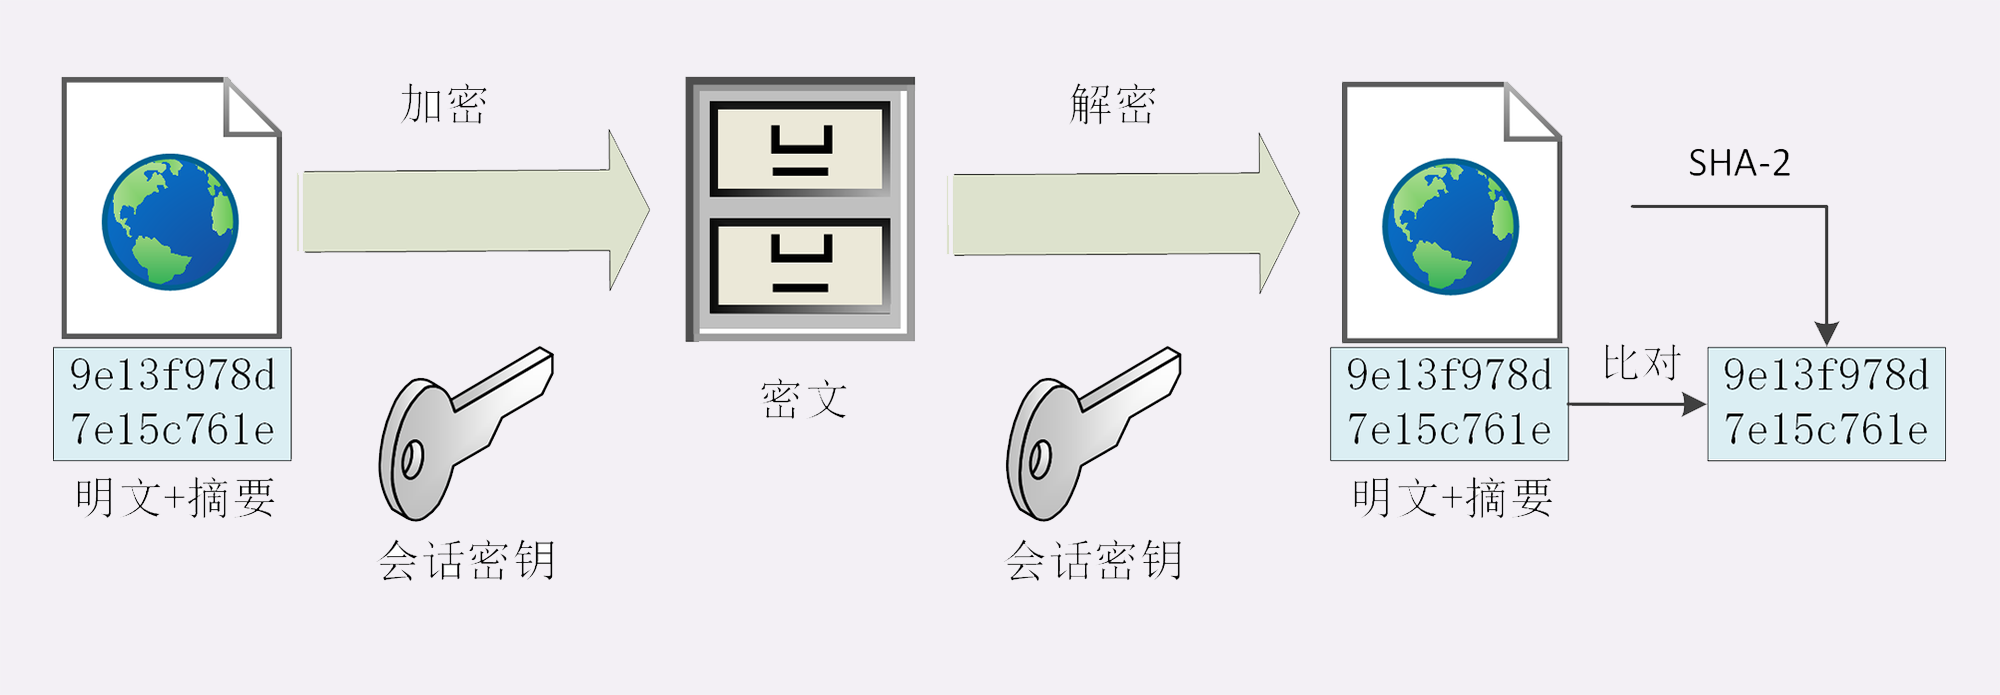
- 原文 + 摘要,接收方重算比对,能发现传输中被改
- 但摘要是公开算法,攻击者改完内容顺手重算摘要,照样比对通过
- 所以必须加一个攻击者不知道的秘密:
HMAC