
# HTTPS:让数据传输更安全
30 秒速记
HTTP是明文:请求行、头、正文沿途谁都能看、能改- 链路很长:本机 →
WiFi路由器 → 运营商 → 服务器,任一环节都能当中间人 - 三种风险:窃听(偷账号)、篡改(改金额、插广告)、冒充(伪造响应)
- 常见入口:本机恶意软件、钓鱼
WiFi、运营商劫持注入广告 - 服务器可信 ≠ 链路可信;但
HTTPS只保护传输,本机中毒它管不了
HTTP 是明文传输的,数据从你电脑出发到服务器,中间经过的每个节点都能看到内容,也能改掉内容。 一个请求要经过本机、WiFi 路由器、运营商的一层层设备才到服务器,只要其中一个环节被控制,比如连上了钓鱼 WiFi,攻击者就能看到账号密码,也能把响应里的价格改掉、往页面里插广告或脚本,这就叫中间人攻击。很多人觉得「我这接口没敏感数据,用 HTTP 无所谓」,但篡改和窃听是两回事,数据公开不代表可以被随便改。所以现在的结论很简单:线上全站 HTTPS。
浏览器安全主要划分为三大块内容:页面安全、系统安全和网络安全。前面我们用四篇文章介绍了页面安全和系统安全,也聊了浏览器和 Web 开发者是如何应对各种类型的攻击,本文是我们专栏的最后一篇,我们就接着来聊聊网络安全协议 HTTPS。
我们先从 HTTP 的明文传输的特性讲起,在上一个模块的三篇文章中我们分析过,起初设计 HTTP 协议的目的很单纯,就是为了传输超文本文件,那时候也没有太强的加密传输的数据需求,所以 HTTP 一直保持着明文传输数据的特征。但这样的话,在传输过程中的每一个环节,数据都有可能被窃取或者篡改,这也意味着你和服务器之间还可能有个中间人,你们在通信过程中的一切内容都在中间人的掌握中,如下图:

从上图可以看出,我们使用 HTTP 传输的内容很容易被中间人窃取、伪造和篡改,通常我们把这种攻击方式称为中间人攻击
具体来讲,在将 HTTP 数据提交给 TCP 层之后,数据会经过用户电脑、WiFi 路由器、运营商和目标服务器,在这中间的每个环节中,数据都有可能被窃取或篡改。比如用户电脑被黑客安装了恶意软件,那么恶意软件就能抓取和篡改所发出的 HTTP 请求的内容。或者用户一不小心连接上了 WiFi 钓鱼路由器,那么数据也都能被黑客抓取或篡改。
原理拆解: HTTP 报文进入传输链路后仍保留可读的请求行、响应头和正文。处于客户端与服务器之间、且能够转发流量的节点,不但可以复制账号、查询参数或业务数据,还可以改写请求目标、替换响应正文。这里同时缺失保密性、完整性和对通信对象的可靠认证;服务器自身可信,无法证明沿途转发者可信。
最小验证: 输入为客户端发往源站的普通 HTTP 请求,验证中间代理能够读取并修改响应。将以下代码保存为 mitm.js,使用 node mitm.js 运行,再访问 http://127.0.0.1:8080/:
const http = require('node:http');

http.createServer((req, res) => {
  res.writeHead(200, { 'Content-Type': 'text/plain; charset=utf-8' });
  res.end('balance=100');
}).listen(8081, '127.0.0.1');

http.createServer((clientReq, clientRes) => {
  console.log('代理看到请求:', clientReq.method, clientReq.url);
  const upstream = http.request({
    hostname: '127.0.0.1',
    port: 8081,
    path: clientReq.url,
    method: clientReq.method,
    headers: clientReq.headers
  }, upstreamRes => {
    let body = '';
    upstreamRes.setEncoding('utf8');
    upstreamRes.on('data', chunk => body += chunk);
    upstreamRes.on('end', () => {
      clientRes.writeHead(upstreamRes.statusCode, upstreamRes.headers);
      clientRes.end(body.replace('100', '0'));
    });
  });
  clientReq.pipe(upstream);
}).listen(8080, '127.0.0.1');
关键点是代理直接获得 method、url 和响应正文,并把 balance=100 改成 balance=0;浏览器预期显示修改后的内容。该实验只模拟链路中具有转发能力的节点,不表示任意互联网主机都能截获流量。
边界与排查: HTTPS 能保护传输中的内容,却不能清除客户端恶意软件,也不能阻止已授权服务器记录明文。验证线上链路时可检查是否仍有 http:// 请求、是否发生明文重定向,并用抓包结果确认敏感正文不再以可读文本出现。
面试官追问
追问 1商品查询接口只传公开的商品编号,用 HTTP 有什么问题?
问题在篡改不在泄露。中间人可以改响应里的价格,或者在返回的页面里插一段脚本,用户看到的就不是你的内容了。早年运营商在 HTTP 页面里插广告就是这么干的。
追问 2用户在商场 WiFi 下单金额被改,服务器没被入侵,先查什么?
先看整条链路里有没有 HTTP 的环节,比如首跳 http:// 再重定向、下单表单提交到 http 地址、页面引了 http 脚本。抓包看正文是不是明文能读到,能读到就能被改。
追问 3页面最终是 HTTPS,但登录后有一次 http:// 跳转,有风险吗?
有。那一跳是明文的,Cookie 没加 Secure 的话会一起明文发出去,也能被中间人劫持成跳到钓鱼站。上 HSTS,让浏览器以后直接用 HTTPS 访问,连第一跳都不走明文。
追问 4全站都 HTTPS 了,本机恶意软件偷请求内容的风险能关掉吗?
不能。HTTPS 只保护离开你电脑之后的那段路,恶意软件在本机,可以在加密前或解密后直接读,甚至往系统里装自己的根证书。端上的问题得靠端上的安全措施。
追问 5内网接口都在公司网络里,能不用 HTTPS 吗?
不建议。内网不等于每个节点都可信,一台中毒的机器、一个配错的代理就能监听。现在申请证书几乎没成本,内网也统一上。
# 在 HTTP 协议栈中引入安全层
30 秒速记
HTTPS=HTTP+TLS,不是新协议,是在HTTP和TCP之间插一层安全层- 发送:
HTTP报文 →TLS加密封装 →TCP;接收反过来 - 上层
HTTP语义不变(方法、状态码、头部),下层TCP也不变,默认端口从80换成443 - 安全层要做三件事:协商密钥、验证对方身份、加密并防篡改
- 排查分三层:
TCP连不上 /TLS握手或证书失败 / 握手成功后的HTTP错误
HTTPS 不是一个新协议,就是在 HTTP 和 TCP 之间加了一层 TLS,所有安全能力都在这一层里。 原来 HTTP 报文直接交给 TCP 发出去,现在先交给 TLS 加密,再交给 TCP;收到的时候 TLS 先解密校验,再把原样的 HTTP 报文交给上层。所以对业务代码几乎透明,GET、POST、状态码、响应格式都不用改。要理解 HTTPS,其实就是理解这层 TLS 怎么在不安全的网络上和对方商量出一把只有双方知道的密钥,并且确认对方真是它声称的那个服务器。
# 先建 TLS 通道并校验证书,再在通道里发一个普通的 HTTP 请求
printf 'GET / HTTP/1.1\r\nHost: example.com\r\nConnection: close\r\n\r\n' |
  openssl s_client -connect example.com:443 -servername example.com -verify_return_error -quiet
鉴于 HTTP 的明文传输使得传输过程毫无安全性可言,且制约了网上购物、在线转账等一系列场景应用,于是倒逼着我们要引入加密方案
从 HTTP 协议栈层面来看,我们可以在 TCP 和 HTTP 之间插入一个安全层,所有经过安全层的数据都会被加密或者解密,你可以参考下图:
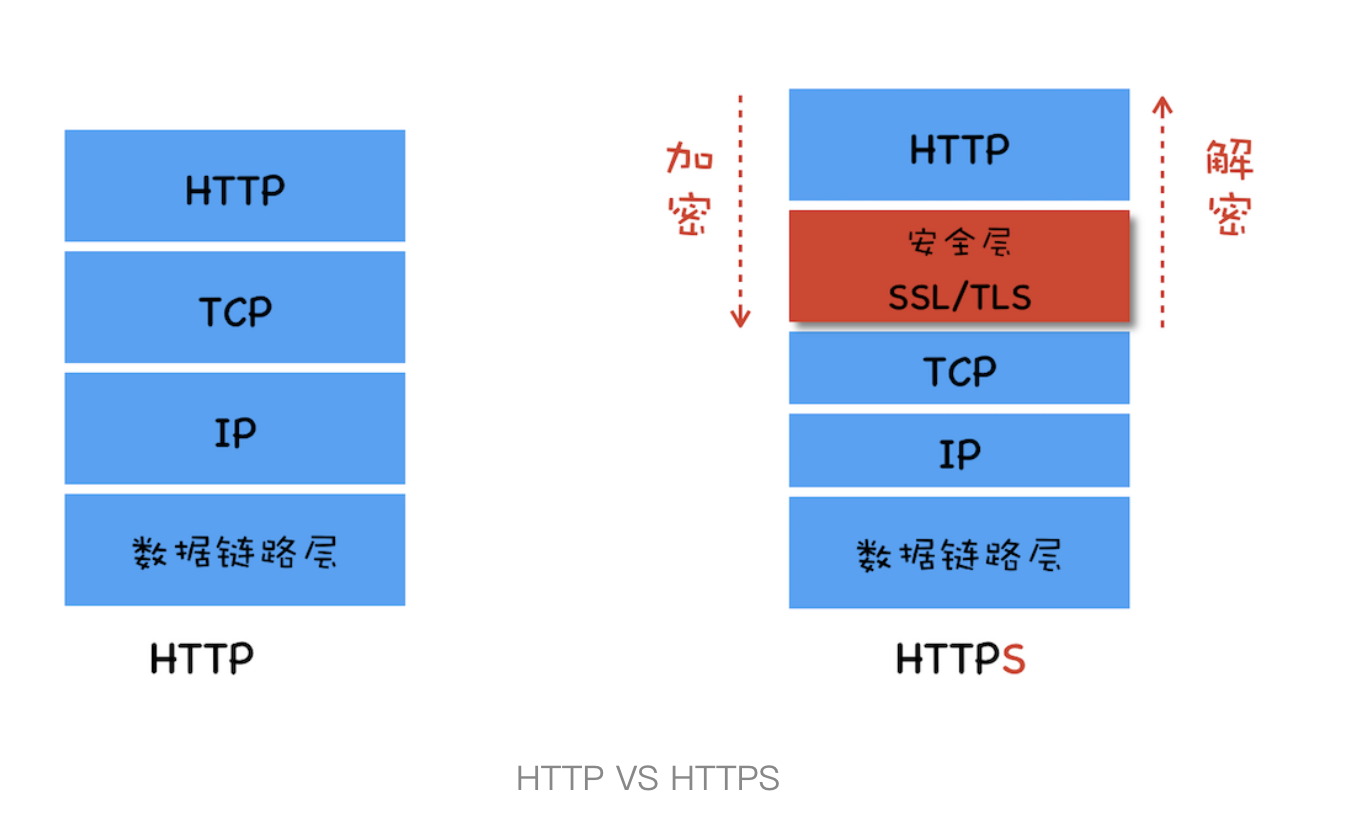
从图中我们可以看出 HTTPS 并非是一个新的协议,通常 HTTP 直接和 TCP 通信,HTTPS 则先和安全层通信,然后安全层再和 TCP 层通信。也就是说 HTTPS 所有的安全核心都在安全层,它不会影响到上面的 HTTP 协议,也不会影响到下面的 TCP/IP,因此要搞清楚 HTTPS 是如何工作的,就要弄清楚安全层是怎么工作的。
总的来说,安全层有两个主要的职责:对发起 HTTP 请求的数据进行加密操作和对接收到 HTTP 的内容进行解密操作
我们知道了安全层最重要的就是加解密,那么接下来我们就利用这个安全层,一步一步实现一个从简单到复杂的 HTTPS 协议。
原理拆解: HTTPS 保留 HTTP 的方法、状态码、头部和正文语义,只把这些字节交给位于其下方的 TLS 安全层。发送时,TLS 将应用数据封装为记录并加密,再通过 TCP 发送;接收端按相反顺序校验、解密和重组,最后把恢复出的 HTTP


