跨平台智能体如何统一身份与权限
文章按六项控制对比五家平台的智能体治理机制,并将同一套策略映射到各平台。对比基于文档,涵盖智能体以自身身份执行或代表用户操作时的权限差异。
AI 深度解读
同一个发票 Agent,在 Azure 上可以有独立的 Entra 身份,到了 Boomi,作者能从文档确认的凭证却只有订阅级的 Agent Key。如果一次请求还要从 Azure 转到 MuleSoft,排查时就得在两套日志里拼出同一笔业务。
系列第 30 篇把五个平台放在一起比较,给出的思路是统一定义身份、工具权限、写入审批、审计、数据边界和登记规则,再让各平台执行。最容易拿来用的一条是把写操作的审批校验留在自己的业务 API。
给了 Agent 身份,为什么还要逐个管工具?
原文第 23 篇区分了两种执行方式。Agent 可以用自己的身份行动,也可以携带用户身份、代表用户操作。这个区别直接影响权限判断和事后追责。比如,同样是读取发票,系统要能分清是某个后台 Agent 按自己的权限发起了查询,还是它受某位用户委托查询。
Azure 为每个新建的 Foundry Agent 分配独立的 Entra Agent 身份,初始权限为空。AWS 用 AgentCore Identity 提供工作负载身份,再配带权限边界的 IAM 执行角色。SAP Cloud Identity Services 通过令牌交换给 Agent 发放限定范围的凭证,免去直接转发调用方的令牌。MuleSoft 的文档描述了网关认证和基于令牌声明的属性访问控制,作者没确认能否为每个 Agent 分配独立身份。Boomi 的 Agent Key 按订阅分配,作者也没找到独立身份的说明。
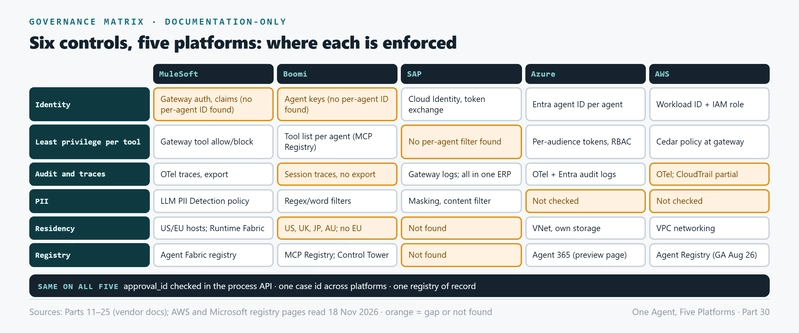
身份解决「谁在调用」,工具权限还要细到「可以做什么」。MuleSoft 用 Omni Gateway 的允许和阻止规则,AWS 在 AgentCore Gateway 用 Cedar 策略,Azure 每次为单一受众签发令牌,并把 RBAC 收到最窄作用域。Boomi 让各 Agent 从 MCP Registry 导入自己的工具列表。SAP 能否给某个 Agent 单独缩小工具集,作者没从文档里找到答案。
拿发票举例,读取和过账是两个权限。网关可以决定是否放行某个工具,负责过账的流程 API 则要验证这次写入有没有对应的 approval_id。作者的统一规则是每个 Agent 都要有独立身份和明确的负责团队,每个写操作都要在流程 API 校验审批,五个平台走同一套业务规则。
一次请求跨两个平台,审计记录怎么接起来?
第 28 篇的参考场景中,一个问题从 Azure 转到 MuleSoft。两边有各自的日志仓库和追踪格式。作者建议把同一个 case id 放进每条 A2A 消息和每次工具调用,查账时就能按业务单号串起整条链路。中央审计记录再回答三个问题:谁批准了什么、什么时候批准、哪个 Agent 执行了操作。
MuleSoft 支持导出覆盖 Agent、Broker 和 MCP Server 的 OpenTelemetry 追踪。Azure 在 Application Insights 提供 OpenTelemetry 追踪,还有可按 Agent 筛选的 Entra 登录和审计日志。AWS 的 OpenTelemetry 遥测进 CloudWatch,原文查到的 CloudTrail 审计覆盖范围限于 Gateway 和 Agent Registry。Boomi 的会话追踪记录工具调用、Token 和延迟,作者没找到导出说明。SAP 提供网关日志、追踪和分析,参考场景里的数据、审批和过账也在同一系统。平台缺少导出能力时,作者建议由流程 API 直接记录关键业务决定。
数据能去哪,工具和 Agent 又该登记在哪?
作者建议先给每个工具的返回值做数据分类,再定每一类能去哪些区域。一个返回供应商银行账户资料的工具,会直接缩小 Agent 的部署选择。个人可识别信息(PII)方面,MuleSoft 有 Omni Gateway 的 LLM PII Detection,SAP 列出了数据掩码和内容过滤,Boomi 有词语过滤和自定义正则。作者没核查 Azure 和 AWS 的 PII 功能,也没逐个确认两家平台上各模型的实际处理地点。
区域方面,MuleSoft 的托管 Agent 网络限美国和欧盟,也能通过 Runtime Fabric 使用客户自管运行时。Boomi 列出美国、英国、日本、澳大利亚四处托管运行时,未列欧盟,Flex runtime 处于早期访问阶段。Azure 列出的选项包括虚拟网络隔离、自带存储和自托管 API Management 网关。AWS 为 AgentCore Runtime 提供 VPC 网络。SAP 的驻留情况,作者在能读到的资料里没找到答案。
登记方面,AWS Agent Registry 于 2026 年 8 月 31 日正式可用,可以登记 MCP Server、工具、Agent、技能和自定义资源,也可以要求记录先审核再开放发现,文档未说明是否覆盖其他云。Microsoft 把统一清单收拢到 Agent 365,称其覆盖 Microsoft 和第三方 Agent,身份仍由 Entra 管理。MuleSoft 有 Agent Fabric 登记册,Boomi 用 MCP Registry 登记工具,并通过 Agent Control Tower 管理第三方 Agent。作者没在查阅的 SAP 页面中找到 Agent 登记册。
作者的做法是选一份权威清单,记录每个 Agent 和工具的负责人、身份、工具及权限范围、数据类别、区域,以及第 29 篇提到的 Agent Card,再同步给厂商登记册。底层协议已经有共通部分,身份用 OAuth 2 和 OpenID Connect,工具用 MCP,Agent 间通信用 A2A。审批规则和数据去向仍需要团队自己定。
我的判断
我认同把审批放在负责写入的 API。只配网关比较省事,但一笔审批是否覆盖这张发票、这个金额和这次操作,要结合业务状态来判断。对有重试的 Node 服务,还要定义同一个 approval_id 重复提交时怎样处理,否则校验通过也可能重复过账。这是落地时要补的设计,原文没有给出实现。
证据边界也要看清。作者依据第 11 到 25 篇的文档推演整理五家平台,并于 2026 年 11 月 18 日重新查阅 AWS 和 Microsoft 的登记资料。参考公司是虚构的,实际搭建尚未运行。统一治理属于架构建议,文中没有实施成本或故障率的对照数据。对于只有一个平台、少量工具的团队,可以先用现有登记能力和业务审计表。跨平台后,再根据身份映射、日志导出和登记同步的实际成本决定是否维护中央清单。
能拿来做什么
- 给现有 Agent 建一张权限表,逐项写明负责团队、调用身份、能使用的工具及其读写范围。先检查查询发票和过账是否各有独立权限。
- 在 Node 的写入 API 里,把
approval_id与业务对象、操作和审批状态一起校验。让缺少审批、审批不匹配和重复提交成为可以验证的用例。 - 从前端发起的业务请求生成或接收
case id,由后端沿 A2A 消息和工具调用传递。挑一笔涉及审批的请求,确认能用同一个编号查到批准人和执行 Agent。 - 给会返回供应商银行资料的工具标上数据类别,分别确认运行时、模型处理和日志存储的位置,再决定调用链能部署到哪里。