用网关策略强制约束智能体工具调用
作者将仅允许查询生产环境的限制从提示词移到 AgentCore Gateway,通过 Cedar 策略在工具执行前检查参数。未获明确许可的调用默认拒绝,使环境访问限制不再依赖模型自觉遵守。
AI 深度解读
给 CloudOps Agent 加一句「只回答生产环境的问题」,它确实会拒绝回答 staging。但这次拒绝发生在聊天里,工具是否允许查询 staging,还是另一回事。作者把环境限制加到 AWS AgentCore Gateway 后,绕过模型直接调用工具,staging 被拒绝,production 仍能返回部署状态。
这个实验给写 AI 工具的程序员提供了一个验证方法。除了检查 Agent 怎么回答,还要直接测工具入口,确认权限限制在模型之外也能生效。
Agent 拒答时,工具权限验证了吗?
作者最初把「只回答 production」写进提示词。问到 staging 时,模型按提示词拒绝了。这个结果只能说明当时的模型做出了符合预期的选择,工具调用本身没有受这条提示词约束。
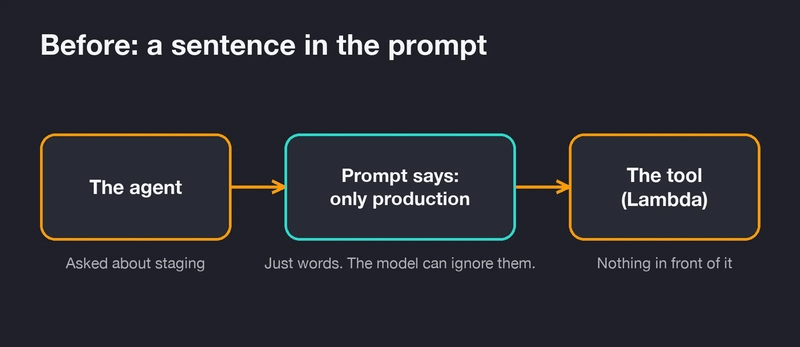
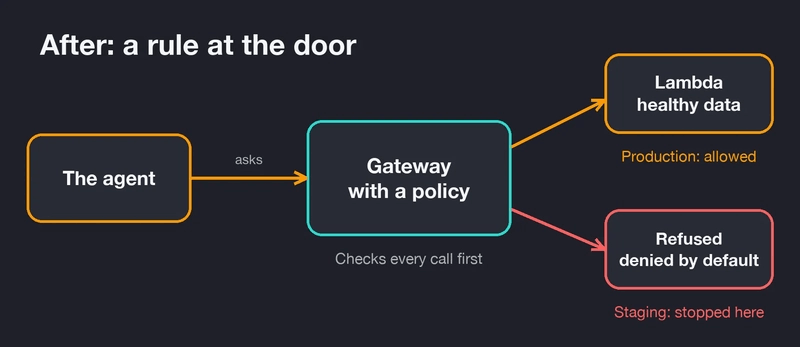
AgentCore Gateway 是 Agent 调用工具的入口。它在工具执行前检查每次经过网关的调用,策略判断发生在 Agent 代码之外。作者只写了一条允许规则,部署状态工具的调用参数必须指向 production。实现分三步,把规则写进一个小文件,用 AgentCore CLI 加到策略引擎,再部署。AWS 用 Cedar 表达这类策略,原文没有给出具体规则或 CLI 命令。
同一个工具,换个环境参数会怎样?
作者绕过模型,直接向 Gateway 发起 staging 查询,以验证拒绝来自工具入口。网关返回了这段错误:
Tool Execution Denied: Tool call not allowed due to policy enforcement
[No policy applies to the request (denied by default).]
第二行说明了触发拒绝的原因。请求没匹配到任何允许规则,因此按默认行为被拒绝。作者无需专门为 staging 写一条禁止规则。
接着,作者用同样的方式查询 production,拿到了健康状态,版本是 2026.09.20.1,3 个实例全部运行。再从正常的对话入口问 Agent 生产环境是否健康,Agent 也返回了这些细节。这三次检查分别覆盖了直接调用被拒绝、直接调用成功,以及用户从对话发起的正常查询。
我的判断
这篇最有参考价值的是验证方式。聊天里看到一句「我只能查询生产环境」,只能验证对话行为。直接改变环境参数调用网关,才能看到工具执行前的权限判断是否生效。提示词依然有用,可以告诉 Agent 支持哪些查询、遇到拒绝时怎么解释。
作者实测了一个工具、两个环境,也跑通了一次正常对话。原文没有测试其他工具入口,也没有比较 Gateway 和在后端工具处理函数里做参数校验的成本,所以选型层面的建议属于经验判断。对已有 Node 工具服务的团队,如果所有请求都经过同一个处理函数,在那里校验环境也能实现这个例子里的限制。采用网关时,同样要确认 Agent 可用的调用路径都经过这层检查。
能拿来做什么
- 给 Agent 接部署状态工具时,把允许查询的环境写进网关策略或 Node 工具处理函数。提示词可以同时说明支持范围,方便 Agent 给出清楚的答复。
- 测权限时绕过模型,用同一个工具分别发送
staging和production请求,验证前者在工具执行前被拒绝,后者能返回真实状态。 - 改完工具权限后,再从聊天入口问一次生产环境是否健康,核对 Agent 回复里的版本和实例数是否与工具返回一致。