Copilot 多端正式上线辅助权限功能
GitHub Copilot 的辅助权限功能已在 CLI、桌面应用和 VS Code 中正式可用,覆盖命令执行、文件系统路径访问等授权场景。
AI 深度解读
GitHub Copilot 的 Assisted permissions 已在 CLI、Copilot app 和 Visual Studio Code 正式可用。它把权限审批拆成两步:先由大语言模型判断请求,判定为明确安全的自动执行,其余交给开发者批准。
对日常使用 AI 编程的人,这项功能的价值是减少审批打断,同时保留人工确认的入口。但公告只交代了机制和配置方式,没有提供误判率或效率数据。「模型认为安全」能覆盖哪些操作,仍需要结合实际请求判断。
自动放行的依据是什么
Copilot 请求执行命令、访问文件系统路径或打开 URL 时,会由一个大语言模型评估请求。被归类为「明确安全」的请求自动继续,其他请求需要用户批准。
Assisted 自动放行的是模型判定为明确安全的请求。
这里的「辅助」发生在审批环节:模型先替你筛一遍,并不代表 Copilot 获得了所有操作权限。相较于每次手动批准,它试图减少重复确认;相较于 Allow All,它仍保留了需要人工审批的分支。
不过,这是一篇功能上线公告。原文没有展开评估模型、判断规则,也没有列出哪些命令、路径或 URL 一定会被自动放行。不能据此推断某个具体操作必然通过,更不能把分类结果当作安全保证。
三个入口怎么开,企业又能管到哪一步
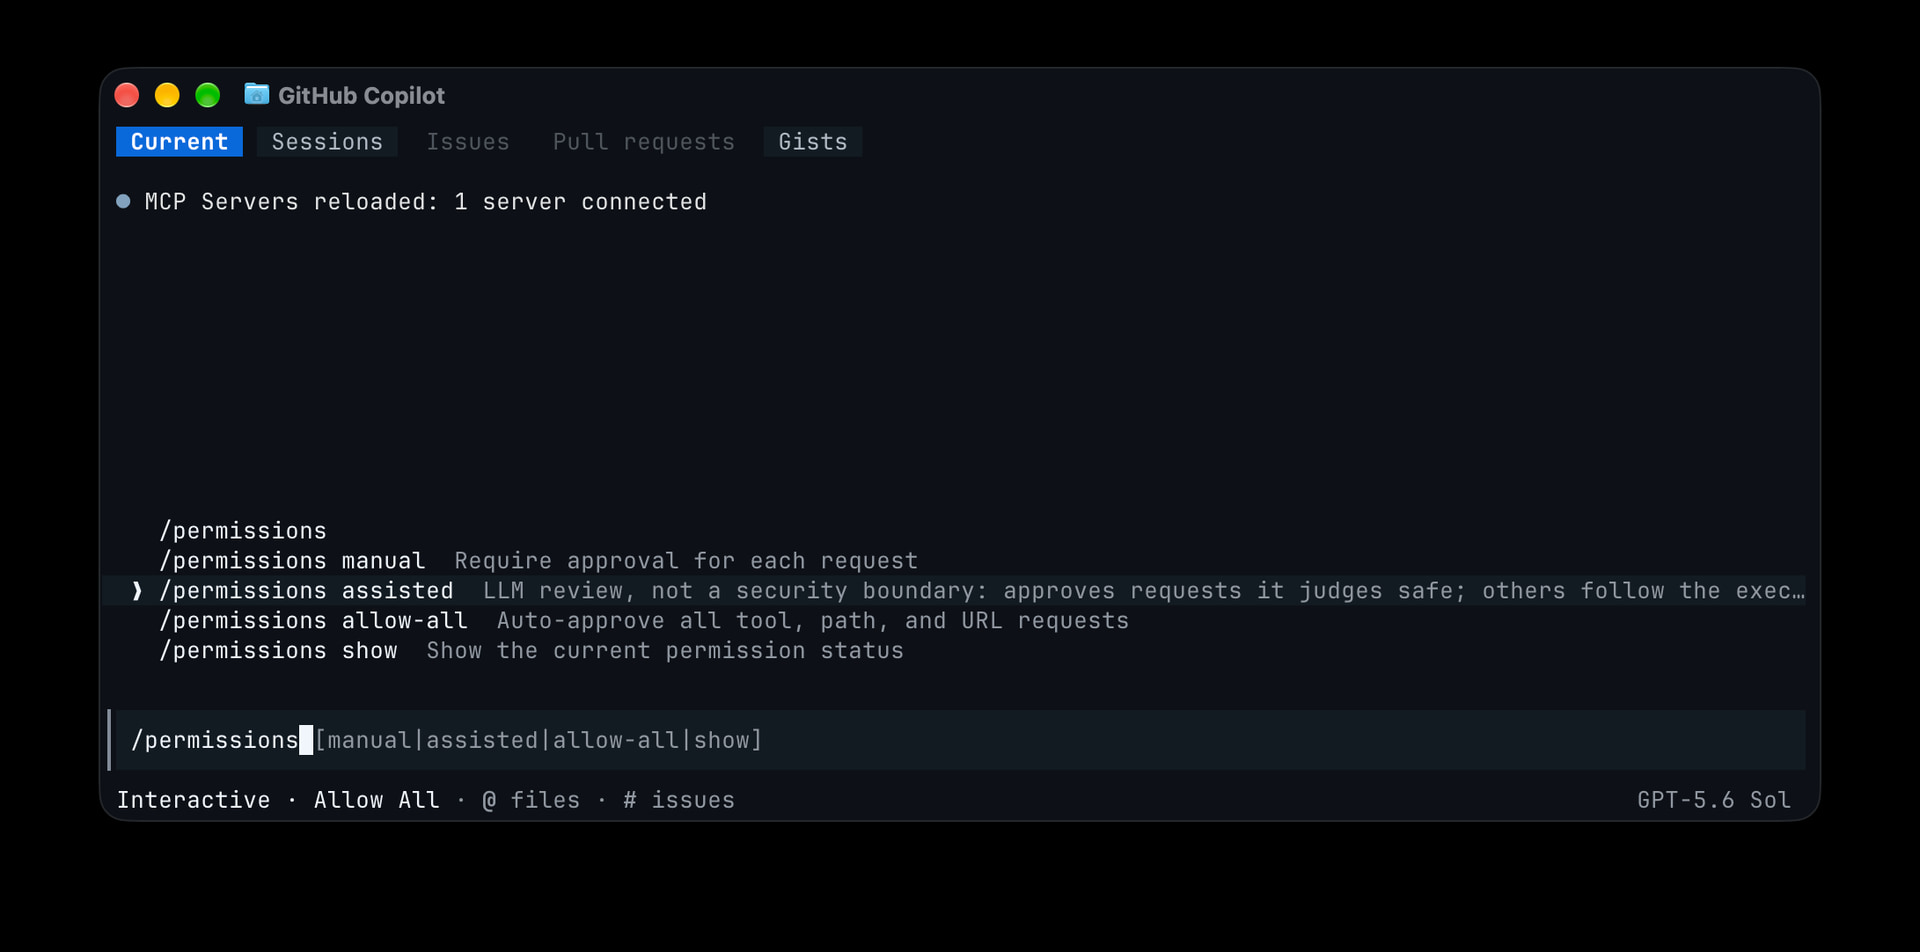
在 GitHub Copilot CLI 中,执行 /permissions,然后选择 assisted。
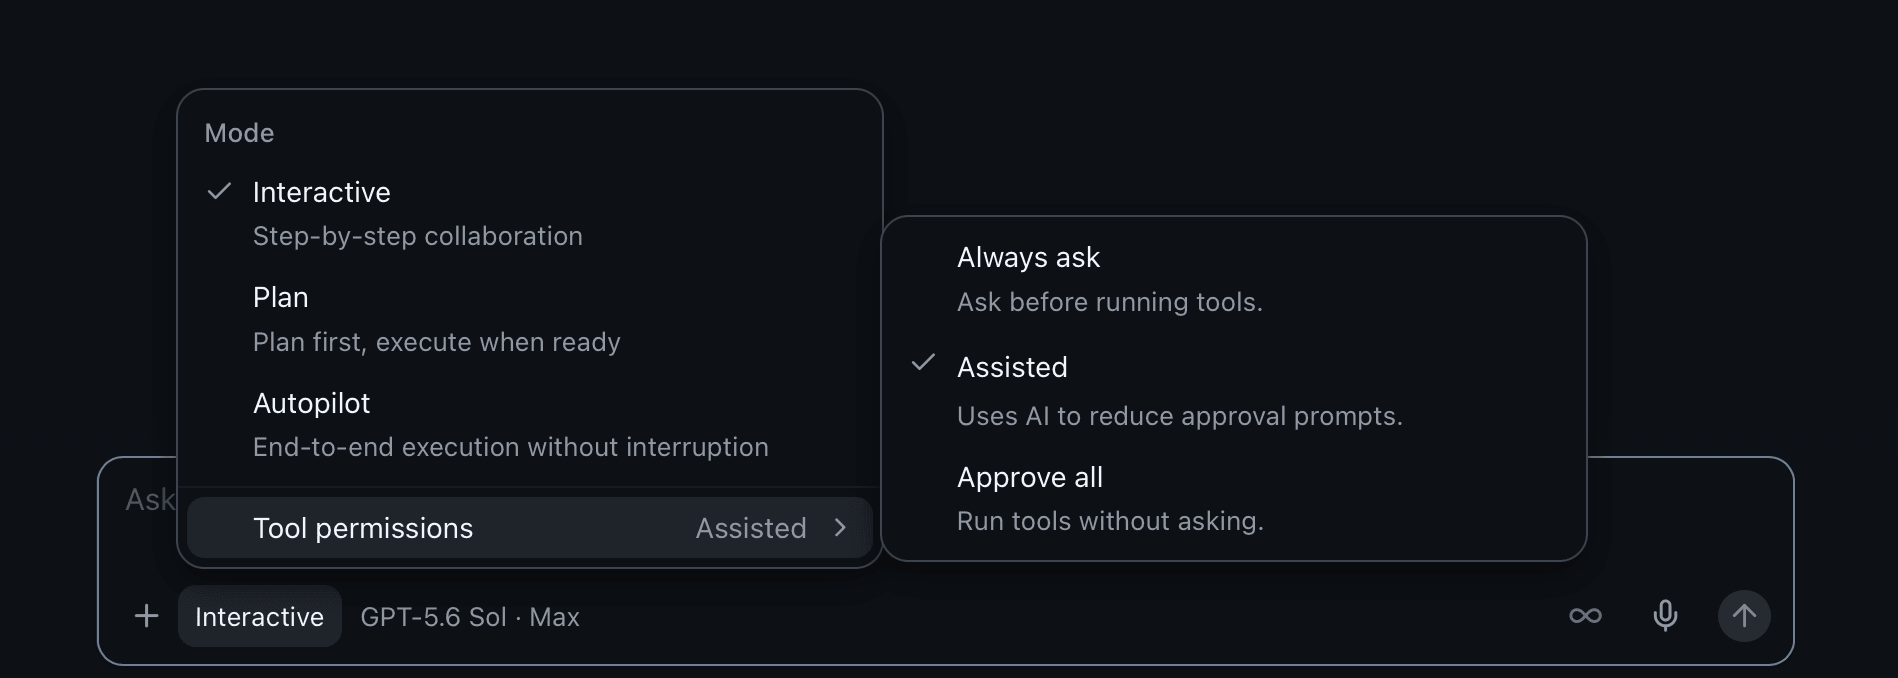
在 GitHub Copilot app 中,打开模式选择器,点击 Tool permissions,再选择 Assisted。
在 Visual Studio Code 中,打开权限选择器,选择 Assisted permissions。
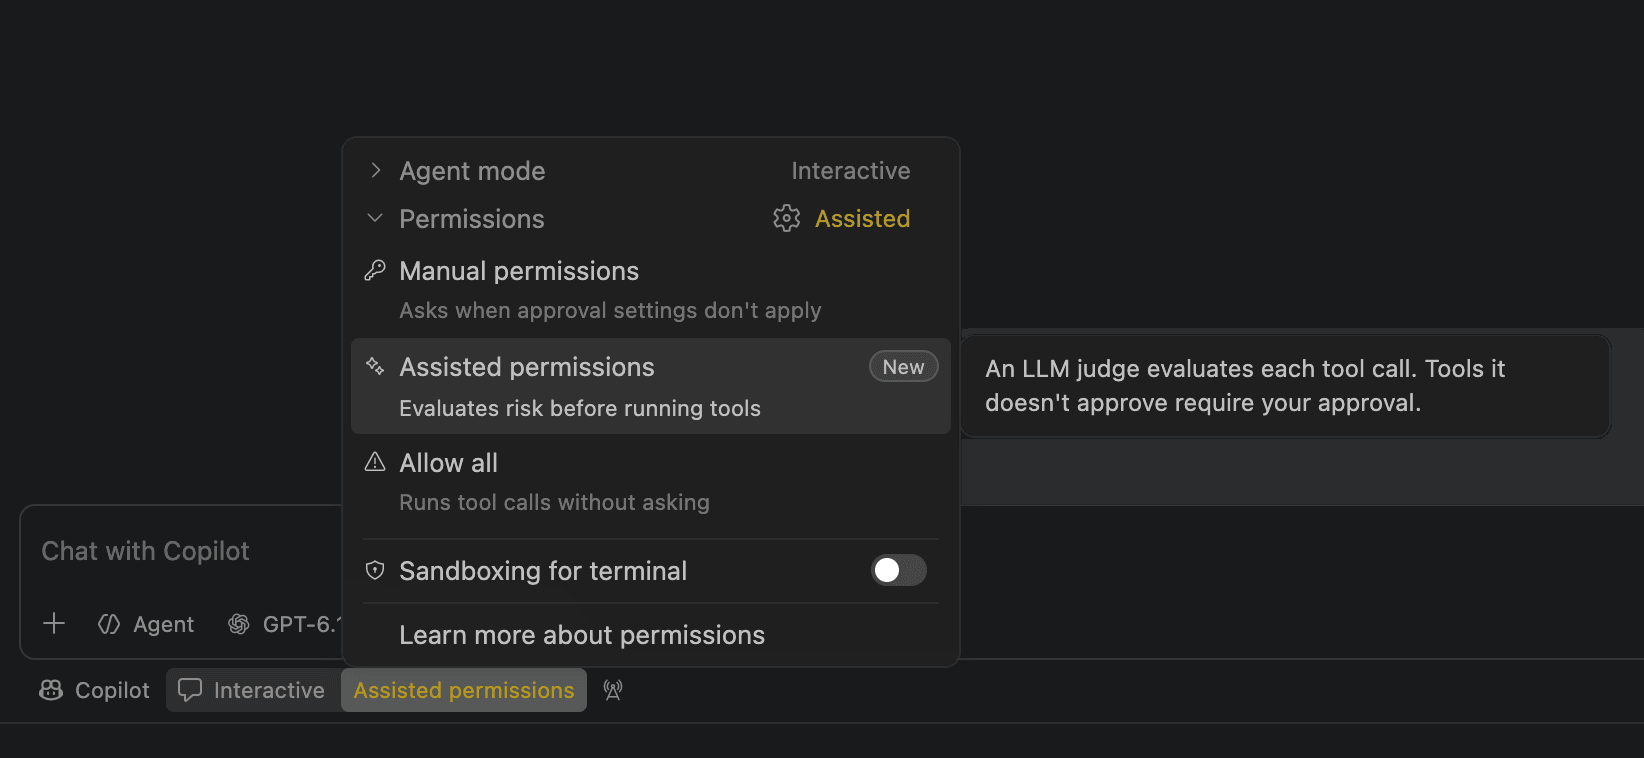
三个入口的名称略有不同,对应的都是这套辅助审批机制。
企业管理员还可以通过企业托管设置,禁止 Allow All,同时保留 Assisted;也可以单独禁用 Assisted。这让团队能够分别控制两种自动化程度,而不必一起开放或关闭。
管理员可以为新会话指定默认权限模式。开发者仍可切换到策略允许的其他模式,因此默认模式不等于强制模式。如果默认模式不可用,或者被策略禁止,会话就以手动审批启动。
我的判断
我认可这种把重复审批交给模型初筛的方向。频繁弹出确认框会占用注意力;让一部分请求自动继续,在交互上有明确价值。
但公告没有给出审批次数减少多少、任务完成时间缩短多少,也没有提供误判率或与手动审批的对照数据。减少打断是合理预期,实际收益还没有得到这份材料的量化支持。
选择 Assisted,是把部分审批判断交给模型,仍需要评估这层判断是否符合团队要求。
相较于 Allow All,它保留人工确认;相较于手动审批,它增加了自动执行的范围。企业能够禁用 Allow All、保留 Assisted,是一个有用的策略选项。但原文没有说明评估会使用哪些上下文、如何处理复杂命令,这些问题不能靠产品名称补齐答案。
能拿来做什么
- 在日常 Copilot 编程会话中启用 Assisted,观察哪些命令、文件路径访问和 URL 请求会自动继续,据此判断它能否减少你的重复确认。
- 团队如果希望保留审批机制,可以通过企业托管设置禁止 Allow All,同时开放 Assisted,让开发者在策略范围内选择。
- 为新会话配置默认模式时,同时检查策略是否允许该模式;排查会话为何进入手动审批,也应检查默认模式是否不可用或被禁止。