让编程智能体在外置沙箱中执行代码
Simon Willison 展示了让智能体留在沙箱外、把代码执行交给独立沙箱的架构,目标是降低误操作或提示注入对宿主机的影响。项目发布了三种实现,共用一套本地 API,可接入 Pi、Claude Code 或 Codex。
AI 深度解读
Simon Willison 在 2026 年 11 月 17 日分享了一种运行 AI 编程代理的方式。Pi、Claude Code 或 Codex 留在沙箱外,需要执行代码时,把请求交给独立的沙箱服务。作者和 Prime Radiant 发布了三套实现,都提供相同的 localhost API。
这个设计把「代理怎么工作」和「代码在哪里跑」拆成了两件事。想试本地模型的程序员可以单独更换执行环境,也可以给沙箱里的代码限定联网范围。原文展示了这些能力,但没有给出三套方案的安全性或性能对比。
代理留在外面,代码怎么进沙箱?
代理通过 localhost API 把执行请求发给沙箱服务器,代码在沙箱内的 Alpine Linux 环境执行。三套实现共用同一套接口,所以接入 Pi、Claude Code 或 Codex 时,可以沿用同一种对接方式,分别试用不同的后端。原文没有列出接口路径、请求参数或各客户端的配置命令。
external-sandbox-v86使用 Node.js 服务器,通过 v86 在 WebAssembly 中运行 Alpine Linux。external-sandbox-container使用 Python Web 服务器,在 Apple Containers 实例中运行 Alpine Linux。external-sandbox-quicksand也使用 Python Web 服务器,采用 Microsoft 的 Quicksand 库。这个 Python 包把 QEMU 和 Alpine Linux 一起打包了。
沙箱里的代码要联网,凭据怎么处理?
三套沙箱都提供可选的 HTTP/HTTPS 白名单代理。你可以指定沙箱内的代码允许访问哪些主机。对前端开发来说,安装依赖和请求业务 API 都需要联网,但所需的目标主机可以分别审查。
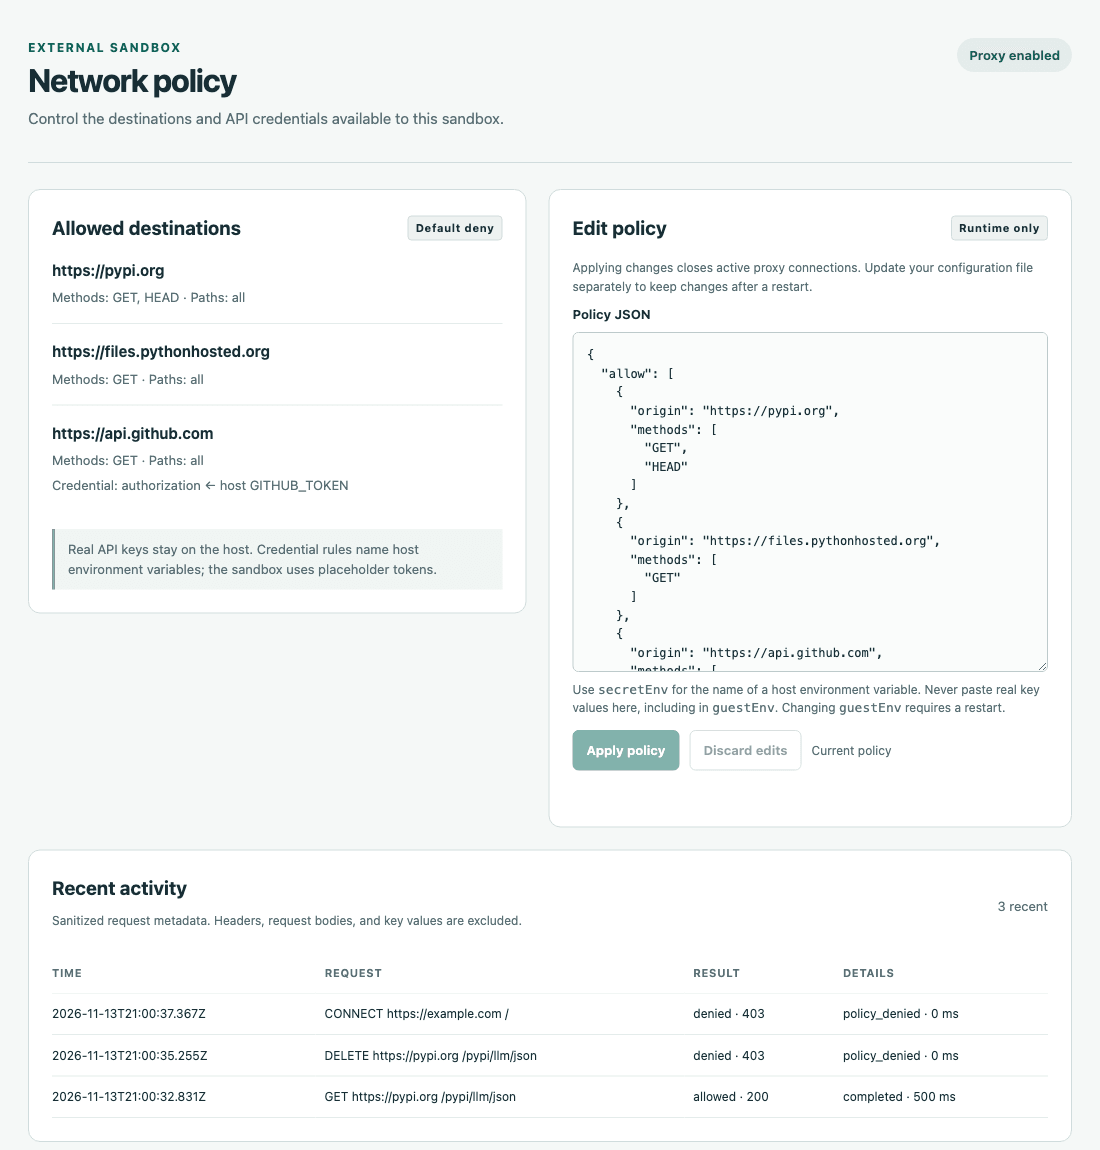
作者还提供了凭据替换机制,让代码发出需要认证的 API 请求,同时把真实密钥留在代理进程之外。原文交代了这个机制的用途,具体如何匹配和替换凭据没有展开。下图里的控制台可以在沙箱运行期间调整策略,界面展示了允许访问的目标、策略 JSON 编辑器和最近的代理活动。
我的判断
统一 localhost API 是这套设计最实在的地方。把整个代理放进容器,也能一起约束代理及其子进程,但要在容器里配好代理所需的运行环境。外部沙箱把接入成本放到了执行接口上。它能管住多少操作,要看客户端把哪些能力交给了这个接口。文件读写、插件调用等能力是否也经过沙箱,原文没有说明。
作者展示了三套实现和可在线调整的网络策略界面,给出的主要是工程方案。哪套启动更快、隔离更强,或者对日常构建的影响更小,文中都没有对照数据。联网白名单也只回答「能访问哪些主机」,允许访问的服务上有哪些操作权限,还得看实际凭据和服务端授权。
能拿来做什么
- 试本地模型时,可以选一个小型 Node.js 项目,先让代理通过沙箱跑一次依赖安装、构建和测试,确认这些命令发到了 localhost API。
- 给沙箱配置 HTTP/HTTPS 白名单时,可以从构建实际需要的包仓库和测试 API 开始,再结合代理活动记录核对新增主机的用途。
- 如果测试要访问带认证的 API,可以先用低权限测试凭据验证替换机制,同时检查代理可见的环境变量和命令输出里是否出现真实密钥。