蜜罐发现智能体用盗取的密钥支付推理费用
亚马逊 MadPot 蜜罐捕获了一批针对公网模型网关的自动化攻击。据报道,攻击者将盗取的有效模型服务密钥汇入共享池,用于支付智能体自身的推理费用。
AI 深度解读
模型网关里的 API Key 被盗后,可能直接变成攻击者的算力预算。Amazon 的 MadPot 蜜罐捕获了一批针对公网模型网关的自动化请求。原文从这些请求里读出了一种攻击模式:把可用的密钥汇进同一个池子,用来支付智能体后续的推理费用。
对接了多个模型供应商的前端和全栈团队,这件事和日常部署很近。一个管理入口的配置问题,可能同时影响多个供应商账户。原文最值得细读的地方,是蜜罐究竟看到了什么,以及这些证据能支持多强的结论。
为什么一个模型网关会牵连多个账户
模型网关会把应用的请求转发给不同的模型供应商,让业务代码通过统一入口调用模型。网关因此可能集中持有多家供应商的 API Key。管理入口一旦失守,影响范围就取决于那里存了多少凭据,以及每把 Key 能调用哪些服务。
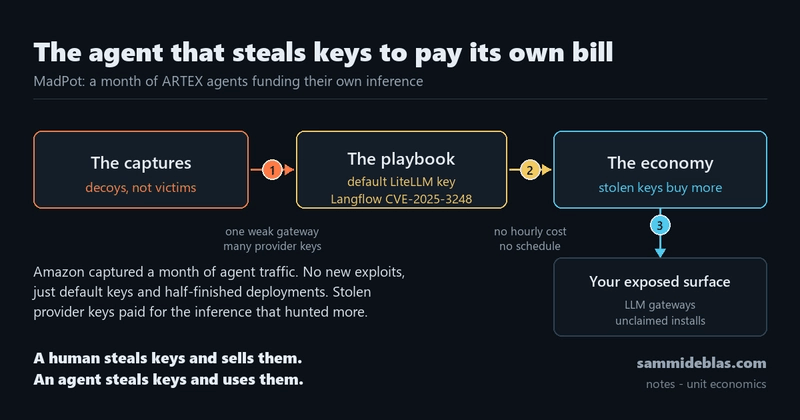
10 月 3 日至 11 月 5 日,MadPot 捕获的请求保留了操作方的指令和智能体回传的发现。原文提到的风险包括 LiteLLM 保留默认 master key、安装尚未完成的实例、缺少鉴权的管理界面,以及 Langflow 的 CVE-2025-3248。前三项尤其贴近日常开发:一个临时演示环境从内网挪到公网,原先只有同事能访问的管理入口,访问范围就变了。
Amazon 以中等置信度判断背后使用了 ARTEX。原文根据记录描述了把可用密钥汇入公共池、供智能体继续推理的安排。智能体自己报告的结果仍待核验,实际取得了多少密钥、消耗了多少额度,原文也没给出可核对的数据。
一小时内的操作量,为什么比单次请求更有参考价值
作者用成本解释这套模式。如果盗来的额度能覆盖后续推理,操作者就能把部分计算成本转嫁给受害账户。作者进一步推断,每加一个目标的边际成本会趋近于零。这是对攻击经济性的判断,文中没有成本或成功率数据支撑。
更具体的是速度。原文转引 CrowdStrike 的观测,智能体一小时最多执行 1,500 条命令。FBI 在 11 月 13 日发布的 ARTEX 通报还描述了从初始目标走到取得特权访问用时不到三小时的入侵。原文称,ARTEX 的原始仓库在 10 月被开发者删除后,仍有分叉存在,11 月初已识别出超过 1,600 个暴露的 ARTEX 控制台。韩国金融机构相关事件涉及约 67,000 人的数据,CrowdStrike 也观察到有人用该框架针对韩国六家大型银行。
另一宗由 Cloudflare 记录的事件给出了更直观的上限问题。一枚被盗的 CI/CD API token 缺少 IP 限制和请求限流,一小时内生成了 400 份数据库转储。原文把它与模型网关放在一起,是因为两类事件都可以用同一个问题衡量影响:凭据在吊销前,能让持有者做多少事?
应该用什么衡量凭据失守后的影响
原文称,CrowdStrike 宣布停用 breakout time。按文中的解释,它衡量攻击者从一台已失陷主机转移到另一台主机所需的时间,目前还没有公认的替代指标。对应用团队,主机之间的移动速度只能解释一部分风险。模型 Key 和 CI/CD token 本身就可能授权大量操作,消耗额度和导出数据都可以直接发生。
作者还设想用约 20 分钟对比两套 LiteLLM 部署,看看更换管理密钥、关闭管理入口后,部署暴露面有何变化。这是作者提出的验证方案,文中没有实际测试结果。团队可以把同样的问题带到上线验收中,确认公网入口的访问范围和鉴权是否符合预期。
我的判断
我认同作者把注意力拉回部署。只做 CVE 扫描,会漏掉默认凭据、未完成安装和管理页缺少鉴权这些配置问题。补丁扫描能回答组件版本有没有已知漏洞,部署验收则能回答此刻谁能访问管理功能。对经常发布预览环境、小工具和模型演示的团队,这两个问题都要问。
「攻击可以用被盗额度延续」是有解释力的推断,长期能否自给仍取决于密钥寿命、配额和吊销速度。至于「盗用会先出现在账单上」,原文没有给出账单与日志的对照数据,这属于经验之谈。哪个信号先到,要看供应商用量数据的刷新频率,也要看团队有没有记录网关请求。
能拿来做什么
- 盘点 LiteLLM、Dify、Langflow 和 Ollama 的公网入口,把临时演示和未完成的安装也纳入清单。更换 LiteLLM 的默认 master key,确认管理页要求鉴权,本地 Ollama 避免监听
0.0.0.0。 - 给 Node 服务和模型网关按供应商记录调用量,把请求数、模型用量同供应商控制台的数据对照。发现异常时,查清涉及哪把 Key、哪些应用在共用它,以便定向吊销和轮换。
- 收紧能触达生产的 CI/CD token,核对它能访问的数据和操作,并在平台支持时配置来源 IP 限制与请求限流。验收时确认这些约束已实际生效。