Kubernetes 安全补丁也要验证业务行为
BlastGuard AI 让模型提出 Kubernetes YAML 补丁,再用确定性规则复查配置和工作负载意图。项目在 GitHub Actions 的 kind 集群中用一个依赖宿主机挂载的采集器演示了运行验证。
AI 深度解读
一份 Kubernetes YAML 补丁通过了全部安全检查,Pod 还在打印日志,采集任务却已经停摆。BlastGuard AI 的作者用一个日志采集器复现了这个问题。模型把 hostPath 换成 emptyDir,安全告警消失了,采集器也读不到节点上的日志了。
这篇最值得看的是他们怎么给自动修复加上第二道判断。安全检查回答「补丁是否消除了风险」,意图检查追问「补丁是否改掉了服务赖以工作的配置」。如果你会让 AI 改部署 YAML,这两个问题可以直接变成 PR 的审查项。
告警清零以后,采集器为什么读不到日志了
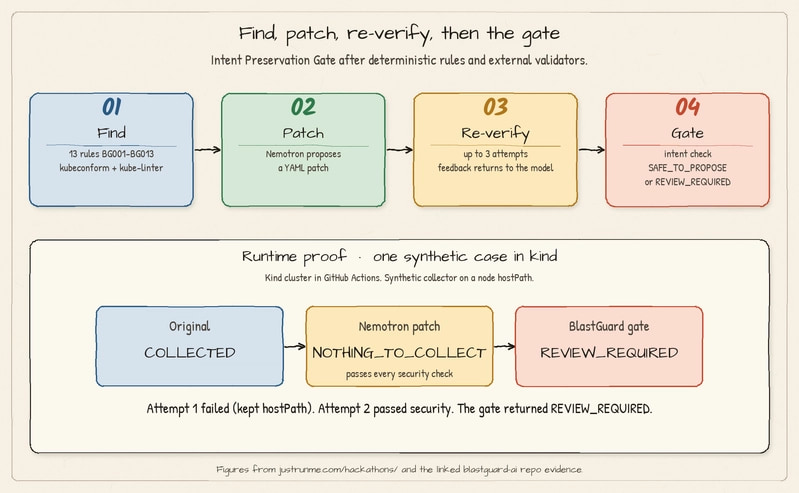
作者在 GitHub Actions 里用 kind 搭了一个集群。测试里的采集器把节点的 /var/bg-demo 只读挂载到容器的 /data,每隔 2 秒到 /data/app.log 里找 BG_SENTINEL。找到就打印 COLLECTED,找不到就打印 NOTHING_TO_COLLECT。这个探针很简单,正好能回答采集器是否还读得到宿主机文件。
下面这段原始 YAML 把轮询逻辑和它依赖的文件来源放在了一起。
          command:
            - sh
            - -c
            - |
              while true; do
                if grep -q BG_SENTINEL /data/app.log 2>/dev/null; then echo COLLECTED; else echo NOTHING_TO_COLLECT; fi
                sleep 2
              done
          securityContext:
            runAsUser: 0
          volumeMounts:
            - name: hostlogs
              mountPath: /data
              readOnly: true
      volumes:
        - name: hostlogs
          hostPath:
            path: /var/bg-demo
            type: DirectoryOrCreate
要看的是 path: /var/bg-demo 这一行。mountPath: /data 只决定容器从哪里读,hostPath 才决定读到的是节点上的哪批文件。即使挂载是只读的,BG002 仍会标记 hostPath。这和采集器确实需要访问节点目录可以同时成立。
通过 Nebius Token Factory 调用的 NVIDIA Nemotron 模型 nvidia/nemotron-3-super-120b-a12b 第 1 次保留了 hostPath,复验卡在 BG002。第 2 次补丁换掉了卷的来源,随后通过了所有安全检查。
      volumes:
        - name: hostlogs
          emptyDir: {}
emptyDir: {} 这一行保留了 hostlogs 这个卷名,却把数据来源换成了 Pod 的临时目录。作者把补丁部署到 kind 后,同一个容器打印出 NOTHING_TO_COLLECT。这一轮安全复验的状态是 VERIFIED,意图检查则记录了高严重度的 HOSTPATH_REPLACED,最终给出 REVIEW_REQUIRED。
模型交出补丁后,谁决定能不能提议采用
BlastGuard AI 是作者在 2026 年 10 月 30 日提交到 Devpost 的 Nebius x NVIDIA 黑客松项目。它把流程分成四步。先用规则和外部工具查问题,再让模型生成完整 YAML,接着从头复验候选补丁,最后比较补丁是否改动了工作负载的关键依赖。
入口用 yaml.safe_load_all 解析 YAML,限制为 64 KB、最多 20 个文档。格式错误或超限的输入在调用模型前就会被拒绝。检查用到 BG001 到 BG013 共 13 条确定性规则,以及做结构校验的 kubeconform 和外部检查器 kube-linter。规则覆盖特权容器、hostPath、hostNetwork、root 用户、权限提升、CPU 和内存限制、镜像版本固定等问题。只有 info 级发现允许通过,缺少 NetworkPolicy 的 BG013 就属于这一档。
模型最多尝试 3 次,复验失败的原因会反馈给下一轮。补丁在沙箱中处理,Streamlit 演示应用不会连接集群。复验还会检查原资源是否被删掉或改名、是否丢了 Pod spec、容器是否被移除、镜像仓库是否被换掉,以及副本数是否从非零降为 0。否则,删掉一个有告警的 Deployment 就可能让扫描结果变干净。
安全复验通过以后,意图保全关卡(Intent Preservation Gate)才比较原清单和补丁的结构。关闭原有的 hostNetwork、把 LoadBalancer Service 改成另一种类型、移除卷挂载,或者在没有可写卷时把根文件系统改成只读,都会触发高严重度变更。这些改动有时确实是加固所需,工具把是否接受的决定留给维护者。
只有复验完成、意图检查未触发人工审查,而且每个外部验证器都实际运行并通过,才会输出 SAFE_TO_PROPOSE。缺少验证结果、解析出错、API 报错、耗尽总耗时预算,或者意图检查自身出错,都不会得到这个结果。原清单已经干净且外部验证都通过时,流程直接输出 NO_CHANGE_NEEDED,连模型也不用调用。
14 个问题补丁都被拦住,这个数字能说明多少
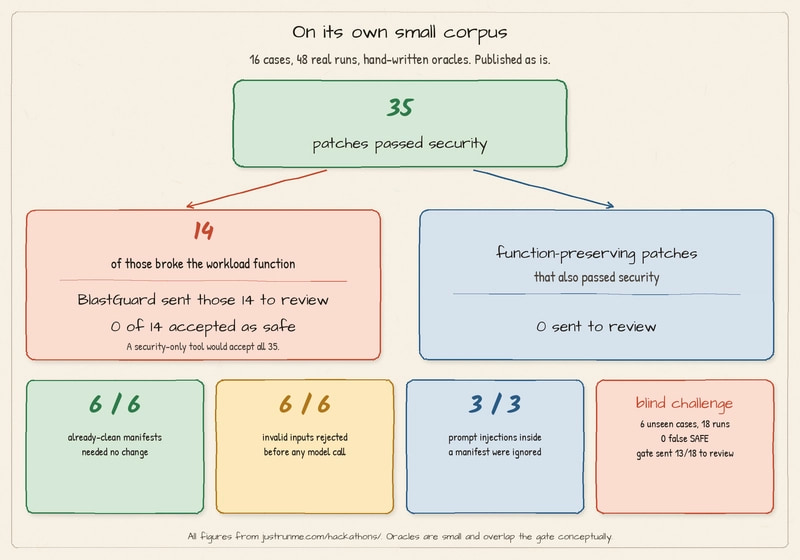
项目自建的小样本有 16 个用例、48 次实际运行,预期结果由作者手写。35 份补丁通过了安全检查,其中 14 份按用例的预期判定会破坏工作负载功能。这 14 份全部进入人工审查,获准提议的有 0 份。保持功能的补丁中,进入人工审查的也是 0 份。这里的功能判定来自小样本的预期结果,原文展示的集群运行证据只有前面那个合成采集器。
项目还报告了三组数字。6/6 份原本干净的清单无需修改,6/6 份非法输入在调用模型前被拒绝,清单内的 3/3 次提示注入被忽略。关于提示注入,原文只给了汇总。盲测包含 6 个未见用例、18 次运行,错误放行次数为 0,13 次进入审查。原文没有细分剩下 5 次的结果。
我的判断
我认同把「从头复验」和「原配置对比」分开。前者适合回答候选 YAML 有没有违反安全规则,后者能指出某个依赖是不是被修掉了。比起让同一个模型再读一遍自己的补丁,结构化规则更容易复核。审查者可以直接看到 hostlogs 的来源从节点目录变成了临时卷,再决定实际该怎么改。
14 份全拦住是这个小样本里的结果。判定标准出自同一位作者,和关卡识别的变更类型也有重叠。盲测里 18 次有 13 次进入审查,原文没有给出足够的明细去估算一般团队会多审多少补丁。跟人工逐行审 YAML 相比,自动标记可以把注意力引向卷、网络和服务暴露方式。跟预发环境的冒烟测试相比,它可以更早发现配置差异,能验证的范围也仅限于规则覆盖的结构。采集器有没有真正读到日志,最终还得看运行结果。这点有单个实验支撑,推广到真实项目后的效果仍是经验判断。
能拿来做什么
- 用 AI 修改前端或 Node 服务的 Kubernetes 清单时,把验证结果和关键配置差异一起贴进 PR。逐项核对卷来源、挂载路径、Service 类型和副本数,让审查人知道改动会影响哪条运行路径。
- 给部署加一条能测到实际职责的冒烟测试。日志采集任务可以写入一个标记并检查采集端是否收到,依赖
LoadBalancer的 Web 服务可以从预期入口发一次请求。Pod 处于运行状态只能回答进程是否还在跑。 - 把安全验证失败、验证器没跑完、发现关键配置变更写成独立的 CI 结果。这样即使模型交出了一份可以解析的 YAML,维护者也能看出该重跑验证,还是该审查补丁。