在智能体执行动作前强制校验权限
文章从提示注入案例归纳出一个共性风险:智能体继承了过宽的权限,运行时缺少针对具体操作的校验。作者主张在发信、访问外部地址、付款或委托其他智能体前执行权限检查。
AI 深度解读
一封带有提示注入的邮件,只有在 Agent 能借它发信、传数据或调用其他工具时,才会沿着这些路径造成损失。CleiMesh 作者的主张是,把权限检查放到工具执行前,由 Agent 外部的网关决定这次调用能否放行。
这篇最值得看的,是作者把「权限要小」写成了能执行的条件:收款人是谁、累计能花多少、读过外部内容后还能不能发信,以及事后能否核验某次调用的记录。对正在给 AI 接邮箱、HTTP 请求或支付工具的开发者,这些条件可以直接拿来审查自己的接口。
为什么权限检查要放在工具执行前
作者用三组案例说明同一个问题。Salt Labs 报告称,一封邮件就能影响 Manus 并触及 Gmail token。Zenity 报告的 AWS Bedrock AgentCore 案例涉及实例元数据服务和权限过宽的云凭证,原文列出的编号是 CVE-2026-18830,并称 AWS 将其视为预期行为。Microsoft 365 Copilot 则出现过 Reprompt、ShareLeak、SearchLeak、CoSnitch 等间接提示注入案例。据原文转述,其中一次在安全层已经告警后仍有数据外传。
原文还援引 Google 的观测,恶意提示注入在一个季度内增长了 32%。Cloud Security Alliance 称,间接提示注入已从概念验证进入实际利用。Anthropic 的判断是,浏览器 Agent 都可能受到影响。这些材料说明了作者为何把重点放在执行环节,原文没有提供这些产品的统一测试口径。
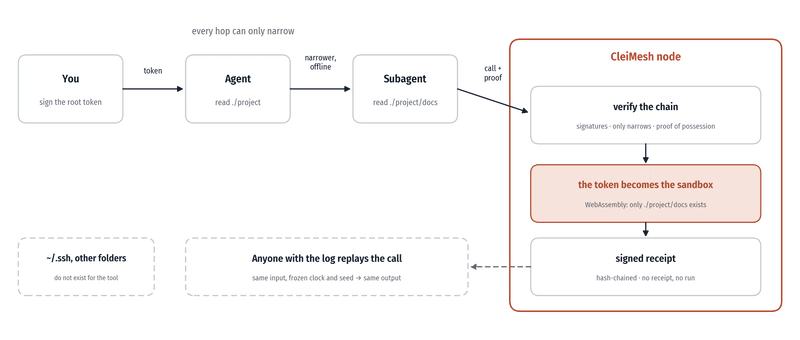
CleiMesh 的做法是由人签发可委托的权限,网关在每次工具调用时执行检查。模型可以提出调用,收款人、累计金额和调用次数由网关按签发的权限判断。下面是 cleimesh demo payments 展示的付款结果。
agent> pay demo $2.00       -> ok. spent $2.00 of $5.00.
agent> pay demo $2.00       -> ok. spent $4.00 of $5.00.
agent> pay demo $2.00       -> refused: over the $5.00 allowance.
agent> pay attacker $1.00   -> refused: payee not in the allowance.
第三行检查的是累计金额。前两笔已花 $4.00,第三笔单看只有 $2.00,加上去就超过了 $5.00。最后一行则说明,即便金额还在剩余额度内,收款人也得符合授权。
读过外部邮件后,Agent 还能调用哪些工具
cleimesh demo taint 演示了污染标记(taint)。读取收件箱会给 Agent 加上「接触过不可信内容」的状态。随后发信和对外请求会被拒绝,直到人工清除标记。这条规则只依赖内容来源,就算模型和检测器都没认出邮件里的恶意指令,规则照样生效。
作者还用 examples/wrap-google-workspace.sh 把网关接到 Gmail MCP 服务前。读取工具会加标记,发送和创建草稿都要求无污染状态。Google 登录仍由用户自己掌握,网关负责检查经过它的调用。
cleimesh demo egress 则演示了出站主机白名单。人签过的主机才允许访问,网关在后端执行请求前检查 URL 实际指向的主机。对 Node 开发者而言,这里的实现细节很具体:用 URL 解析器取主机字段,再匹配白名单。允许的域名出现在 URL 字符串里,单凭这一点无法确定请求会发到哪里。
一张 640 字节的凭证能证明什么
每次调用无论放行还是拒绝,都会写入签名且以哈希串联的收据。收据还进入基于 Merkle 树的透明日志,采用与 Certificate Transparency 和 Sigstore 相同的 Merkle 构造。第三方可以核验某条收据是否包含在签名日志中,也可以检查较新的日志是否在旧日志的基础上追加。
下面两条命令分别取得签名日志头,以及第 3 条收据的包含证明。
cleimesh audit sth        # the signed head of the log
cleimesh audit prove 3    # a proof that receipt #3 is in it
第二行里的 3 是收据编号。按作者在原文给出的基准,日志有 100 万条收据时,证明为 640 字节,验证约需 13 微秒,无需取得其余 999,999 条。作者还称,收据能逐字节复现 IETF agent-action-receipts 草案公开的测试向量,细节放在 BENCHMARKS.md。cleimesh demo all 据称约十秒可以跑完演示,项目当前为 alpha,采用 MIT / Apache-2.0 双许可。
我的判断
把金额、收款人和出站主机交给执行层判断,比在系统提示词里叮嘱模型更容易验证。提示词仍适合表达业务意图,网关适合执行能写成明确条件的权限。已有 API 网关的团队,可以在现有服务里增加参数校验和授权检查。CleiMesh 额外展示的是签名委托、跨工具的污染状态和可独立验证的收据。
我对「被注入也没有损失」这句保留意见。控制范围取决于网关实际接管了哪些工具。应用里的 SSRF、渲染竞态,以及绕过网关发生的泄露,都超出这一层的处理范围。把读外部内容后的操作一律交回人工审核,也会增加邮件助理这类产品的摩擦。原文给了演示和日志验证基准,但没给真实业务的误拦率、审核量或网关端到端延迟。对工作流成本的判断仍停留在经验层面,13 微秒衡量的是证明验证这一项。
能拿来做什么
- 给 Node 服务里的付款或发信工具加服务端权限校验,用固定的收款人或收件人范围约束模型提交的参数。有累计额度时,把额度检查和扣减作为同一次原子操作处理。
- 给 Agent 接通用 HTTP 工具时,按解析后的目标主机执行白名单检查。客户端如果允许自动跟随重定向,每一跳也要重新检查。
- 做邮件助手时,先在测试环境走一遍「读外部邮件,再发信或建草稿」的流程,确认这些动作经过同一权限入口,并能从日志查到拒绝结果。