让智能体的每次工具调用都可追溯
文章介绍如何在模型外部通过网关执行权限策略,为每个智能体分配独立身份并默认拒绝未授权调用。审计日志记录每次授权决策及对应的策略版本,并防止事后篡改。
AI 深度解读
一次退款被 Agent 拒绝后,工单里只留了一条「调用失败」。排查的人还得追问:当时执行的是第 14 版还是第 15 版策略?请求触发了哪条规则?事后还能按当时的条件复现吗?
原文把权限控制和审计接成了一条链:工具网关先裁决,允许和拒绝都记下策略版本,再用签名和保留锁保护记录。对正在给 AI 编程助手接工具的团队,这套设计最值得借鉴的地方,是从第一次调用起就留下足够的证据。
Agent 能调用什么,由工具网关决定
原文把权限分成三层:身份回答「谁在调用」,范围回答「能碰哪些工具和数据」,限额回答「在一段时间里能调用多少次、花多少钱」。每个 Agent 用独立身份,工具默认拒绝,只有列入允许名单的调用才有机会执行。这样,日志里的身份才能对应到具体的 Agent、版本和负责人。
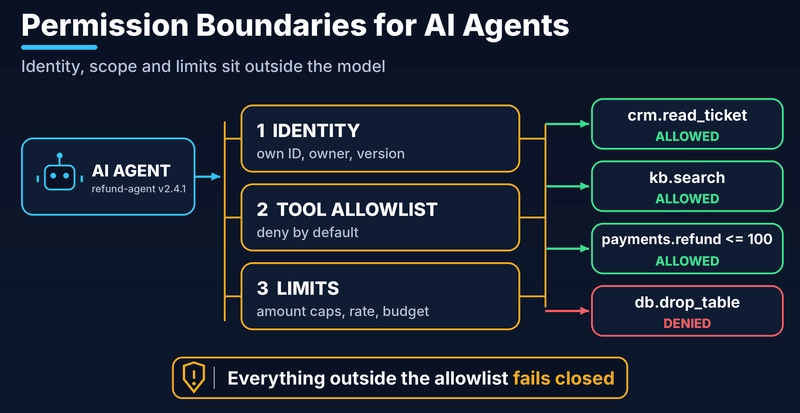
规则由网关执行。按照作者的设计,Agent 发出工具请求,网关拿可信身份、工具名和参数去做授权判断,获准后才调用下游。长期凭证由网关掌握。这套设计依赖一个部署前提:每条通往受控工具的路径都得经过网关。假如 Agent 自己还能读到数据库连接串,网关就只能管住走它这条路的请求。
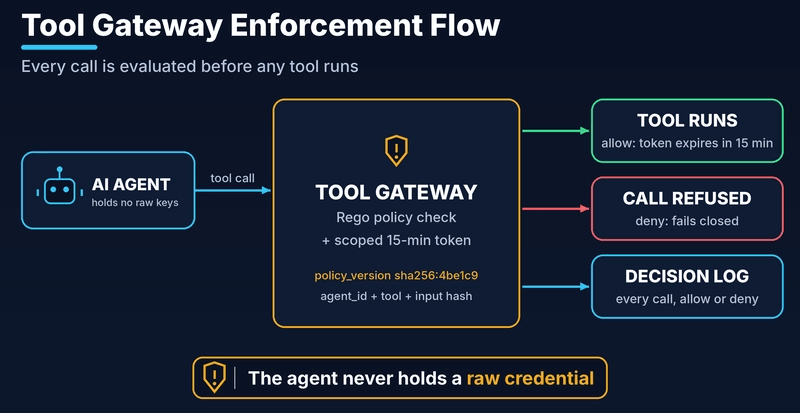
下面这段 Open Policy Agent(OPA)策略让客服工具可读工单、查知识库,并给退款加上身份和金额条件。
package agent.authz

import rego.v1

default allow := false

default reason := "allowed"

read_tools := {"crm.read_ticket", "kb.search"}

allow if input.tool in read_tools

allow if {
    input.tool == "payments.refund"
    input.agent_id == "refund-agent"
    input.args.amount <= 100
}

reason := "tool not in allowlist" if {
    not allow
    input.tool != "payments.refund"
}

reason := "refund above cap or wrong agent" if {
    not allow
    input.tool == "payments.refund"
}
看 default allow := false 和 input.args.amount <= 100 两行。前者让漏配的工具默认被拒,后者把退款上限放进可走 PR 审查的规则。示例只给退款分支检查了 agent_id,金额单位也没交代。实际接入时,身份应来自网关认证结果,金额单位和合法范围应由接口明确约束。
对获准的任务,作者用 aws sts assume-role 演示如何再缩小凭证权限。--role-arn 指向示例账号 123456789012 下的 refund-agent-tools 角色,--role-session-name 设为 refund-agent-task-8841,--duration-seconds 900 把有效期设为 15 分钟。--policy 传入版本为 2012-10-17 的内联会话策略,只允许对 arn:aws:s3:::support-docs/refunds/* 执行 s3:GetObject。这个令牌演示的是读取退款资料,Rego 里的 payments.refund 则演示退款授权。
一条裁决日志要能找回当时的策略
允许和拒绝都要记。允许记录能解释一次操作为何被放行,拒绝记录能看出 Agent 尝试过哪些越界动作。下面是原文的一条拒绝事件,它把 Agent 版本、策略版本和会话放进了同一条记录。
{
  "event_id": "dec_01J8Q2",
  "trace_id": "tr_7f3a",
  "agent_id": "refund-agent",
  "agent_version": "2.4.1",
  "tool": "payments.refund",
  "decision": "deny",
  "reason": "refund above cap or wrong agent",
  "policy_version": "sha256:4be1c9...",
  "input_hash": "sha256:9b1c7e...",
  "session": "refund-agent-task-8841",
  "ts": "2026-11-20T09:41:58Z"
}
重点看 policy_version 这一行。agent_version 指向发起调用的程序版本,policy_version 指向做出裁决的规则版本。两者可以独立发布,回放时应加载事件里记下的那份策略。示例里的 reason 同时覆盖「超额」和「身份不符」,单看这条日志仍无法区分两个原因。
input_hash 用来核对输入有没有变。它无法还原原始参数,所以作者建议把完整输入单独存到受保护的存储中。要回放一次拒绝,需要能取回原始输入和历史策略,再核对摘要、重新执行裁决。策略若还依赖外部身份或配额状态,回放也需要当时相关的状态。
签名查改动,保留锁防删除
作者把一批事件逐条做 SHA-256 哈希,再两两合并计算,最终得到一个 Merkle 根。和原文所说的逐条遍历简单哈希链相比,Merkle 树可以用一条较短的证明校验单条记录。Python 示例在每层节点数为奇数时复制末节点,用 Ed25519PrivateKey.generate() 生成演示密钥并给根签名,再把一条事件从 deny 改为 allow,比较重算的根。生产环境里,作者建议把签名密钥交给 KMS 或 HSM,并把签名后的根发布到日志写入系统之外。
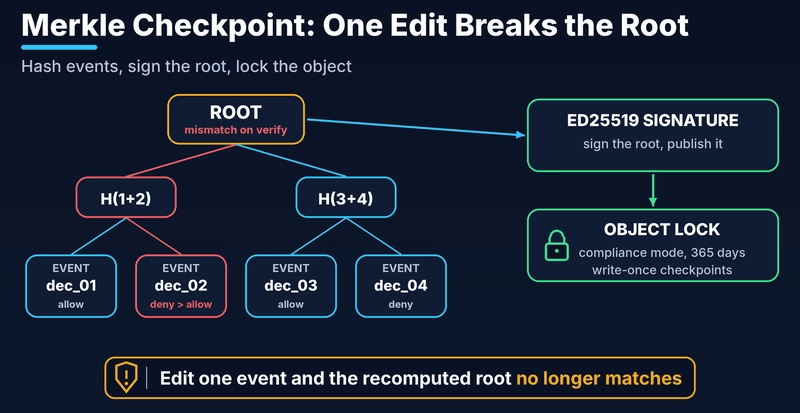
存储一侧,作者用 aws s3api create-bucket 为 agent-audit-evidence 在 us-east-1 建桶,传入 --object-lock-enabled-for-bucket,再用 aws s3api put-object-lock-configuration 配置 --object-lock-configuration,将默认保留设置为 COMPLIANCE、Days: 365。Object Lock 启用对象版本控制。合规模式下,受保护的对象版本在保留期内连根账号也无法覆盖或删除,保留期也不能缩短。作者建议先用 governance 模式演练,再把事件批次和签名检查点一同写入。
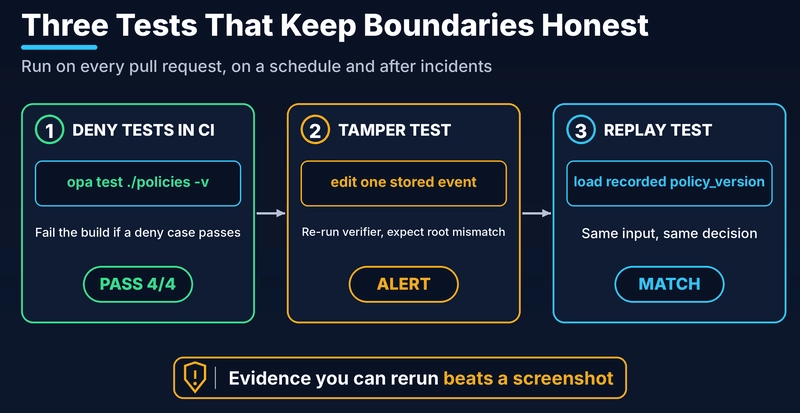
作者还给了三种验证方式。每次 PR 跑 opa test ./policies -v,覆盖 kb.search 放行、退款金额 40 放行、900 拒绝,以及 db.drop_table 拒绝。定期在预发布副本里改一条事件,确认根不匹配会触发告警。事故后用日志指定的策略版本和原始输入回放,检查是否得到相同裁决。
我的判断
最值得先做的是给每条裁决绑定实际生效的策略版本。常见的应用日志能告诉你工具调用成功还是失败,代码仓库能告诉你规则改过几次。把两份记录对在一起,还得知道网关当时加载了哪一版。系统直接记录这个事实,多版本滚动发布时就省下了一轮猜测。
签名和保留锁各自有适用范围。签名校验覆盖的是已经进入批次的记录。如果写入方在签名前漏掉一条裁决,剩下的事件照样能算出一个有效的根。对于必须完整留痕的退款等操作,团队还得定义日志写入失败时如何处理。至于验签、独立发布检查点和长期保留的运维开销,原文没有给出压测结果、成本或对照数据。Xccelera 把人工审批纳入工作流的部分也是工程经验,文中没有量化它带来的收益。
对工具不多的 Node 服务,服务端先做参数校验和集中授权,用带版本的规则配合追加式日志,就能解决相当一部分排查问题。等到多个 Agent 共享工具、授权规则要独立发布,再引入 OPA 会更有理由。是否需要独立签名和保留锁,要看团队是否有跨系统验真或强制保留的要求。示例中的 365 天只是配置值。
能拿来做什么
- 把 AI 编程助手对受控服务的调用收进 Node 网关,从可信会话读取 Agent 身份,给工具设置默认拒绝的允许名单,再校验参数和数据范围。
- 把新增工具和规则变更放进同一个 PR 检查流程,用
opa test ./policies -v覆盖未登记工具、错误身份和金额边界。采用原文的<= 100时,可以补上金额刚好为100的用例,锁定边界行为。 - 给工具裁决日志加上
trace_id、agent_version、policy_version和input_hash,保留可按版本加载的策略文件。用一条实际拒绝的调用做回放,验证排查者能否找齐输入和策略并得到原裁决。