Cursor 市场恶意扩展冒充 Claude Code
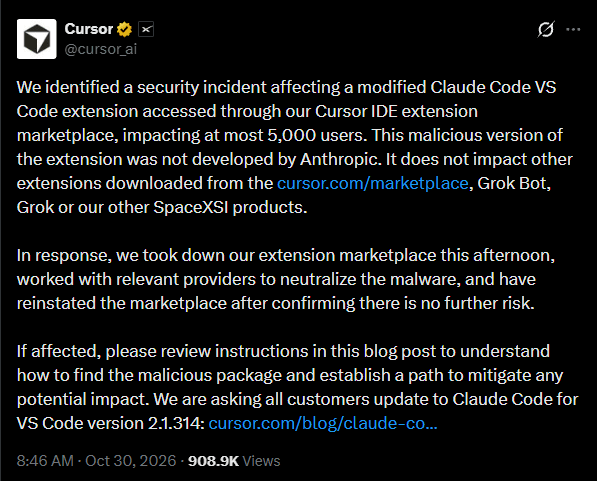
一款被篡改的 Claude Code 扩展在 Cursor 市场上线约 11 小时,最多影响 5000 名用户,试图窃取数据并建立远程访问。Cursor 随后关闭整个市场,在确认无进一步风险后恢复服务。
AI 深度解读
如果你最近在 Cursor 的扩展市场装过 Claude Code,需要留意一次冒名扩展事件。据 The Decoder 转述 Cursor 的说法,一个被篡改的版本曾在周四上架约 11 小时,最多影响 5,000 名用户。Anthropic 没有参与开发这个扩展。
它尝试收集设备与用户信息,还试图为攻击者建立远程访问。这里要分清:存在恶意行为,不等于所有安装者都已被远程控制。对程序员更有用的提醒是,AI 工具的名字再熟悉,也不能代替对发布者身份的核验。
装的是 Claude Code,为什么还要核对发布者
事件发生在 Cursor 的 VS Code 扩展市场。原文称,上架的是一个被篡改的 Claude Code 扩展,但没有提供扩展 ID、发布者名称、版本号或具体日期,只说它在周四存在了约 11 小时。
因此,不能仅凭名称判断自己安装的是否就是涉事扩展,也不能把这件事理解成 Anthropic 官方产品遭到入侵。
Anthropic 没有参与开发涉事扩展,这是判断事件性质的关键。
熟悉的产品名容易让人放松警惕。尤其在编辑器里,用户往往是为了尽快接入 AI 编程能力而安装插件。但名称对应的是功能预期,发布者身份才涉及软件来源,两者需要分别检查。
它尝试偷什么,远程访问又进行到了哪一步
原文列出了四类被尝试采集的信息:主机名、用户名、操作系统和公网 IP 地址。这些信息能够帮助攻击者识别设备及其运行环境,但报道没有说明是否还涉及源码、密钥、聊天记录或其他文件。
扩展还尝试为攻击者建立远程访问。按照 Cursor 的解释,这一步需要管理员权限,因此在大多数机器上很可能无法成功。
这里有两个不同的风险,不能混成一句「电脑被接管了」:信息采集是一项恶意行为,建立远程访问是另一项;后者受权限限制,并不能证明前者也没有发生。
最多影响 5,000 名用户,不等于已确认有 5,000 台设备被远程控制。
发现问题后,Cursor 下架了涉事扩展,并将整个扩展市场暂时关闭。随后,Cursor 与相关服务提供方合作消除恶意软件威胁,在确认没有进一步风险后恢复市场。Cursor 同时表示,其他扩展没有受到影响。
这些是公司披露的处置结果。原文没有交代远程访问的具体实现、成功执行的设备数量,也没有提供实际数据外传规模。
我的判断
这次事件最值得程序员带走的,是把「熟悉的 AI 品牌」和「可信的软件来源」分开判断。安装入口在编辑器里、名字叫 Claude Code,都不足以单独证明它来自 Anthropic。
Cursor 暂时关闭整个市场,体现了先控制传播范围的处置思路。不过,原文没有提供完整技术报告,无法据此评价检测速度、核验流程或处置是否彻底。关于其他扩展未受影响、已无进一步风险的说法,也应明确归于 Cursor 的声明。
管理员权限限制确实可能挡住远程访问,但它只解释了其中一步为什么可能失败。把「多数机器无法建立远程访问」理解成「安装后没有任何风险」,会漏掉信息采集这一部分。
和只看下载量、名称或搜索排名相比,核对发布者及官方安装入口更直接。不过,这属于根据事件给出的防范建议,原文没有提供不同安装习惯之间的对照数据。
能拿来做什么
- 安装 Claude Code 等 AI 编程扩展前,先从产品官方提供的入口核对扩展名称、发布者和安装地址,避免仅凭编辑器搜索结果决定安装。
- 如果近期安装过相关扩展,记录扩展 ID、版本和安装时间,再对照 Cursor 后续提供的事件信息核查。原文缺少这些识别字段,不能据此直接判定某个安装是否受影响。
- 对扩展提出的管理员授权保持审慎,先确认用途。此次远程访问尝试受到管理员权限限制,说明日常权限边界有实际作用。
- 团队可以将 AI 编程扩展的发布者、来源和更新方式纳入工具管理,避免成员仅凭相同产品名各自安装不同来源的扩展。