Claude Code 安全钩子崩溃后可能放行命令
文章指出,Claude Code 的 PreToolUse 命令钩子只有退出码 2 会阻止工具调用,其他非零退出码仍会放行。Node.js 未捕获异常通常以退出码 1 结束,因此安全守卫必须覆盖自身崩溃的处理和测试。
AI 深度解读
Claude Code 的命令检查脚本崩溃后,危险命令仍可能继续执行。原文揭示的原因很具体:Node 未捕获异常通常以退出码 1 结束,而 Claude Code 把它归为非阻断错误。
作者团队给自己的守卫脚本补上了这条异常路径。对用 AI 操作本机、共享开发机的程序员,这个案例值得检查一遍:拦截规则写得再细,也要确认检查器坏掉时,调用方究竟会放行还是阻断。
为什么明明报错了,命令还会执行
按原文引用的 Claude Code hooks 文档,命令钩子的结果分成三类:
exit 0表示成功,通常继续执行,但 stdout 中的 JSON 可以明确拒绝。exit 2表示阻断错误,PreToolUse会阻止工具调用,并把 stderr 作为原因。- 其他非零退出码表示非阻断错误,工具调用继续。
问题出在第三类。Node 遇到未捕获异常,打印堆栈后以退出码 1 结束;检查器没有作出决定,调用方却继续执行了命令。这叫故障放行(fail open)。
作者团队的守卫是一个约 1,550 行的 Node 脚本,检查 AI 在共享工作机上执行的每条命令,包括禁止写生产目录、终止受保护进程,以及在人工作时执行破坏性的 git 操作。它原本有 120 个测试,却没有覆盖守卫自身崩溃的情况。
下面这段最小示例能拦住 rm -rf,也能暴露漏洞:
// guard-naive.mjs
let raw = ""; for await (const c of process.stdin) raw += c;
const input = JSON.parse(raw);
const cmd = input.tool_input.command;
if (/\brm\s+-rf\b/.test(cmd)) {
  console.error("blocked: rm -rf");
  process.exit(2);
}
process.exit(0);
要看的是 input.tool_input.command 这一行:当 tool_input 为 null 时,它会直接抛出异常,根本走不到预设的退出分支。
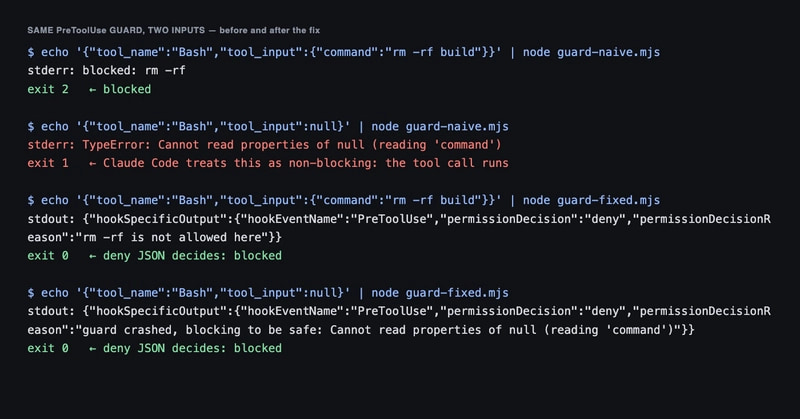
作者真实遇到的输入更简单:stdin 收到 JSON 字面量 null,访问 input.tool_name 时崩溃。即使正常调用不会提供这种输入,配置解析失败、正则收到意外类型、辅助模块处理路径时报错,也可能走向相同结果。
「发现危险后拒绝」和「检查失败后拒绝」,是两条必须分别覆盖的路径。
怎样让异常也变成一次明确拒绝
作者采用故障阻断(fail closed):守卫出错,就停止这次调用。他们添加了顶层异常处理,把错误转换成 PreToolUse 的拒绝 JSON:
function deny(reason) {
  process.stdout.write(JSON.stringify({
    hookSpecificOutput: {
      hookEventName: "PreToolUse",
      permissionDecision: "deny",
      permissionDecisionReason: reason,
    },
  }));
  process.exit(0);
}
process.on("uncaughtException", (e) => deny(`guard crashed, blocking to be safe: ${e.message}`));
process.on("unhandledRejection", (e) => deny(`guard crashed, blocking to be safe: ${e?.message ?? e}`));
这里要盯住 process.exit(0):退出码表示钩子成功输出了结果,真正的拒绝决定放在 permissionDecision: "deny" 中。不要把它改成退出码 1,否则又回到了非阻断错误。
这段代码还有一个配套要求:stdout 只能输出一次决定。如果已经写过 JSON,清理阶段又抛错,再追加一个 JSON 对象,调用方可能无法解析。作者实际实现用 decideWritten 标记避免重复写入,示例没有展示这部分。
他们拿提交前后的真实守卫文件,用相同的 null 输入重跑:修复前 stderr 有堆栈、退出码为 1;修复后输出带错误原因的拒绝 JSON、退出码为 0。新增测试通过 spawnSync(process.execPath, [GUARD], { input: "null", encoding: "utf8" }) 启动独立进程,再检查退出状态和 hookSpecificOutput.permissionDecision,测试总数因此从 120 增至 121。
原文还提到,近期 Claude Code 支持 hook 配置 "onFailure": "block",可让失败阻断调用。但文章没有给出具体版本号,也没有展示配置层级,不能据此直接照抄进配置文件。
另外,外层 shell 不能吞掉退出码。node guard.mjs || true 会把失败包装成成功,破坏依赖失败状态的拦截。慢路径也要查:守卫超时后如何处理,原文要求按所用 Claude Code 版本确认,没有给出统一结论。
我的判断
我认可这次修复的方向。既然脚本负责限制生产目录写入、进程终止等操作,检查失败时阻断,比默认继续更符合它承担的职责。
但文章证明的是一个具体异常路径被修好了,不是整个守卫已经可靠。数据来自作者团队的仓库:2026 年 11 月 13 日提交修复,11 月 15 日重新运行;原文还披露,文章由他们的 AI 助手 Seoha 自主撰写和发布。这些是案例自述,没有独立验证,也没有与其他方案的对照数据。
测试从 120 变成 121,最有价值的地方是补上了原先遗漏的失败类型。它并不能证明其他异常、超时和输出损坏都已覆盖。
脚本内捕获异常与 "onFailure": "block" 也不宜简单二选一。前者便于返回明确原因,作者认为它有助于模型避免重复执行同一命令;后者由调用方处理失败。两者叠加有道理,但文章没有完整验证其覆盖范围。
故障阻断也有代价:守卫的 bug 会直接卡住工作。共享机器上的限制适合接受这种成本;如果只是记录日志、补充提示的 hook,就需要按职责决定失败策略,不能一概套用。
能拿来做什么
- 检查现有 Node hook 中的每个
process.exit(,明确每条路径的含义。按原文这套协议,策略决定应使用退出码 0 配合 JSON,或退出码 2 阻断。 - 给守卫补一条独立进程测试,先用作者实际复现的
null,再考虑not json和空字符串;同时检查退出码、stdout 能否解析,以及最终是否明确拒绝。 - 检查启动守卫的 shell 包装,去掉会吞掉失败状态的
|| true,并确认 stdout 不会混入日志或第二份决定 JSON。 - 如果用 Claude Code 操作共享前端或 Node 开发机,核对当前版本的
"onFailure": "block"支持情况,并验证超时行为,再把 hook 当作操作限制的一部分。