撤销修复跑测试,查出Python环境误判
Bite通过在项目副本中撤销修复并运行测试,检查测试能否发现该修复消失。自测发现,Python误加载系统已安装版本会让测试继续通过,导致工具错误判断修复没有测试保护。
AI 深度解读
AI 编程助手说「修好了」,测试也全绿,这个修复就有保障了吗?Bite 换了一个检查角度:把修复从项目副本里撤掉,再跑测试,看看有没有测试发现变化。作者拿它检查自身,先遇到的却是工具误报。
这次自查牵出了环境污染、重构识别和报告表达等问题。文章还给出了一轮小规模检查:50 个公开 Python 项目,最终确认 6 处修复缺少测试保护。它值得读的地方,是把「修复有效」和「测试能守住修复」分开讨论,也交代了工具为什么会判断错。
测试全绿,为什么还要撤掉修复再跑一次
Bite 问的问题很具体:如果这次改动消失,有没有测试会察觉?
它会在项目副本里撤销改动,再执行测试。测试失败,说明至少有测试依赖这次改动;测试仍然通过,则提示这次修复可能缺少回归保护。这里的回归,是指已经修好的问题在后续修改中再次出现。
测试通过只能说明当前检查通过,不能证明测试有能力发现这个问题。
原文中,text-to-cad 就出现了这样的漏洞。一次 AI 提交新增了测试,目的是发现不能在 Python 3.11 上运行的代码,但检查方式接受了更新的语法,连它应该拦住的那行代码也放了过去。Bite 撤掉修复后,测试照样通过。
作者随后提交了能捕获问题的测试,PR #708 被合并,并随 v0.8.2 发布;维护者又在 #712 补上剩余缺口。这是文章里一个有具体修补结果的案例,但单个案例还不能说明问题有多普遍。
工具查错了,问题可能出在测试运行环境
Bite 第一次检查自身时,标记了一次创建主要文件的早期提交:撤掉之后,没有测试发现异常。
原因却不是测试失效。Bite 删除了副本中新建的文件,而电脑上还安装着一份 Bite。Python 在运行测试时找到了已安装的版本,相当于检查对象悄悄换了。移除安装版本后,测试便按预期失败。
这次误报暴露了两个真实问题:已安装副本混入检查的 #28,以及手动复查命令无法处理新增文件的 #27。后者由贡献者 bfs2021 在 PR #37 中修复。
PR #42 又处理了三类误报:
- 对新增文件,改为放入一个拒绝加载的文件,阻止 Python 转而加载已安装版本。
- 对标题为「Refactor ...」「Rename ...」的提交,按整理代码处理,因为这类改动通常不打算改变行为。
- 对只修改 Python 文档字符串的提交,不再按代码行为变化报警。
作者称,每项修复都配了测试,撤掉修复后测试就会失败。工具用自己的检查标准约束自身,这一点有价值;但按提交标题识别重构,仍然依赖标题与实际改动一致。
另一项修复发生在输出界面。作者看不懂「TEST GUARDS NOTHING」「unguarded」,还会把排在前面的提交标题误读成操作指令。PR #43 因此统一了终端、报告页和 pull request 评论的表达:先给结论,再说明哪个测试发现了改动消失,以及下一步该做什么。
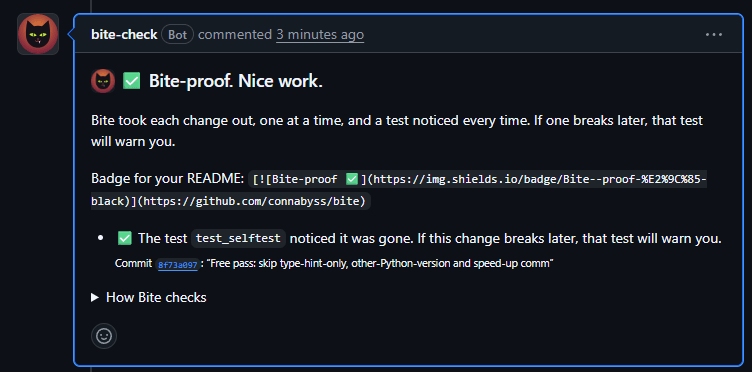
报告的精度也有边界:Bite 自身测试经过统一包装,每个通过结果都指向 test_selftest,无法直接告诉读者是哪条内部测试发挥了作用。原文示例里的 test_high 更直观,但实际能展示多细,取决于测试的组织方式。
「约十分之一」到底统计了什么
作者让 Claude 对 50 个使用 AI 编程工具的公开 Python 项目运行 Bite 免费检查。测试在无网络的隔离环境中执行,作者称检查没有产生费用。
只有 22 个项目能跑起来。其余项目存在测试本就失败、需要大量下载或耗时过长等问题。因此,结果只覆盖这 22 个可运行项目,不能直接代表全部 50 个。
Bite 在其中检查了 63 项修复声明,18 项撤掉后没有测试察觉。作者逐一人工复核,发现大部分不需要按行为缺陷处理,包括类型检查修复、README 修改等。另有 Python 测试未覆盖的其他语言代码,以及只有在非 UTC 时区才能发现问题的测试,作者承认这两类属于 Bite 的判断失误,仍待处理。
最终确认的有 6 项:它们改变了代码行为,但撤掉后没有测试报警。6/63 约为十分之一。其中 5 项由 Claude Code 生成,全部 6 项集中在两个项目。
这组结果说明部分修复缺少测试保护,不能用来证明十分之一的 AI 修复是错的。
作者还为其中的 pamqp 补充了缺失测试,PR #86 已合并。这个后续结果,比单独报一个比例更有说服力:至少有发现转化成了维护者接受的改进。
我的判断
我认可这种检查思路。普通测试回答「现在有没有触发失败」,Bite 则追问「撤掉修复后还能不能触发失败」。它与变异测试的思路相近,只是把扰动范围收在实际修复上,问题更容易与一次提交关联。
但它应当是测试体系的补充。测试失败,仍需确认失败原因确实对应原来的缺陷;测试通过,也可能是环境、时区或语言覆盖范围出了问题。Bite 自查遇到的已安装副本泄漏,就说明执行环境会直接影响结论。
数据同样需要克制解读。样本筛选方式、项目之间的差异,以及无法运行的 28 个项目,都限制了结论。5 项涉及 Claude Code,也不足以比较不同工具的可靠性,原文没有给出各工具的使用数量和对照数据。
至于「减少误报比增加功能更重要」,这是作者的经验之谈,没有对照实验。不过,对需要开发者持续阅读的检查报告,这个取舍合理:如果每次提醒都要花很久排除环境问题,人很快就会忽略它。
能拿来做什么
- 接受 AI 修复前,补问一句「只撤掉修复实现、保留回归测试,测试会不会失败」。在前端或 Node 项目中,也可以手动做这次验证,确认测试确实命中了目标缺陷。
- 排查测试结果反常时,检查测试实际加载的文件、依赖和运行环境。原文的直接案例来自 Python,其他技术栈需要按各自的模块解析规则核查,不能照搬处理办法。
- 对 Python 仓库,可以用原文命令
pipx install git+https://github.com/connabyss/bite安装,再在仓库里执行bite --free。原文还提到能在每个 pull request 留评论的 GitHub Action,但没有提供配置细节。 - 把「没有测试察觉」作为人工复核入口,逐项区分行为修复、文档修改和环境影响,再决定补什么测试;不要直接把报告数量当作缺陷数量。