让编码助手通过 MCP 访问模拟器
emulabzip 将 Android 和 iOS 模拟器能力封装为 MCP 服务,供 Claude、Cursor、Copilot 等助手调用,并与桌面端和 CLI 共用实现。文章提供多种客户端的接入配置,支持指定设备,且通过标准输入输出通信。
AI 深度解读
AI 能读项目代码,却未必知道模拟器里刚刚发生了什么。结账页崩溃时,只靠一句报错描述,它很容易沿着错误方向排查。EmuLabZip 想补上这块信息缺口:通过 MCP,让 Claude、Cursor 或 Copilot 调用工具,读取设备上的运行信息,并操作应用复现问题。
原文介绍的是一套接入方式和权限设计,没有提供排障成功率或效率对比。它值得看的地方,是把「让 AI 帮忙调试」拆成了可以观察、可以执行、也需要限制权限的具体流程。
接上 MCP,AI 就能知道崩溃原因吗
MCP(Model Context Protocol)让服务端向 AI 助手提供可调用的工具。emulabzip mcp 面向 Android emulator 和 iOS simulator,提供 118 个工具、8 个提示词和 13 个资源,与桌面应用、CLI 共用代码,目标是让不同入口中的设备行为保持一致。
它补充的是运行现场,不是自动保证诊断正确。
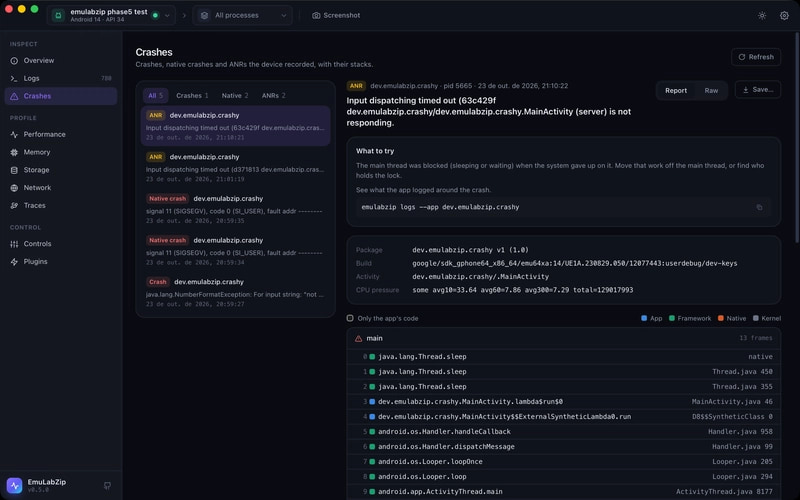
比单次读取更实用的是持续观察。watch_start 为日志、性能、触摸、WebView 或 React Native 输出创建观察任务,并返回 id;watch_read 读取上次读取后新增的内容;watch_stop 结束观察。开发者操作应用时,助手可以持续跟进输出,而不是只分析某一刻的快照。
每个工具都支持可选的 device 参数,只有一台设备运行时可以省略。服务运行期间还会保存代理、捕获的请求和录制状态;助手断开后,会恢复设备代理设置,并完成尚未结束的录制。
这些信息能缩小排查范围,但原文没有展示一次完整的崩溃诊断,也没有证明助手拿到信息后能稳定找出根因。
接入不复杂,工作流比工具数量更重要
前提是安装 CLI,并启动 emulator 或 simulator。安装命令是 cargo install --git https://github.com/LuisPeixoto/EmuLabZip emulabzip-cli,Claude Code 的接入命令是 claude mcp add emulabzip -- emulabzip mcp。
Claude Desktop 的 claude_desktop_config.json 与 Cursor 的 ~/.cursor/mcp.json 使用同一段配置:
{
  "mcpServers": {
    "emulabzip": { "command": "emulabzip", "args": ["mcp"] }
  }
}
需要留意 command:客户端必须能找到 emulabzip。桌面应用的 Settings → AI assistants 会生成填好路径的配置,支持复制。VS Code 使用 .vscode/mcp.json,顶层键改为 servers,服务配置增加 "type": "stdio",command 和 args 保持相同。服务仅通过标准输入输出通信,不监听网络端口。
工具之外,原文更有参考价值的是 8 个预设任务:explain_crash、why_is_it_slow、summarize_session、reproduce_bug、debug_request、release_check、check_deep_link 和 mock_backend。它们是列明工具调用步骤的计划,在 Claude Code 中输入 / 选择。
例如 reproduce_bug 要求助手开始会话录制,每次操作前说明意图,再通过点击、输入驱动应用,最后停止录制并生成缺陷报告。
工具提供能力,任务步骤决定这些能力能否形成可复查的排障过程。
能操作设备,权限就不能只靠一句提醒
默认情况下,清空或删除设备、恢复状态、写入应用存储文件、在网页中运行脚本,都不会作为工具提供。启用这些能力需要显式增加参数:
claude mcp add emulabzip -- emulabzip mcp --allow-writes
关键是 --allow-writes。开启后,相关工具会标记为具有破坏性,每次调用仍需确认,并说明具体后果。客户端如果不支持 MCP elicitation,也就是无法向用户发起确认,该调用会被拒绝。
--allow-writes --no-confirm 可以跳过确认,原文将其限定为无人值守、可随时丢弃的设备场景。批准脚本和插件、运行 CI 命令,则无论是否开启写权限都不会提供。
原文还说明,存储工具默认只读,文件只写入 EmuLabZip 自己的目录。不过,默认权限并不等于设备完全不受影响:代理和录制仍有运行状态,因此断开后的清理逻辑也属于这套设计的一部分。
我的判断
我认可它把「观察现场」和「执行危险操作」分别设定权限。相比手动复制日志、截图,再反复补充上下文,持续观察有机会减少信息遗漏;复现流程附带录制,也方便开发者核查助手到底做了什么。
但这是一篇能力介绍,没有对照数据,不能据此判断它比手动调试快多少。118 个工具也不能直接换算成排障效果,模型如何选择工具、长会话能否稳定推进,原文都没说清。
对前端读者,它与 WebView、React Native 调试直接相关;如果工作只涉及普通桌面浏览器页面,这篇并没有给出迁移到该场景的依据。
能拿来做什么
- 调试 WebView 或 React Native 问题时,可以先让助手启动观察,再手动复现,把操作过程与新增日志一起交给它分析。
- 提交难以描述的移动端缺陷时,可以尝试
reproduce_bug,检查录制和操作步骤是否足以让另一位开发者复现。 - 初次接入时,先用默认权限验证信息读取和任务流程;需要清空设备或恢复状态时,再在可丢弃的测试设备上启用
--allow-writes。