Copilot 审查深度可随 PR 调整,并加入密钥检测
GitHub Copilot 代码审查新增自适应模式,按拉取请求调整审查深度,常规变更走快速检查。更新还加入了敏感凭据检测。
AI 深度解读
GitHub Copilot 的代码审查多了三项能力:按 PR 的风险和复杂度选择审查档位、读取相关公开仓库,以及在评论里指出可能暴露的凭据。对每天看 PR 的开发者来说,这次更新最实用的地方,是把跨仓调用和误提交的密钥带到合并前的讨论里。
三项功能都处于公开预览,细节可能调整,适用于 Copilot Pro、Pro+、Max、Business 和 Enterprise。Azure Repos 上的 Copilot 代码审查则已正式可用。团队要判断这些能力能帮上多少忙,得先看清审查档位、仓库可见性和凭据检测各自的边界。
Adaptive 怎么给不同的 PR 选档?
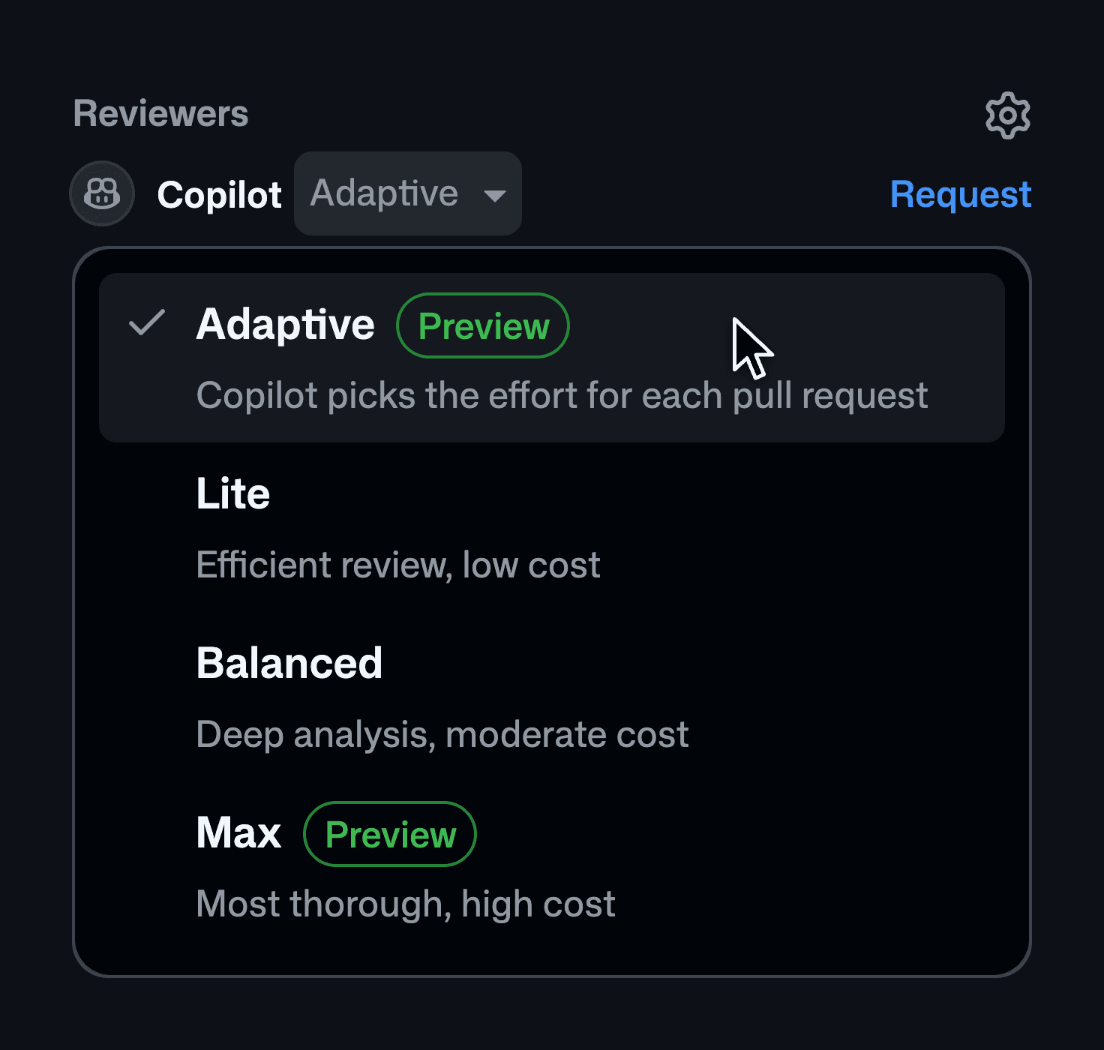
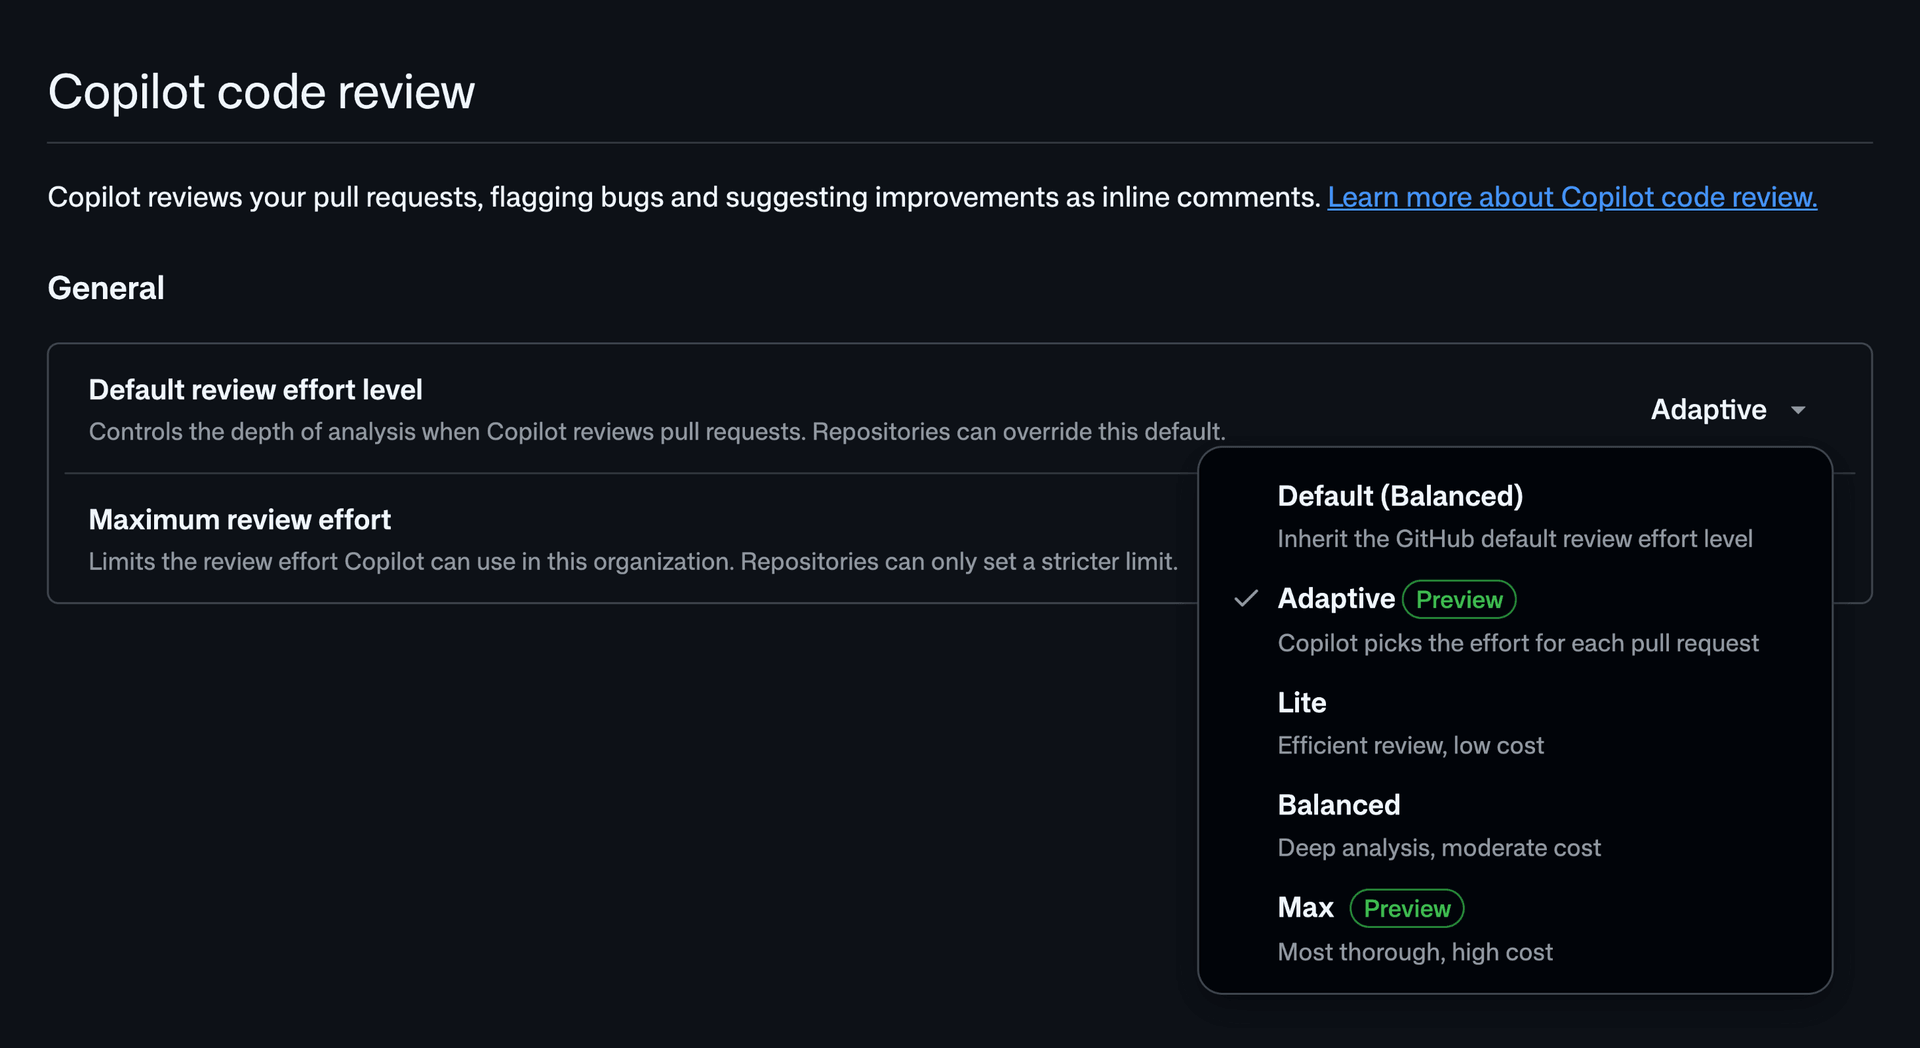
以前要在设置里指定审查力度,或者在请求审查时手动选。文档改动可能用 Lite 就够,认证逻辑改动则更适合 Max。开启 Adaptive 后,Copilot 会根据每个 PR 的复杂度和风险,在 Lite、Balanced、Max 中选一档,并在审查结果里显示实际用了哪档。更新日志没有公开具体的风险判定规则。
你可以在单个 PR 的 Reviewers 栏选择 Adaptive,也可以在个人、仓库、组织或企业设置里把它设为默认审查力度。GitHub 保留了 Balanced 作为默认档位。Adaptive 还受企业、组织或仓库配置的最高档位约束。比如上限是 Balanced,涉及认证的 PR 也不会被自动提到 Max。
改了函数签名,Copilot 能看到其他仓库的调用吗?
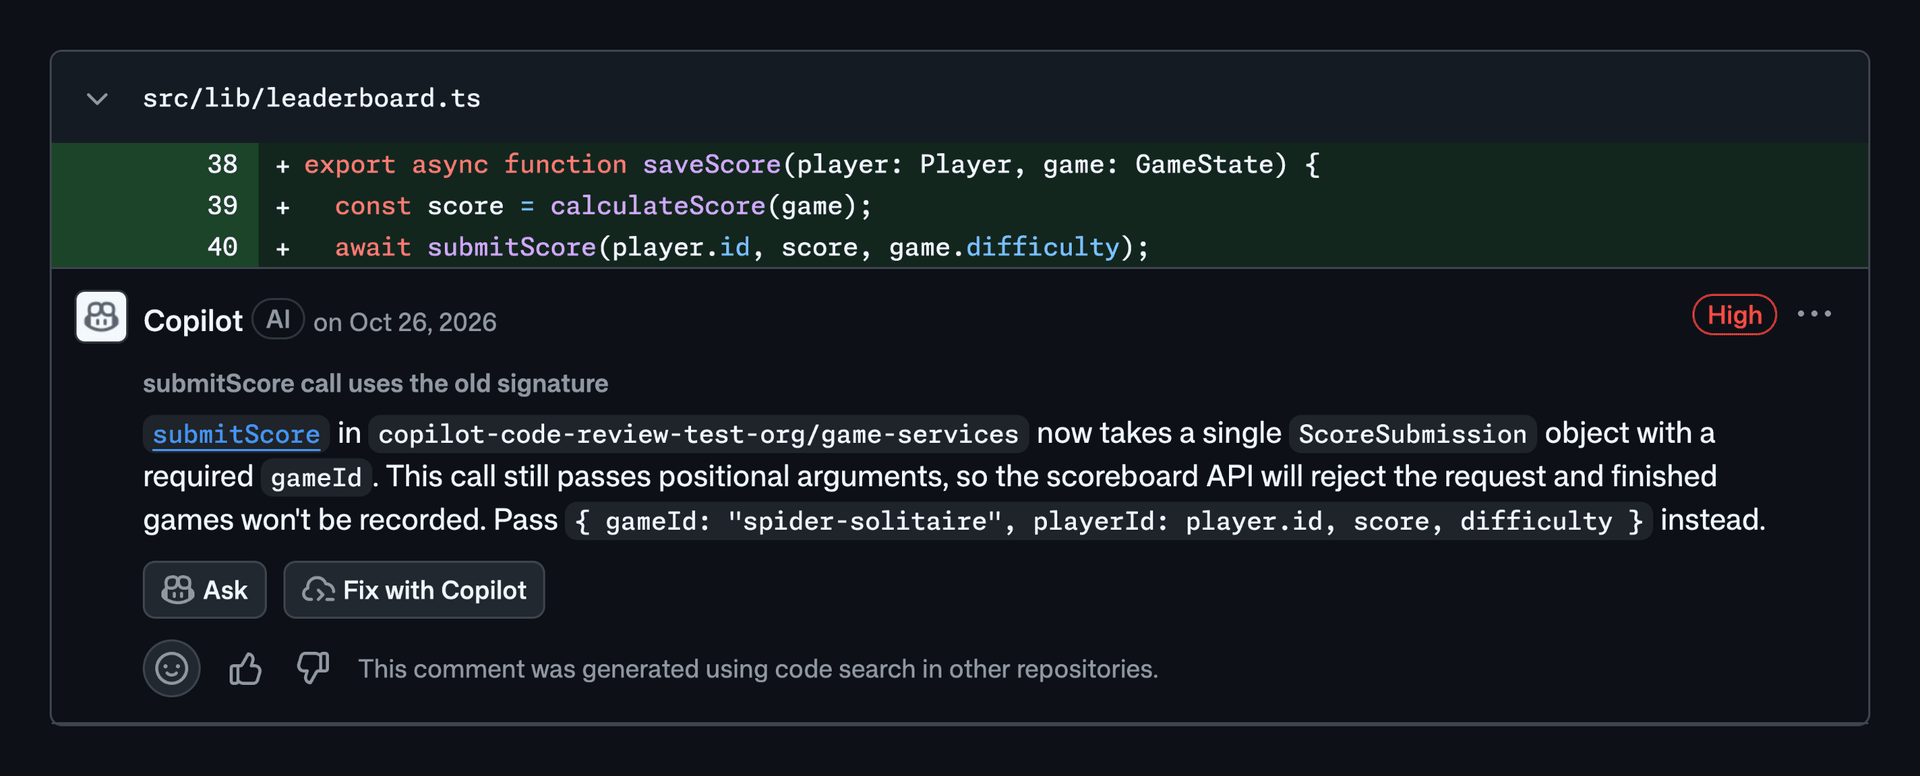
跨仓库上下文允许 Copilot 在审查时读取相关的公开仓库。比如 SDK 改了一个函数的参数,当前仓库里的调用都更新了,另一个仓库的示例项目却还在用旧签名。更新日志展示的就是这种情况:Copilot 在评论里指出了跨仓调用与新签名不匹配的地方。
它也能参考其他仓库里的相关文档、自定义指令和技能。当前预览面向公开仓库,日志没有交代 Copilot 怎样发现相关仓库,也没有给出跨仓调用的覆盖率。依赖分散在多个私有仓库的团队,需要按这个范围评估它能看到多少上下文。
凭据没有固定格式,也可能被审查发现
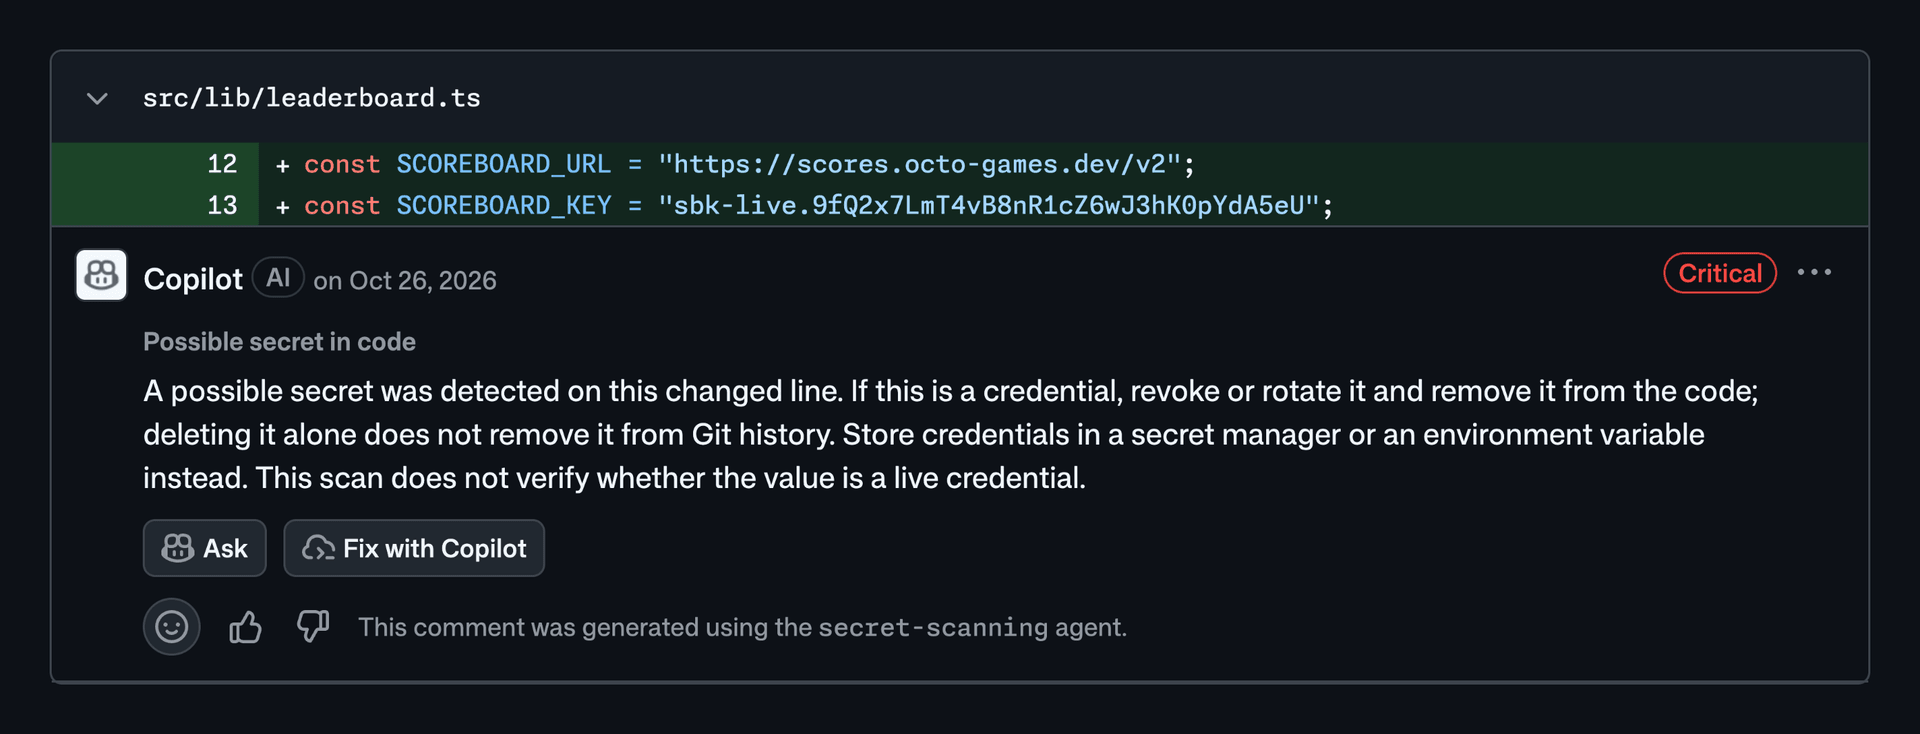
Copilot 会在 PR 评论里指出疑似暴露的凭据,给提交者留出合并前处理的机会。对于已知格式,GitHub 通过 secret scanning 合作计划与 150+ 家技术伙伴合作,以正则表达式等确定性方法检测 500+ 种凭据类型。遇到没有明显格式的凭据,Copilot 还会用 LLM 和 GitHub 为凭据检测专门构建的模型来识别。
要启用这项功能,可以到仓库或组织设置的 Copilot → Code review。更新日志展示了对变更行的评论提示,但没有给出两类检测各自的命中率和误报率。
审查反馈可以按仓库看,Azure Repos 已正式可用
对有读取权限的仓库,可以从 Insights → Repository insights 查看 Copilot 的反馈如何被处理和使用。Azure DevOps 团队也可以在 Azure Repos 的 PR 上收到行内评论和修改建议。管理员可以在组织、项目和仓库层级启用审查,配置分支策略自动请求,也可以由开发者从 Reviewers 列表手动发起。
Azure Repos 的项目或仓库默认档位可选 Lite 或 Balanced,单次审查可另选档位。团队可以用自定义指令和 agent skills 调整反馈,也可以在应用并提交建议时一并解决关联评论。开关和设置变更会记入审计日志。用量以 GitHub AI credits 计费,账单进入 Azure DevOps 组织关联的 Azure 订阅,可在 Azure Cost Management 里跟踪费用和设置预算提醒。
我的判断
Adaptive 的好处是省掉每次选档的操作,而且结果里留着实际档位,团队可以回看哪些改动被分到了哪一档。和固定用 Balanced 相比,它是否更快、是否更容易找出有效问题,更新日志都没有给出对照数据。文档用 Lite、认证改动用 Max,是帮助理解功能的例子,属于经验判断。团队如果已经明确要求认证改动走高档位审查,手动选档更容易落实这条规则。
跨仓库审查适合发现公开 SDK、示例项目和文档之间的接口错配。有固定下游的团队,还可以用契约测试验证已知调用方,把兼容性要求落实到 CI。凭据评论也有类似的分工:它能把疑点标在改动旁边,适合补充现有的 secret scanning 和合并检查。日志展示的是提示能力,凭据如果已经暴露,仍需撤销或轮换,仅从 PR 中删掉那一行解决不了泄露问题。
能拿来做什么
- 在常规文档 PR 和接口变更 PR 上分别试用 Adaptive,记录实际档位、审查耗时和有效评论,再与团队常用的 Balanced 比较。
- 公开的前端组件库或 Node SDK 改动函数签名时,可以让 Copilot 参与审查,同时对团队维护的下游项目跑一遍类型检查或契约测试。
- 启用凭据检测后,收到
.env、测试夹具或配置文件里的疑似凭据评论,先确认凭据是否有效。确认已暴露的凭据应撤销或轮换,再清理提交中的值。