假招聘借编程测试投递恶意代码
求职者收到一份要求在本机运行的编程测试,仓库名用大写 I 冒充小写 l,导致 Claude 初查时误判仓库不存在。求职者核对链接后发现恶意代码,GitHub 收到举报后下架了仓库。
AI 深度解读
一位自称招聘人员的人发来编程测试,要求候选人克隆仓库并在本机运行。对方有共同联系人,拿得出真实公司的项目介绍。作者在运行前发现,仓库名里的小写 l 被换成了大写 I。Claude 返回了「仓库不存在」,也漏掉了这个字符。
这次经历给前端和全栈开发者提了个醒:核验招聘身份、确认仓库地址、检查安装时会执行的代码,是三个独立的步骤。尤其是做 Node 技术题时,第一次安装依赖就可能运行项目脚本。
有共同联系人,为什么还要逐字核对仓库名
这场招聘看起来很正常。LinkedIn 档案可信,公司确实存在,对方还发来了候选人将参与的项目介绍。直到收到技术测试,作者才起疑,先把 URL 交给 Claude 分析。Claude 说仓库不存在。作者自己仔细看,发现浏览器默认字体下,小写 l 和大写 I 几乎一样。
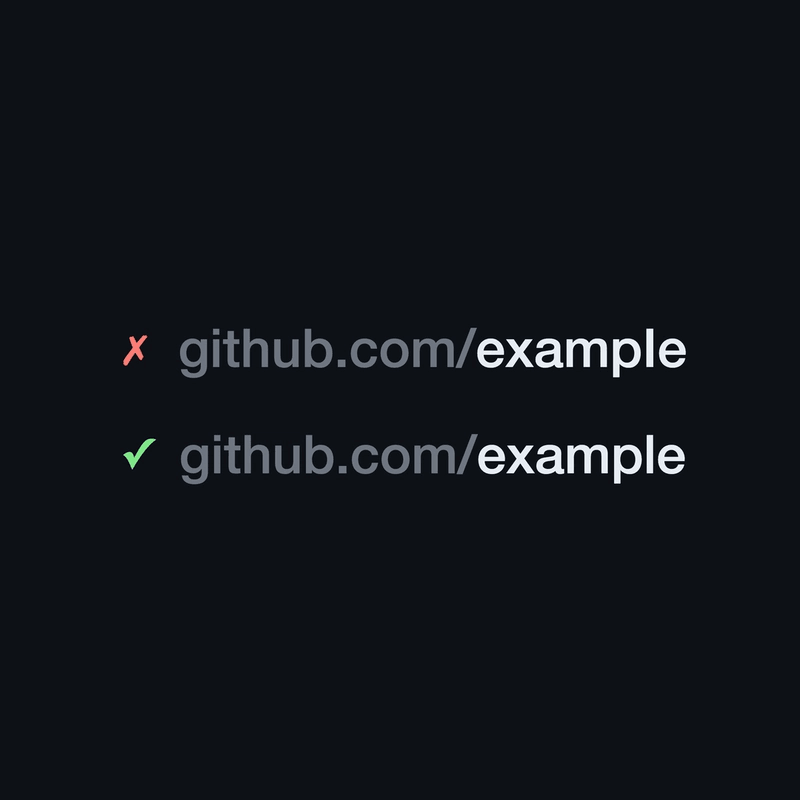
作者称,他找到并检查实际仓库后发现了恶意代码,向 GitHub 举报,仓库在一分钟内被下架。他也提醒了与这名招聘人员互为联系人的朋友。原文没有公开恶意代码或完整执行链,能确认到的细节是作者识别出的字符替换,以及他报告的处置经过。
编程题为什么在安装依赖时就有风险
面试题要求「先把项目跑起来」很常见。对 Node 项目,安装依赖时可能会触发 package.json 里的 postinstall 生命周期脚本,候选人还没打开业务页面,脚本就可能已经执行了。作者也建议检查 Makefile、Git hooks,以及会从网上下载内容的命令。读这些入口时,要继续追到它们调用的脚本,才能看清实际会发生什么。
原文还引述了另一起事件。按 The Register 对 Binance 在 11 月初发布的事件报告的转述,一起涉及 63 亿美元的加密货币盗窃事件中,虚假招聘是入口之一。一名工程师在面试后下载了带代码仓库的作业,代码在工作电脑的项目配置过程中运行。原文称 FBI 将这起攻击归因于朝鲜黑客。虚假招聘可以借编程测试诱导候选人亲手运行陌生代码。
我的判断
作者最实用的做法,是先用等宽字体核对 URL,再让 AI 辅助读代码。看清字符几乎不费时间,也能先确认模型分析的到底是哪个地址。Claude 在这个案例里漏掉了替换字符,但原文只有一次个人经历,没有对照数据,无法据此判断不同审查方式的检出率。
仓库所有者的账号历史也适合做初筛。刚注册几天、没有活动记录、只有一个仓库,足以让你多核对一步。公司官网或独立联系渠道能帮助核实招聘身份,静态读代码则能回答项目会执行什么。确实需要运行时,一次性虚拟机或容器可以降低暴露面,前提是环境接触不到宿主机凭据。比如,把包含 .npmrc 的宿主目录挂进去,就会削弱隔离。
能拿来做什么
- 收到技术测试后,先通过公司官网或独立渠道核实招聘人员身份,再把仓库 URL 粘到等宽字体编辑器里,逐字核对仓库名和所有者,特别留意
l、I和1。包名和域名也可以这样查。 - 在安装依赖前先读
package.json,顺着postinstall和项目要求执行的入口往下看。让 AI 帮忙梳理脚本时,给它已核对的地址或明确的文件内容,再自己核对它引用的行。 - 确实需要运行测试时,使用拿不到公司或个人凭据的一次性虚拟机或容器。如果确认是骗局,可以通过 GitHub 的
Report repository举报仓库,并在 LinkedIn 举报招聘档案。