富岳超算遭入侵,用户密钥面临泄露
攻击者经公开运行状态仪表板侵入富岳运维内网,植入恶意程序并导致系统停运。用户主目录中的 SSH 私钥、访问密钥及研究数据可能受影响,运营方已要求停用相关认证信息。
AI 深度解读
「富岳」此次停机,报道披露的原因是运维系统遭到非法访问。攻击者以公开的运行状态仪表板为突破口,进入运维内网,并在部分服务器植入恶意程序。比停机更需要关注的是:用户存放的 SSH 私钥、访问密钥和研究数据也可能受影响。
对程序员来说,这起事件值得读的地方,是一个公开状态页面如何牵连内部系统,以及一台机器上的凭证为何可能危及其他服务。不过,具体入侵方式和实际泄露范围仍在调查,不能把「可能受影响」当成已经确认的数据泄露。
一个公开仪表板,为什么会牵连超算停机
据 IT之家 11 月 17 日报道,日本理化学研究所(RIKEN)于前一天披露,其运营的「富岳」运维系统遭外部人员非法访问,已于 11 月 14 日暂停运行。
报道给出的攻击时间是 11 月 10 日至 13 日。攻击者利用互联网公开的「富岳」运行状态网页,也就是仪表板,非法进入运维系统内部网络,随后在部分服务器上植入恶意程序并篡改系统。
这里需要分清两件事:公开仪表板是已披露的突破口,但攻击者究竟利用了什么漏洞、怎样获得访问权限、又怎样进入内网,原文没有说清。不能仅凭这段描述,就断定是某个框架漏洞或某项配置错误。
公开页面本身不是问题,关键是它被攻破后还能触及哪些内部资源。
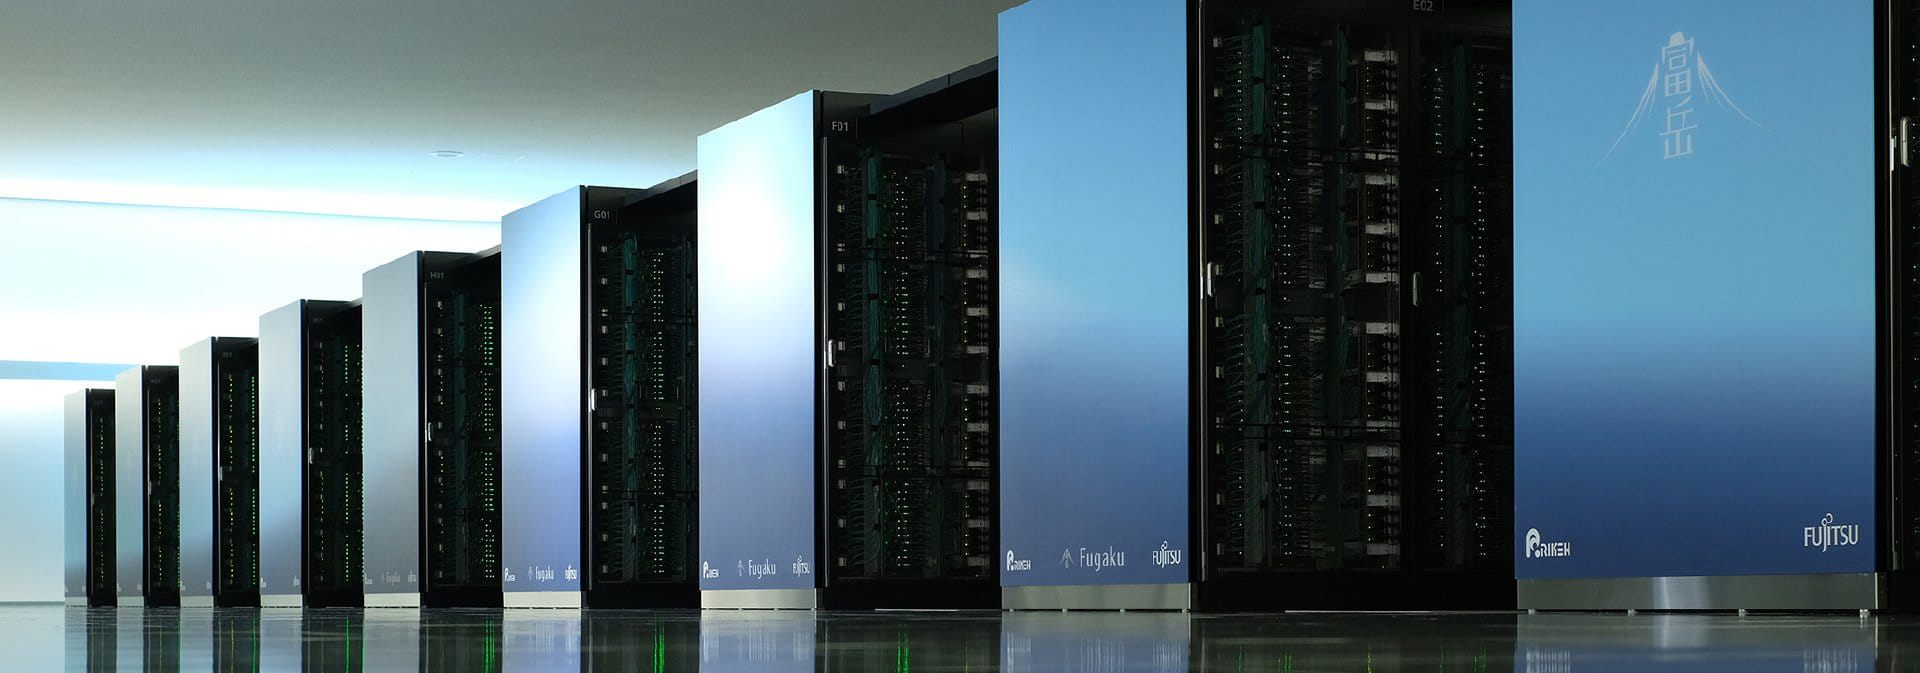
「富岳」耗资 1,300 亿日元,报道按当时汇率折合约 54.4 亿元人民币,于 2021 年正式投入运行,启用初期曾位居全球超级计算机运算速度榜首。这些背景说明了设施的重要程度,但计算能力和建设投入,不能直接证明运维入口具备怎样的安全隔离。
SSH 私钥可能泄露,风险为什么会越过这台机器
报道列出了两组可能受影响的用户:
- 「富岳」用户最多 4222 人,可能泄露的信息包括姓名、电子邮箱和用户 ID。
- 「理究」超级计算机用户最多 375 人,可能泄露的信息包括姓名和电子邮箱地址。
另一类风险来自用户个人主目录。主目录就是用户保存个人文件的空间,其中可能包含 SSH 私钥、访问密钥等认证信息,也可能存放研究数据。
这些文件的风险不同。研究数据涉及内容泄露;认证信息则可能成为访问其他超算和服务的通行证。若一份凭证还能在别处使用,事故范围就可能越过当前被入侵的系统。
因此,RIKEN 已要求用户立刻停用此前保存在「富岳」的 SSH 私钥及各类认证信息,并与其他机构合作调查是否存在进一步损失。
修复服务器和停用旧凭证,处理的是两条不同的风险链。
服务器恢复后,已经被复制出去的凭证不会自动失效。但原文没有披露哪些文件确实被窃取,也没有确认其他机构已经遭到入侵,这些都还需要调查。
我的判断
我更关注这起事件里的访问边界和凭证处置。状态页面往往看起来只是展示信息,但它背后的服务器能访问什么网络、持有什么权限,决定了入口失守后的影响范围。对团队而言,盘点这些关系,比单纯检查页面有没有登录按钮更有用。
RIKEN 计划修复软件漏洞、重建被入侵的服务器、重新审视网络架构,并引入基于 AI 的安全防护措施。其中,重建服务器与审视架构,分别对应已发生的篡改和需要复查的访问路径。
至于 AI 防护,原文没有说明产品、部署位置、检测能力或效果数据,也没有提供与常见防护方案的对照。它目前只是后续计划,不能据此判断防护水平会提升多少。
这篇报道提供的是事故线索和处置方向,并非完整技术复盘。它足以提醒我们检查暴露入口和凭证,却不足以支持对具体漏洞或责任环节下结论。
能拿来做什么
- 检查团队公开的状态页和运维仪表板,列清其部署位置、可访问的内网资源及持有的权限,判断入口失守后可能波及哪里。
- 盘点开发机、远程服务器和构建环境中的 SSH 私钥与访问密钥,确认每份凭证能访问哪些服务,减少在同一环境集中存放高权限凭证。
- 在事故处置流程中单独安排凭证停用与更换;如果怀疑主目录被读取,就同步检查相关凭证对应的其他服务。
- 记录调查结论时区分「可能访问」「确认读取」「确认外泄」,让后续处置依据证据推进,避免把初步通报当成最终复盘。