# CSRF攻击:陌生链接不要随便点|浏览器篇
> 本文详细介绍了CSRF(跨站请求伪造)攻击的原理、常见攻击方式(如自动发起GET和POST请求),并通过真实案例分析了CSRF如何利用用户登录状态进行恶意操作,提醒用户警惕陌生链接,避免信息泄露和账户被盗。
- 原文:https://feinterview.poetries.top/docs/fe-base-docs/browser/part6/34-CSRF%E6%94%BB%E5%87%BB%EF%BC%9A%E9%99%8C%E7%94%9F%E9%93%BE%E6%8E%A5%E4%B8%8D%E8%A6%81%E9%9A%8F%E4%BE%BF%E7%82%B9
- 来源:前端进阶之旅(feinterview.poetries.top)
- 更新:2026.10.08
- 可见范围:免费部分
---
## CSRF攻击:陌生链接不要随便点
- `CSRF` = 借你的登录态,让浏览器替攻击者向目标站发请求
- 攻击者看不到也不需要你的 `Cookie`,浏览器会自动带上,服务端只认登录态就中招
- 经典案例:恶意页面调了 `Gmail` 的设置接口建邮件转发规则,攻击者拿到邮件后重置了域名账户密码
- 和 `XSS` 的区别:`XSS` 是脚本进了你的页面,`CSRF` 是在别人页面上冒你的名发请求
- 防护:`SameSite`、`CSRF Token`、校验 `Origin` / `Referer`,敏感操作再加二次验证
**`CSRF` 就是攻击者自己不碰你的账号,而是骗你的浏览器去替他发请求,浏览器会自动带上你的登录 `Cookie`,服务端就当成是你本人操作了。** 打个比方,像是有人拿着一张填好的转账单让你签字,你没看就签了,银行认的是你的签名。`Gmail` 那个案例就是这样:用户登录着邮箱,又打开了一个恶意页面,页面悄悄调用了邮箱的设置接口,加了一条把所有邮件转发给攻击者的规则,后面的域名被盗都是从这儿开始的。所以关键不在于用户点没点链接,而在于服务端只验证了「你是谁」,没验证「这是不是你想做的」。
```mermaid
sequenceDiagram
autonumber
participant U as 用户浏览器
participant G as 邮箱服务器
participant H as 攻击者页面
U->>G: 登录邮箱
G-->>U: Set-Cookie 下发会话
U->>H: 打开攻击者发来的链接
H-->>U: 返回含自动提交表单的页面
U->>G: 提交建转发规则请求(自动带上会话 Cookie)
G->>G: 只校验登录态,判定为本人操作
G-->>U: 规则创建成功
G->>H: 之后所有邮件转发给攻击者
```
中我们讲到了 XSS 攻击,XSS 的攻击方式是黑客往用户的页面中注入恶意脚本,然后再通过恶意脚本将用户页面的数据上传到黑客的服务器上,最后黑客再利用这些数据进行一些恶意操作。XSS 攻击能够带来很大的破坏性,不过另外一种类型的攻击也不容忽视,它就是我们今天要聊的 CSRF 攻击。
相信你经常能听到的一句话:“别点那个链接,小心有病毒!”点击一个链接怎么就能染上病毒了呢?
我们结合一个真实的关于 CSRF 攻击的典型案例来分析下,在 2007 年的某一天,David 无意间打开了 Gmail 邮箱中的一份邮件,并点击了该邮件中的一个链接。过了几天,David 就发现他的域名被盗了。不过几经周折,David 还是要回了他的域名,也弄清楚了他的域名之所以被盗,就是因为无意间点击的那个链接。
那 David 的域名是怎么被盗的呢?
我们结合下图来分析下 David 域名的被盗流程:
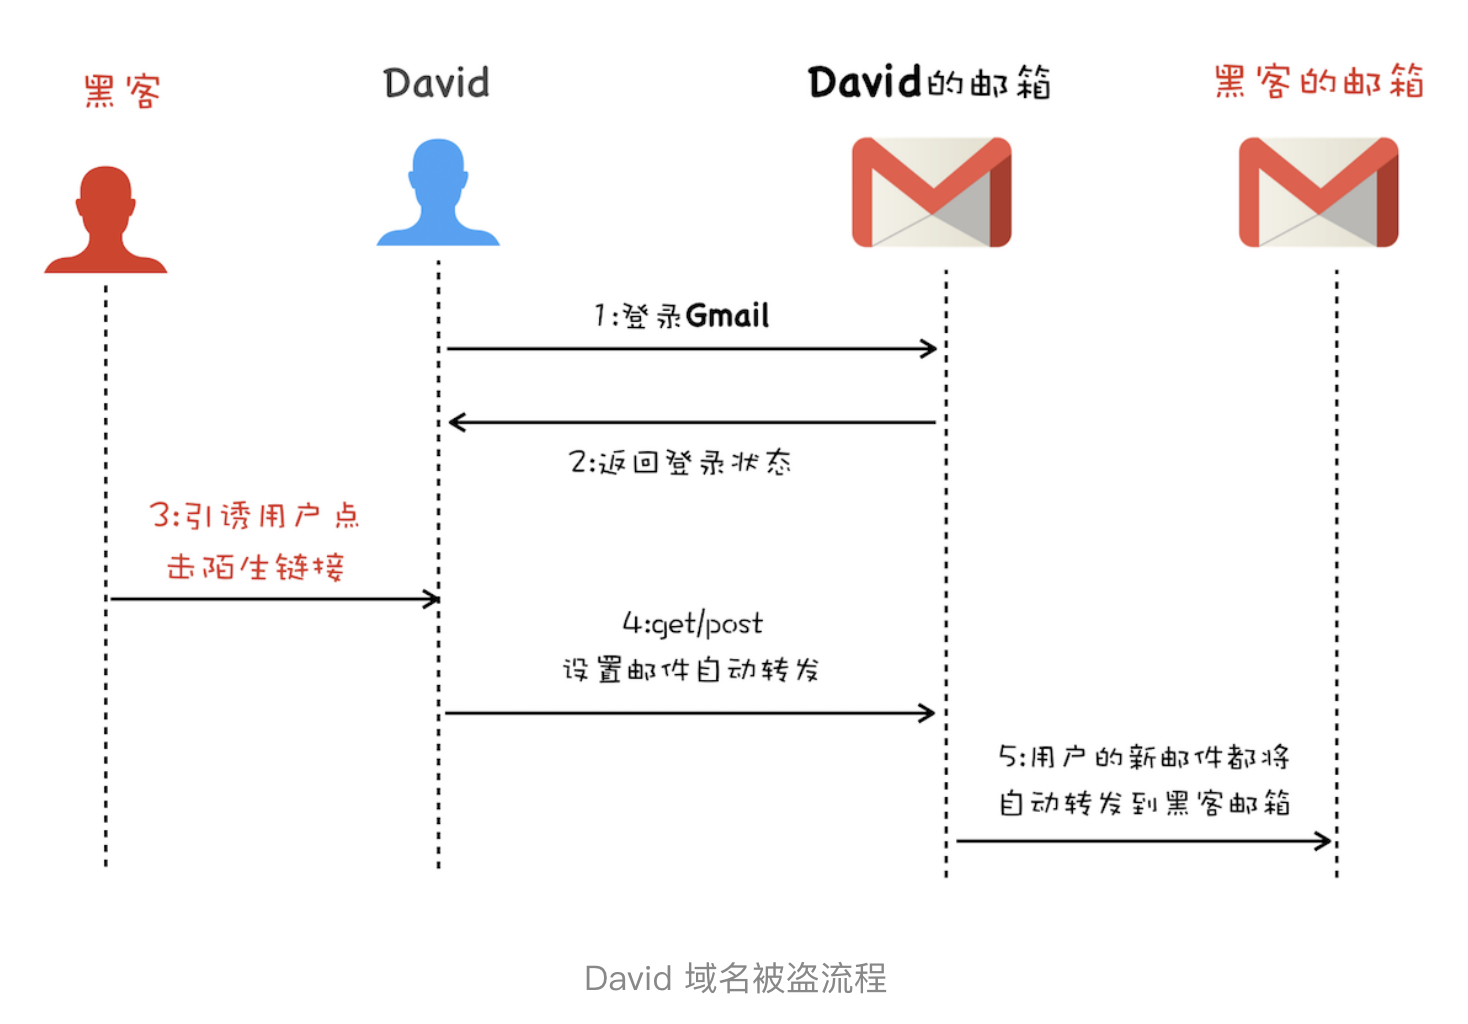
- 首先 David 发起登录 Gmail 邮箱请求,然后 Gmail 服务器返回一些登录状态给 David 的浏览器,这些信息包括了 Cookie、Session 等,这样在 David 的浏览器中,Gmail 邮箱就处于登录状态了。
- 接着黑客通过各种手段引诱 David 去打开他的链接,比如 hacker.com,然后在 hacker.com 页面中,黑客编写好了一个邮件过滤器,并通过 Gmail 提供的 HTTP 设置接口设置好了新的邮件过滤功能,该过滤器会将 David 所有的邮件都转发到黑客的邮箱中。
- 最后的事情就很简单了,因为有了 David 的邮件内容,所以黑客就可以去域名服务商那边重置 David 域名账户的密码,重置好密码之后,就可以将其转出到黑客的账户了。
以上就是 David 的域名被盗的完整过程,其中前两步就是我们今天要聊的 CSRF 攻击。David 在要回了他的域名之后,也将整个攻击过程分享到他的站点上了,如果你感兴趣的话,可以参考
**原理拆解:** 攻击者通常看不到受害者的登录 `Cookie`,但这并不妨碍浏览器在符合 Cookie 发送规则时自动携带它。恶意页面只负责构造对受信任站点的请求,目标服务器看到有效会话后便把请求识别成受害者;若敏感接口没有额外验证请求意图,修改邮箱转发规则、变更绑定信息等操作就会成功。后续的密码重置和域名转移属于业务后果,并不是 `CSRF` 请求本身。
**最小验证:** 输入是一台本地服务和浏览器对 `/transfer` 的请求,要验证仅有会话 Cookie 时会被拒绝,同时具备会话与 `CSRF Token` 才能修改状态。将代码保存为 `csrf-demo.js`,用 `node csrf-demo.js` 启动后访问 `http://localhost:3000/`。
```javascript
const http = require('http');
http.createServer((req, res) => {
if (req.url === '/') {
res.writeHead(200, {
'Content-Type': 'text/html; charset=utf-8',
'Set-Cookie': 'sid=alice; HttpOnly; SameSite=Lax'
});
return res.end(``);
}
if (req.method === 'POST' && req.url === '/transfer') {
let body = '';
req.on('data', chunk => body += chunk);
return req.on('end', () => {
const loggedIn = (req.headers.cookie || '').includes('sid=alice');
const validToken = new URLSearchParams(body).get('csrf') === 'token-123';
res.writeHead(loggedIn && validToken ? 200 : 403);
res.end(loggedIn && validToken ? 'transfer accepted' : 'forbidden');
});
}
res.writeHead(404).end();
}).listen(3000, () => console.log('http://localhost:3000/'));
```
表单正常提交时预期得到 `transfer accepted`;删除隐藏值或用不含令牌的表单提交时得到 `forbidden`。示例令牌为固定值,仅用于展示校验链路,生产系统应生成不可预测且绑定会话的令牌。
**边界与排查:** `SameSite` 能降低跨站携带 Cookie 的概率,但旧客户端、错误属性和特定跳转链路可能削弱保护,不能代替服务端校验。`XSS` 若已能读取页面或代替用户调用接口,也可能绕过页面中的令牌防线。排查时应核对敏感接口是否拒绝无令牌请求,并检查 `Origin`、`Referer`、Cookie 属性、审计日志及状态变更记录。
- **用户登录着邮箱,只是打开了 `hacker.com`,没输密码也没泄露 `Cookie`,转发规则为什么会被改?**
`hacker.com` 页面里藏了一个指向邮箱设置接口的表单并自动提交,浏览器发请求时自动带上了邮箱的 `Cookie`。攻击者全程不需要知道 `Cookie` 的值。
- **`/transfer` 接口只检查登录 `Cookie`,你会让后端怎么改?**
写接口加 `CSRF Token`:服务端生成一个和会话绑定的随机值放进页面,提交时带回来校验,对不上就 `403`。攻击者的页面拿不到这个值,伪造的请求自然过不去。再给 `Cookie` 加上 `SameSite=Lax`。
- **`Cookie` 设成了 `SameSite=Lax`,是不是 `CSRF Token` 可以删了?**
我不建议删。`Lax` 下跨站的顶层 `GET` 跳转还是会带 `Cookie`,有副作用的 `GET` 接口照样能被打;而且 `SameSite` 认的是站点不是源,同主域下某个子域有 `XSS` 就能绕过。账户、支付这类接口留着 `Token`。
- **一批异常的邮箱转发规则,日志里请求都带着有效会话,怎么判断是不是 `CSRF`?**
有效会话恰恰是 `CSRF` 的特征。看这些请求的 `Origin`、`Referer` 是不是外站,接口是否不带 `Token` 也能成功,再找用户在操作时间点前后打开过什么页面。
- **`XSS` 和 `CSRF` 都能让用户在不知情时发请求,有什么本质区别?**
`XSS` 是代码跑在你的页面里,能读页面数据,也能读出 `CSRF Token`,所以 `XSS` 一旦成立,`CSRF` 防护基本就失效了。`CSRF` 是在外站发请求,读不到任何响应,只能「盲发」。
## 什么是 CSRF 攻击
- 成立的两个条件:用户在目标站是登录态 + 打开了攻击者的页面
- 三种手法:`![]() ` 自动发 `GET`、隐藏表单自动 `POST`、诱导用户点链接
- 服务端只确认了「你是谁」,没确认「是不是你想做的」
- 不需要往目标站注入代码;`CORS` 也防不住,它只管读响应不管发请求
- 凭证放在 `Authorization` 头里、由 `JS` 手动加的接口,经典 `CSRF` 基本打不到
**`CSRF` 是跨站请求伪造:用户在目标站登录着,又打开了攻击者的页面,这个页面借着用户的登录态向目标站发请求。** 它能成立,是因为浏览器发请求时会自动带上目标站的 `Cookie`,而服务端只看 `Cookie` 判断身份,分不清这个请求是用户在自己页面上点的,还是在别人页面上被动发出的。手法有三种:放一张 `
![]() ` 让浏览器自动发 `GET`,放一个隐藏表单自动提交 `POST`,或者做个诱人的链接骗你点。注意它不需要突破同源策略,因为同源策略主要限制读,不限制发。
CSRF 英文全称是 Cross-site request forgery,所以又称为“跨站请求伪造”,是指黑客引诱用户打开黑客的网站,在黑客的网站中,利用用户的登录状态发起的跨站请求。简单来讲,**CSRF 攻击就是黑客利用了用户的登录状态,并通过第三方的站点来做一些坏事**
通常当用户打开了黑客的页面后,黑客有三种方式去实施 CSRF 攻击。
下面我们以极客时间官网为例子,来分析这三种攻击方式都是怎么实施的。这里假设极客时间具有转账功能,可以通过 POST 或 Get 来实现转账,转账接口如下所示:

有了上面的转账接口,我们就可以来模拟 CSRF 攻击了。
**原理拆解:** `CSRF` 成立需要两项条件同时满足:浏览器拥有目标站点认可的身份凭证,攻击者又能让浏览器发出改变状态的请求。触发方式可以是图片等元素产生的自动 `GET`、自动提交的 HTML 表单,或伪装成正常操作的链接。安全边界不在“请求是不是跨站”这一表象,而在服务端能否证明请求包含攻击者无法预先获得、并且与当前会话相匹配的用户意图凭据。
**最小验证:** 输入是三种浏览器可发出的请求,要验证服务端对安全方法、来源和令牌进行组合判断。将代码保存为 `intent-check.js` 后运行 `node intent-check.js`,脚本会输出三个不同判定结果。
```javascript
function allow(request) {
if (request.method === 'GET') return { ok: true, reason: 'read only' };
const sameOrigin = request.origin === 'https://bank.example';
if (!sameOrigin) return { ok: false, reason: 'bad origin' };
const expected = 'session-token-9f3a';
if (request.csrfToken !== expected) {
return { ok: false, reason: 'bad csrf token' };
}
return { ok: true, reason: 'state change allowed' };
}
const requests = [
{ method: 'GET', origin: 'https://evil.example' },
{ method: 'POST', origin: 'https://evil.example' },
{
method: 'POST',
origin: 'https://bank.example',
csrfToken: 'session-token-9f3a'
}
];
for (const request of requests) console.log(allow(request));
```
预期依次输出允许只读请求、以 `bad origin` 拒绝跨站写请求、允许携带正确令牌的同源写请求。关键点是 `GET` 必须保持无副作用;如果业务用 `GET /transfer` 完成转账,第一条规则反而会暴露漏洞。示例中的固定令牌只为保证脚本可运行,真实令牌必须随机生成并绑定用户会话。
**边界与排查:** `CORS` 主要约束脚本读取跨源响应,不会自动阻止表单或资源标签发送请求,因此不能单独防御 `CSRF`。使用 `Authorization` 请求头且凭证不会被浏览器自动附加的 API,风险模型与 Cookie 会话不同,但仍需防范凭证泄漏和 `XSS`。工程验证应覆盖自动表单、跨站 `GET`、缺失或错误令牌、异常 `Origin`,并确认接口返回 `403` 且未产生任何持久化变更。
- **用户登录银行后在论坛停留了几秒,随后出现一笔陌生转账,看到有跨站请求就能定性 `CSRF` 吗?**
还不能。得确认这个请求带的是浏览器自动附加的会话,而且接口确实凭它改了状态;如果是银行页面里有脚本在发请求,那就是 `XSS`,排查方向完全不同。
- **支付接口只校验登录 `Cookie`,未登录会返回 `401`,开发说这已经安全了,缺口在哪?**
`401` 挡的是没登录的人,`CSRF` 用的恰恰是已登录用户的身份。缺的是「意图证明」,也就是 `CSRF Token` 或者 `Origin` 校验。
- **订单 `API` 从 `Cookie` 会话改成前端手动加 `Authorization: Bearer xxx`,`CSRF` 风险怎么变?**
经典 `CSRF` 基本没了,表单和 `
![]() ` 没法带自定义请求头,跨站 `fetch` 加这个头又要过预检。但 `token` 存在 `localStorage` 里怕 `XSS`,而且要确认后端没有偷偷兼容 `Cookie` 认证。
- **前后端分离用了 `CORS`,跨站页面读不到响应,是不是就不怕 `CSRF` 了?**
不是,`CORS` 拦的是读响应,请求本身已经到服务器并执行了。攻击者要的就是「执行」,结果看不看无所谓。
- **只配 `SameSite` 和同时上 `SameSite`、`Origin`、`CSRF Token`,怎么选?**
普通接口 `SameSite=Lax` 加 `Origin` 校验就够用;改密码、转账、绑卡这类我会再加 `Token`,因为 `SameSite` 有子域和老浏览器的边界。多一个 `Token` 主要是前后端约定一下怎么传,成本不高。
### 1. 自动发起 Get 请求
- 手法:把敏感接口塞进 `
![]() `,页面一加载浏览器就去请求,不用用户点
- 浏览器不管返回的是不是图片,请求照发,破图也不代表请求没成功
- 根因是拿 `GET` 做了转账、删除这类有副作用的操作
- 规矩:`GET` 只读、无副作用;写操作走 `POST` / `PUT` / `DELETE` 再加校验
- `SameSite=Lax` 下跨站 `
![]() ` 不带 `Cookie`,但顶层 `GET` 跳转还会带,所以 `GET` 写操作还是危险
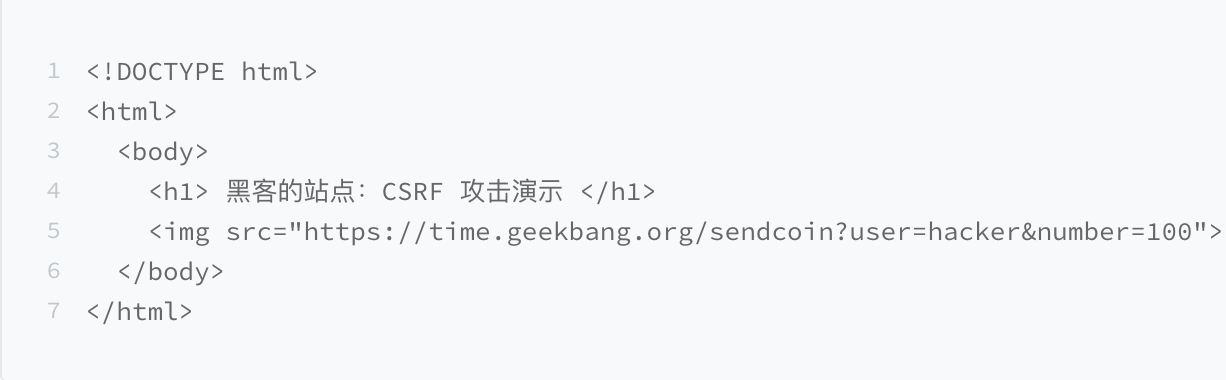
**自动发 `GET` 是最省事的 `CSRF`:攻击者把转账接口写进一个 `
![]() ` 的 `src`,用户一打开页面,浏览器就会去「加载图片」,实际上是发了一个带着登录 `Cookie` 的转账请求。** 浏览器不会提前知道这个地址返回的是不是图片,它只管发,最后显示个破图,但请求已经到了服务器。所以真正的问题是接口设计:用 `GET` 做了有副作用的事。`HTTP` 规范里 `GET` 就应该是只读的,转账、删除、改绑这些一律不该用它。现在主流浏览器默认 `SameSite=Lax`,跨站 `
![]() ` 不会带 `Cookie` 了,但用户点一个链接跳过去的顶层 `GET` 还是会带。
```html
 ```
黑客最容易实施的攻击方式是自动发起 Get 请求,具体攻击方式你可以参考下面这段代码:
---
> 以上是免费部分。完整内容需要「前端进阶之旅」会员,原文:https://feinterview.poetries.top/docs/fe-base-docs/browser/part6/34-CSRF%E6%94%BB%E5%87%BB%EF%BC%9A%E9%99%8C%E7%94%9F%E9%93%BE%E6%8E%A5%E4%B8%8D%E8%A6%81%E9%9A%8F%E4%BE%BF%E7%82%B9