排查编程 Agent 安装的归档 MCP 服务
Glow Security 的研究发现,在安装或建议弃用服务的样本中,98% 由 Agent 自行选定包名。通过 npx 启动的服务可能绕过项目依赖清单,常规依赖扫描因此可能漏掉含高危漏洞的归档版本。
AI 深度解读
你让编程助手「给这个项目接上 GitHub MCP」,它可能顺手选中一个已经归档的 npm 包。更麻烦的是,如果它把启动命令写进用户级配置,这个包可以在后续会话里继续运行,项目的 package.json 和锁文件里却找不到它。
作者用一个约 60 行的 Node.js 脚本补上这块检查。脚本从 MCP 配置里找出 npx 和 bunx 启动的包,再向 npm 查询弃用状态。它适合回答一个具体问题:团队的编程助手配置里,有没有还在引用明显该复核的包?
只说「接上 GitHub MCP」,为什么会装到旧包?
用户用服务名描述需求,助手却得把它落实成包名、启动命令或远程地址。MCP 生态更新得快,模型记住的 @modelcontextprotocol/server-github 曾经确实是参考实现。等到服务方提供自己维护的版本,旧包名仍可能出现在模型见过的文档和示例里。
Glow Security 把这种现象称为 MCPhantom。在他们研究的会话里,在出现弃用服务器安装或建议的会话中,98% 的包名由助手自行选定。 这个比例的分母是已经出现问题的那批会话。研究还提到,自 2025 年 7 月起,相关弃用包在 npm 上累计下载超过 1730 万次。下载量反映的是包的流通规模,原文没给出其中多少来自 AI 助手。
研究人员在归档服务器里发现了 4 个高危漏洞,其中 Puppeteer 参考服务器存在一条与提示注入有关的远程代码执行路径,归档版本不会获得修复。选中旧包的现象出现在 Claude Code、Cursor、Codex CLI 等工具和多家供应商的模型中。
为什么依赖扫描容易漏掉它?
npx -y some-package 可以直接从 MCP 配置启动,-y 会自动同意安装提示。操作者没执行 npm install 把它加入项目依赖,仓库里也就没有相应的依赖记录。扫描器如果只看清单和锁文件,就少了一个检查入口。作者还指出,案例里的漏洞缺少可供安全工具匹配的 CVE 记录。
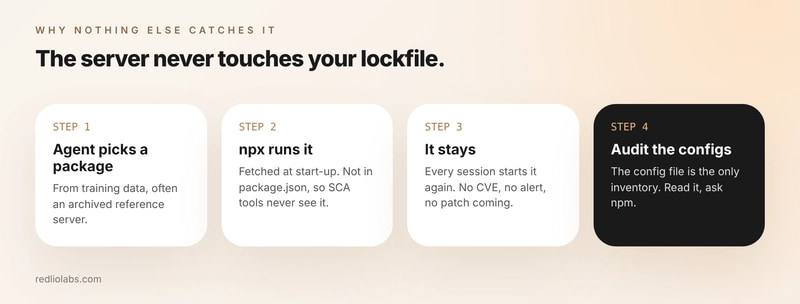
在 Claude Code 里,入口还分散在两处。仓库可以有 .mcp.json,用户目录的 ~/.claude.json 也可能在 projects 下保存某个项目的 MCP 配置。有人在会话里给「当前项目」加了服务器,只审查仓库里的配置仍可能漏掉这条记录。
60 行脚本实际检查了什么?
先用 curl -s https://registry.npmjs.org/@modelcontextprotocol%2fserver-github/latest | jq .deprecated 查一个已知旧包,就能看到 npm 在版本元数据里返回的 deprecated 字段。按包和版本查询有个直接好处:同属 @modelcontextprotocol 的包可以有不同的维护状态,按命名空间一刀切会误报。
下面的 mcp-audit.mjs 把这次单包查询扩展到常见工具的用户级和项目级配置,全程无需安装依赖。
// mcp-audit.mjs: list the MCP servers your coding tools will start,
// and flag npm packages that are deprecated or archived.
import { readFile } from "node:fs/promises";
import { homedir } from "node:os";
import { join } from "node:path";

const home = homedir();
const cwd = process.cwd();
const CONFIGS = [
  ["Claude Code (user)", join(home, ".claude.json")],
  ["Claude Code (project)", join(cwd, ".mcp.json")],
  ["Claude Desktop (macOS)", join(home, "Library/Application Support/Claude/claude_desktop_config.json")],
  ["Claude Desktop (Windows)", join(process.env.APPDATA ?? "", "Claude/claude_desktop_config.json")],
  ["Cursor (user)", join(home, ".cursor/mcp.json")],
  ["Cursor (project)", join(cwd, ".cursor/mcp.json")],
  ["VS Code (project)", join(cwd, ".vscode/mcp.json")],
  ["Windsurf", join(home, ".codeium/windsurf/mcp_config.json")],
];

// Pull every server block out of a config, wherever the tool keeps it.
function serversIn(json) {
  const blocks = [json.mcpServers, json.servers];
  for (const p of Object.values(json.projects ?? {})) blocks.push(p.mcpServers);
  return blocks.flatMap((b) => Object.entries(b ?? {}));
}

// "npx -y @scope/pkg@1.2.3 --flag" -> { name: "@scope/pkg", version: "1.2.3" }
function npmPackage(server) {
  if (!/^(npx|bunx)$/.test(server.command ?? "")) return null;
  const spec = (server.args ?? []).find((a) => !a.startsWith("-"));
  if (!spec) return null;
  const at = spec.lastIndexOf("@");
  return at > 0
    ? { name: spec.slice(0, at), version: spec.slice(at + 1) }
    : { name: spec, version: "latest" };
}

async function npmStatus({ name, version }) {
  const url = `https://registry.npmjs.org/${name.replace("/", "%2f")}/${version}`;
  const res = await fetch(url);
  if (!res.ok) return `not on npm (${res.status})`;
  const meta = await res.json();
  return meta.deprecated ? `DEPRECATED: ${meta.deprecated}` : `ok (${meta.version})`;
}

let flagged = 0;
for (const [tool, path] of CONFIGS) {
  let json;
  try { json = JSON.parse(await readFile(path, "utf8")); } catch { continue; }
  for (const [id, server] of serversIn(json)) {
    const pkg = npmPackage(server);
    let status;
    if (server.url) status = `remote: ${server.url}`;
    else if (pkg) status = await npmStatus(pkg);
    else status = `local command: ${server.command}`;
    if (status.startsWith("DEPRECATED") || status.startsWith("not on npm")) flagged++;
    console.log(`${tool.padEnd(24)} ${id.padEnd(14)} ${pkg?.name ?? ""}\n  -> ${status}`);
  }
}
console.log(`\n${flagged} server(s) need attention.`);
process.exitCode = flagged ? 1 : 0;
留意 version: "latest" 这一行。配置写了 @1.2.3 就查对应版本,没写版本就查 npm 当前的 latest,因此报告反映的是查询结果,无法据此确定以前的会话实际运行过哪个版本。
脚本要求 Node 18 或更新版本,作者用 Node 22 连真实 npm registry 测过。在项目目录执行 node mcp-audit.mjs,脚本才会按当前目录查找项目级配置。原文说测试环境有 5 台服务器,示例输出实际列了 6 条,其中 3 条被标记:GitHub 和 Puppeteer 两个参考包显示 DEPRECATED,拼错的包名显示 not on npm (404)。其余条目里,@modelcontextprotocol/server-filesystem 返回 ok (2.4.0),远程 GitHub 和本地 node 命令只被列出。遇到标记项时,脚本以退出码 1 结束。
我的判断
最实用的地方是从「工具配了什么」入手。光看仓库依赖,会漏掉用户目录里的配置。光按包名前缀拦,又会误伤仍在维护的包。查 npm 元数据更精确,但 ok 只代表查询到的版本没有设置 deprecated 标记,维护质量和漏洞情况还得另外判断。作者验证了脚本可以查询真实 registry,也给了样例输出。原文没有团队上线前后的对照数据,「每项服务只批准一个 MCP 服务器」是作者的经验建议。
脚本直接接进 CI 有两个地方需要留心。读不到配置或 JSON 解析失败时,它都会跳过。npm 返回非成功 HTTP 状态时,它又统一报 not on npm,所以限流和服务端故障也可能触发失败。覆盖面同样取决于配置路径。研究提到了 Codex CLI,脚本的默认列表却没有它。uvx、Docker 和本地脚本只会显示启动命令,远程服务器也只列地址。脚本适合盘点已有配置。如果团队要阻止助手当场新增未审核的服务器,检查得放到相关工具调用之前,原文没有给出这部分实现。
能拿来做什么
- 在常用项目根目录运行
node mcp-audit.mjs,把输出里的工具、配置来源和包名一起核对。用 Claude Code 的团队也查一下~/.claude.json的projects,把实际使用的自定义路径补进脚本。 - 看到
@modelcontextprotocol/server-github被标记时,按服务方文档核对替代项。原文给出的 GitHub 实现是github/github-mcp-server,也可通过https://api.githubcopilot.com/mcp/使用远程服务。把团队确认的接入方式写进项目文档,下次让助手按这个来源配置。 - 用 pre-commit 或 CI 检查已提交的
.mcp.json时,先区分确认弃用、包名或版本查不到、registry 请求失败这几种结果,再决定哪些情况阻断提交。用户级配置则在开发机上单独跑一次。