在 Kubernetes 中验证 Agent 沙箱边界
作者在 Kubernetes 实验环境中检查 NVIDIA OpenShell,关注 seccomp、Landlock、网络访问控制和运行时策略。文章强调,提示词过滤与基础安全检查不足以证明 Agent 的命令、文件和外部服务访问受到有效约束。
AI 深度解读
AI Agent 放进沙箱,进程不是 root,也启用了 seccomp,就能放心让它执行命令吗?这位作者在 Kubernetes 实验环境里检查 NVIDIA OpenShell 后,得到的结论更谨慎:安全配置存在、限制实际生效、限制经过测试,是三件不同的事。
这篇最值得读的地方,是它没有把架构设计包装成验证结果。作者只确认了部分进程加固属性,完整边界测试仍未完成。对正在给 AI 接入终端、文件系统和内部 API 的团队,这种区分比一份「已开启安全功能」清单更有用。
三个安全标志,为什么证明不了沙箱可靠
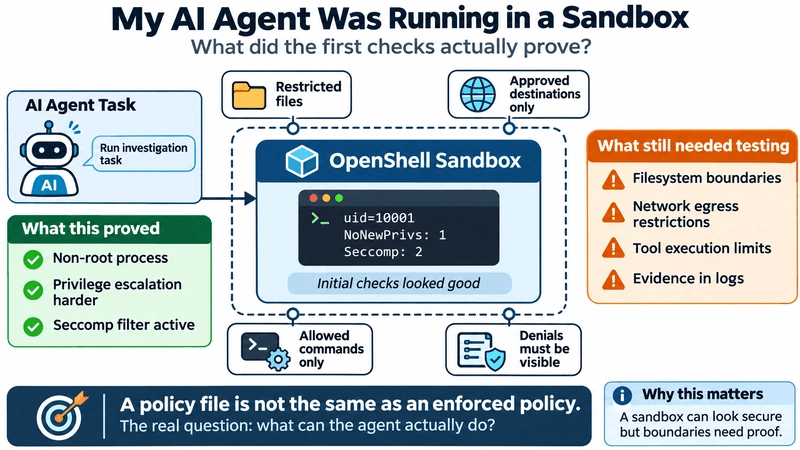
作者最初检查到了下面的结果。它们用于确认进程身份和部分 Linux 加固状态:
uid=10001
NoNewPrivs: 1
Seccomp: 2
要留意最后一行:Seccomp: 2 表示系统调用过滤已经启用,无法单凭这个值判断哪些调用被拦截。
另外两项也有类似局限。uid=10001 表明进程以非 root 身份运行,但普通用户仍然可能读取应用凭据、写入工作目录、访问外部服务。权限较少,不等于权限恰好符合任务需要。
NoNewPrivs: 1 则限制进程通过某些执行转换获得额外权限,却不会收回它已经拥有的权限。Agent 如果拿到了可修改业务数据的 API 凭据,滥用它根本不需要提权。
因此,这三个结果只回答了「环境有没有做基础加固」,没有回答「Agent 到底能做什么」。
安全验证需要证明具体操作受到限制,而不能停在配置已经开启。
网络请求经过审批,还得证明没有旁路
按作者阅读的 OpenShell 架构,Agent 工作负载位于不可信的一侧,可信 supervisor 在边界之外评估策略,代理支持的操作。
以出站 TCP 和 DNS 为例,相关请求经过沙箱运行时拦截,并识别发起请求的可执行文件,再通过经过认证的通道交给 supervisor。策略允许后,由 supervisor 建立连接;不允许则拒绝。
这个设计的价值是:是否放行,不由 Agent 自己决定。
但它有一个关键前提:Agent 不能绕过这条通道直接联网。作者指出,OpenShell 在 Kubernetes 上依赖 NetworkPolicy 约束通信路径,因此集群网络插件也是安全边界的一部分。
检查声明的策略,可以运行原文中的两条命令:
kubectl get networkpolicy -A
kubectl describe networkpolicy -n <namespace>
要留意第二行的 <namespace>,需要替换为沙箱所在命名空间。不过,即使查到了符合预期的策略,也只能证明 Kubernetes 存储了这些规则。实际执行仍依赖支持相应入站、出站策略的 CNI,也就是集群网络插件。
验证必须包含两个方向:允许的连接能成功,禁止的连接会失败,再把结果与策略及执行日志对应起来。
网络权限还不只是目的地址白名单。OpenShell 可以将目标服务与特定可执行文件关联。允许一个 HTTP 客户端访问某服务,不代表所有程序都应该获得同样权限。
Agent 经常启动子进程。最初的工具调用可能进入 Python 脚本,再启动另一个程序,最终由后者发起连接。测试时要确认真正联网的可执行文件,以及规则是否因匹配过宽而放大权限。
这里还有一个容易漏掉的变量:基础策略不一定等于有效策略。附加 provider 可以贡献额外网络权限,最初的配置文件没有变化,运行时实际允许访问的目标却可能增加。
作者因此建议记录沙箱和运行时版本、基础策略、有效策略、provider 权限、可执行文件身份、允许或拒绝结果,以及沙箱存续期间的策略变更。原文引用的是 NVIDIA OpenShell v0.1.8 文档,但没有完整交代实验环境版本,不能直接把文档版本当成实测版本。
告警、失败日志和越界证据,要分开看
作者的实验没有形成完整的边界验证。
一个沙箱返回了 sandbox 'attt-test-01' is not ready,状态为 (phase: Completed);使用同名创建又遇到名称占用,后续还有操作因底层 Pod 失败而中断。
这些现象说明测试环境的生命周期管理出了问题。测试没有执行,就不能据此判断限制生效或失效。
作者还观察到容器内执行新引入二进制文件的运行时安全告警。但执行代码的 Agent 合法地产生或调用新程序,也可能触发此类事件。只有结合可执行文件路径、父进程、沙箱身份、策略上下文、Agent 任务和实际活动,才有条件判断是否违规。
告警值得调查,但告警标题本身不能证明沙箱逃逸。
作者为下一轮测试提出三种结果:Verified 表示测试完成且行为符合预期;Failed 表示测试完成但行为违背策略;Not verified 表示环境、证据或执行不足,无法下结论。这是测试计划,不能当成已经交付的验证报告。
排查还需要打通两类视角:Langfuse 等工具提供模型调用、工具选择和工作流上下文;进程监控、Kubernetes 遥测及 supervisor 日志说明实际发生了什么。
作者建议用 session_id、agent_id、tool_call_id、sandbox_id、policy_revision、process_identity、operation、decision、timestamp 关联事件。这是一套建议字段,原文没有声称 OpenShell 与 Langfuse 会自动生成同样的结构,部分信息需要应用主动传递。同时,链路日志可能包含提示词、文档、工具参数和凭据,采集时也要控制敏感内容。
我的判断
作者最有价值的提醒,是把「设计如此」和「已经证实」分开。相比只检查容器身份或策略对象,围绕具体操作做正反向测试,更接近真实风险。
但这篇属于架构审视和未完成实验的经验记录。作者没有提供完整测试矩阵、绕过测试结果或不同沙箱方案的对照数据,不能据此判断 OpenShell 比其他方案更安全。原文提到 seccomp、Landlock,却没有给出完整过滤规则或 Landlock 实测结果,也不宜替它补出结论。
另一个判断我认同:沙箱不能代替工具授权。Agent 获准连接内部事件管理 API,并不代表它有权修改其他部门的记录。前者控制连接和执行资源,后者必须由应用根据身份、操作和目标资源作出决定。
提示词可以约束行为倾向,API 仍要拒绝越权请求。多 Agent 协作时,还要检查信息和权限如何在角色间传递,不能因为每个工具单独获准使用,就默认整个流程安全。
能拿来做什么
- 给能执行命令的 AI 编程环境补一份小型验证记录,选定允许和禁止的文件、网络操作,记录预期、实际结果及证据;环境故障导致没跑完的项目明确标为
Not verified。 - 在 Kubernetes 部署 Agent 时,除查看 NetworkPolicy,还要确认 CNI 支持所需策略,并实际测试允许路径和禁止路径,验证请求无法绕过 supervisor。
- Agent 新增 provider 或调整网络规则后,重新检查有效策略和实际联网进程。日常 AI 编程会调用脚本及子进程,只验证入口工具不够。
- 给 Node 工具服务或内部 API 保留独立授权检查,并将工具调用与沙箱、策略版本、运行时决策关联起来,使一次业务请求能追溯到实际执行结果。