ERP接入AI:沿用用户权限并记录操作
ERPoida让AI以当前用户身份执行操作,复用模块、记录和字段三级权限,避免独立服务账号带来的越权。所有工具调用先经过注册中心权限检查,并记录操作日志。
AI 深度解读
把 Claude 接进 ERP,难点不只是让模型查到数据,而是让它只能查到当前用户有权看的数据。ERPoida 团队的做法是:AI 不使用独立的高权限账号,所有工具调用都经过用户权限校验,财务规则则进一步交给数据库执行。
这篇值得程序员读的地方,是它把权限、业务约束和 MCP 接入放进同一套设计里。不过,原文展示的是产品架构与功能说明,没有安全测试或对照数据,不能把设计目标直接当成验证结果。
AI 的权限应该在哪里拦住?
作者指出,很多 ERP 演示让助手通过服务账号访问数据库。问题在于,这个账号可能比提问者拥有更大的权限:员工原本看不到工资,助手却可能替他查出来。
ERPoida 采用三层访问控制:
- 模块权限决定用户能否打开 CRM、Accounting、Payroll 等应用。
- 行权限决定能看到哪些记录,例如销售只能看自己的商机,经理能看团队商机。
- 字段权限决定哪些内容可以读取或编辑,例如工资字段只向 HR 开放。
AI 的每个工具调用都经过工具注册中心,由注册中心在执行前检查调用者权限。销售要求查看所有人工资时,请求应当像在界面中操作一样被拒绝,拒绝记录也会进入日志。
权限边界要由执行工具的系统守住。
作者希望由此获得三个结果:提示词无法扩大权限,修改操作可以追溯到人、内容和时间,内置助手、自动化与外部 MCP agent 共用相同规则。
这个方向成立,但「提示词无法提权」有前提:所有数据入口和工具都必须经过完整校验。原文没有给出绕过测试,也没有说明权限缓存、批量操作等细节,因此它仍是一项架构承诺。
为什么能自由加字段,却不能自由改账?
ERPoida 用元数据驱动定制,也就是把对象、字段和视图的定义存成数据。增加业务字段或调整展示方式,不一定需要修改程序代码。
用户可以配置表格、看板、日历、时间线和图表,调整列、过滤条件与分组,也能给发票、联系人增加字段,或者创建设备台账、资助追踪等新模块。
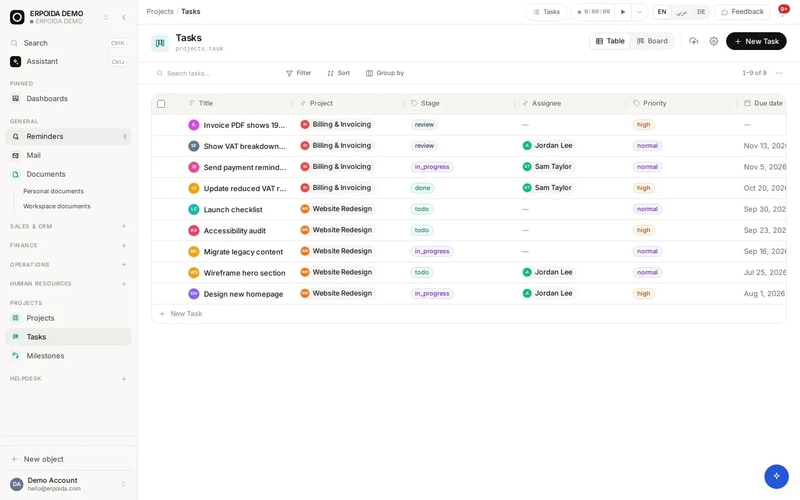
因为 AI 使用与用户相同的工具,它也可以协助添加字段、配置视图或创建自动化,但仍受当前用户权限限制。
自由定制到了财务领域,就需要另一种约束。作者把存储分成两层:CRM、HR、helpdesk 等使用灵活存储;总账、发票、库存和工资使用严格的关系表,并在数据库中执行规则。
两个例子很具体:借贷不平衡的会计分录由数据库拒绝;已过账发票不能编辑或删除,纠错需要通过贷项通知单处理,让原始记录和更正记录都能保留。
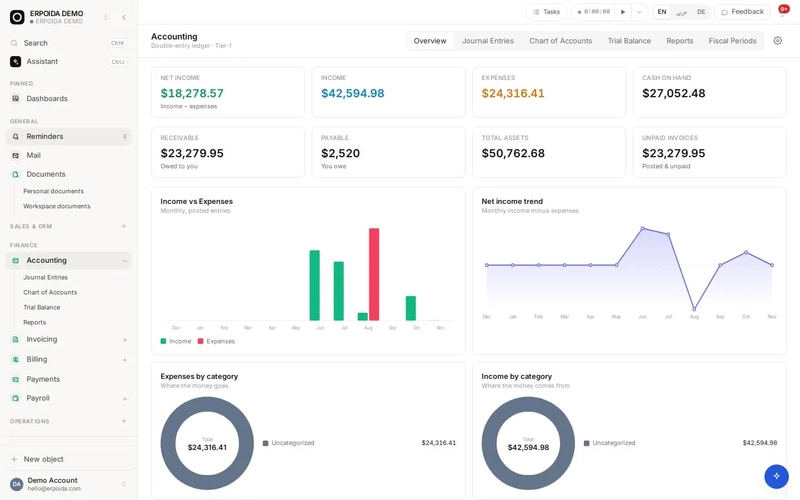
这里要区分两件事:权限解决「谁可以做」,数据库约束解决「这件事是否合法」。有权操作的用户和 AI,同样可能提交错误数据,不能只靠模型理解业务规则。
原文一边说发票可以加字段,一边说发票使用严格关系表,但没有交代扩展字段如何存储、如何参与约束。这部分不能自行补成某种具体实现。
MCP 接通工具之后,身份还得跟着走
ERPoida 同时提供 MCP server 和 MCP client。
作为 server,它允许 Claude 或 ChatGPT 连接工作区,以自然语言处理任务,例如查询逾期超过 30 天的发票并分别起草催款提醒,为 Acme 创建商机、关联昨天认识的联系人并设置周五跟进,或者添加「Contract end date」字段并放进公司表格视图。
这些例子涉及查询、写入和结构配置,权限需求并不相同。作者强调,助手以用户身份登录,用户不能审批工资,Claude 也不能。
作为 client,ERPoida 可以接入已有的其他 MCP servers,让它们的工具供内置助手和自动化使用。作者称这些调用也会经过相同权限检查,但没有说明外部服务如何接收用户身份、如何映射权限。集成其他系统时,这正是需要继续追问的部分。
自动化则把操作保存为指令,按计划或记录变化触发,例如商机变为「Won」、发票进入逾期状态。每次运行都有日志。但原文没有说明自动化采用创建者还是其他身份,也没有说明失败重试和重复执行如何处理。
我的判断
我认同它把权限放在工具执行入口、把财务硬规则下沉到数据库的取舍。相较于给助手一个宽泛的服务账号,这更容易沿用已有业务边界,也能减少 UI、自动化和 AI 各写一套规则的风险。
但统一入口不等于已经证明安全。身份如何传递,用户权限被撤销后自动化怎么办,外部工具能否绕开本地检查,原文都没有讲清。日志能帮助追溯,也不能直接证明系统能够解释模型为什么选择某个动作。
同样,元数据定制能否减少顾问和开发投入,作者没有给出成本或交付周期对照。这是产品团队的经验与主张,不能据此推断普通团队接入 AI 后就能省下多少工作。
能拿来做什么
- 给现有 Node 服务接 AI 工具时,先复用当前用户的身份和授权逻辑,逐项核对模块、记录与字段权限是否都能覆盖工具调用。
- 如果前端允许配置字段和视图,可以让助手调用已有配置接口,并检查这些接口是否执行了与人工操作相同的权限校验。
- 涉及记账或已过账单据时,把不可破坏的规则交给数据库执行,避免模型判断成为唯一防线。
- 接入 MCP 和自动化前,先确定执行身份、权限撤销后的行为,以及日志需要记录哪些信息;这些正是原文留下的实施空白。