智能体审批缓存可能扩大单次授权
文章分析 CVE-2026-56074,指出审批界面展示的是具体命令,而缓存只记录工具名,造成用户看到的授权范围与实际执行范围不一致。防护建议包括按实际授权范围缓存、设置有效期,并限制子进程继承的环境变量。
AI 深度解读
AI 编程助手弹窗问你是否允许执行 ls -la。点了同意之后,下一条 Shell 命令还会再问吗?据原文转述,praisonaiagents 的一处漏洞把同意记录在 execute_command 这个工具名上。用户看到的是一条具体命令,程序记住的却是本次运行中整个工具都已获准。
作者用六次模拟调用量化了这个差异,也指出了另一个容易漏查的默认行为:Shell 子进程可能继承 Agent 持有的凭据。做过命令确认弹窗、设计过「始终允许」选项,或者给内部 Agent 接过终端,都可以用这篇的例子检查自己的授权逻辑。
弹窗给用户看了什么,缓存就该记住什么
工具审批缓存保存过去的同意决定。下次遇到同一个请求,系统可以复用决定。问题出在「同一个」怎么定义。天气工具换个城市,操作仍然是查天气。execute_command(command) 换一个 command,动作可能从列目录变成修改文件或发送数据。对 Shell 而言,参数决定了这次调用实际拥有什么能力。
原文转述的 GitHub 公告编号是 GHSA-ffp3-3562-8cv3,对应 CVE-2026-56074 和 PYSEC-2026-2946,归类为 CWE-863。公告涉及 PyPI 上的 praisonaiagents,原文记载其发布于 2026-04-10,最后修改于 2026 年 9 月。作者描述的审批逻辑会在用户同意后,把工具名放进已批准集合。集合没有有效期和次数上限,虽然代码有清理函数,运行路径却没有调用它。
作者在 2026-11-21 跑了一个 Python 模型。六次调用里,两次是模拟用户允许的 ls -la 和 git status,另外四次模拟提示注入引出的请求。用工具名做缓存键,弹窗出现 1 次,六次调用全部获放行,其中 4 次未经逐次审批。用工具名加参数做键,弹窗出现 6 次,只有用户允许的 2 次获放行,未经审批的放行数是 0。
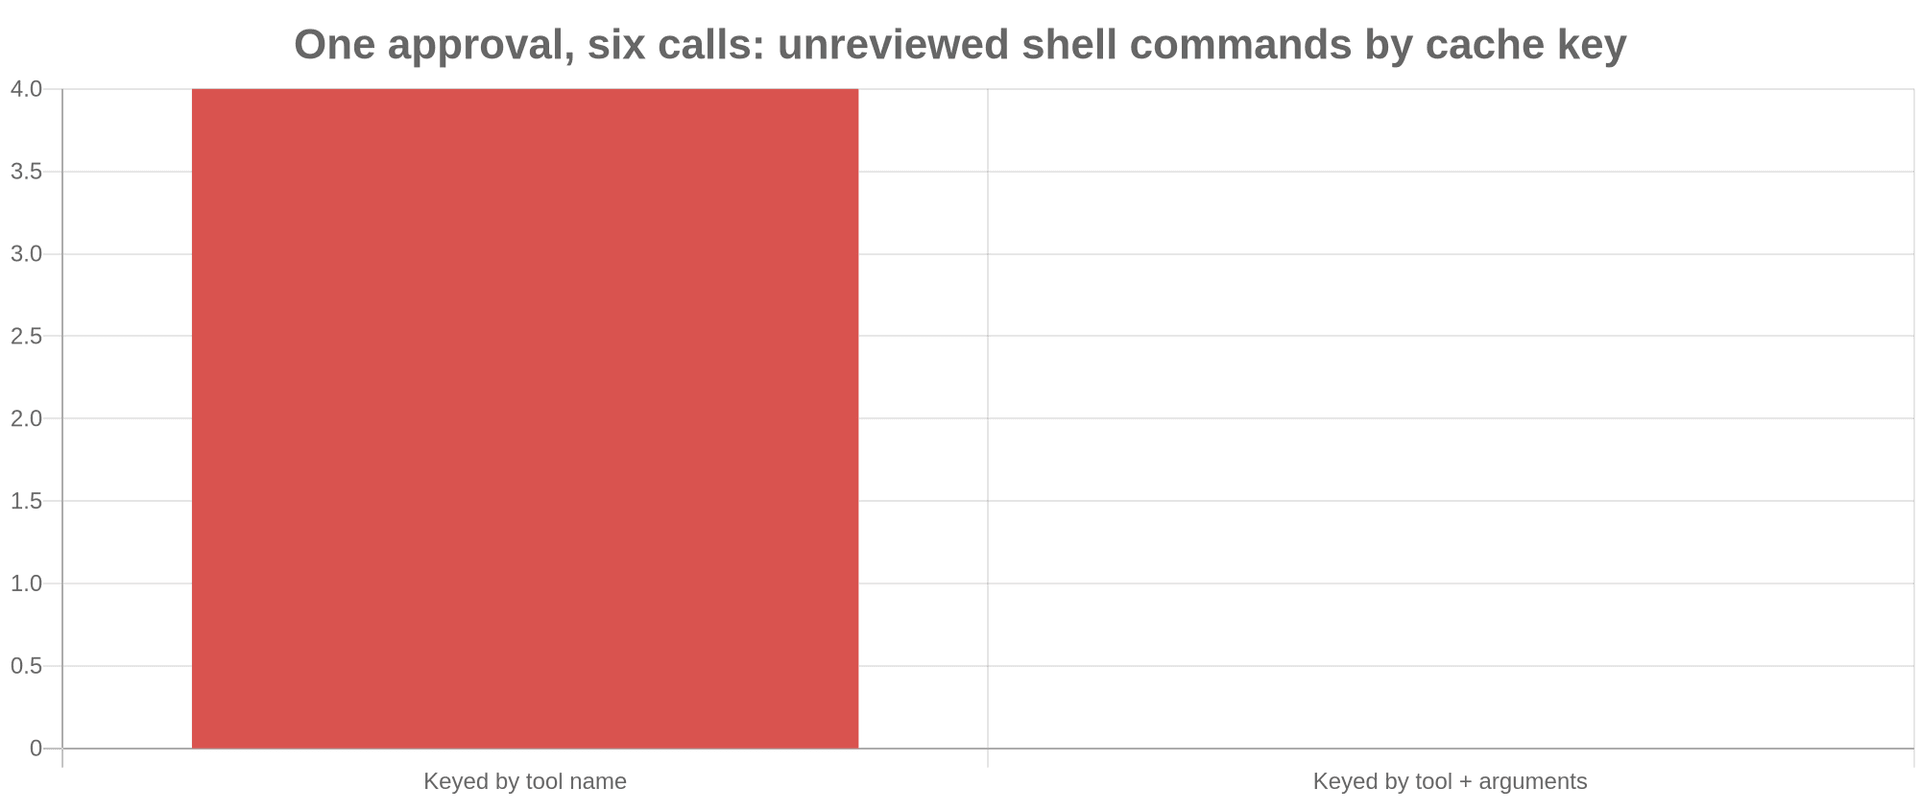
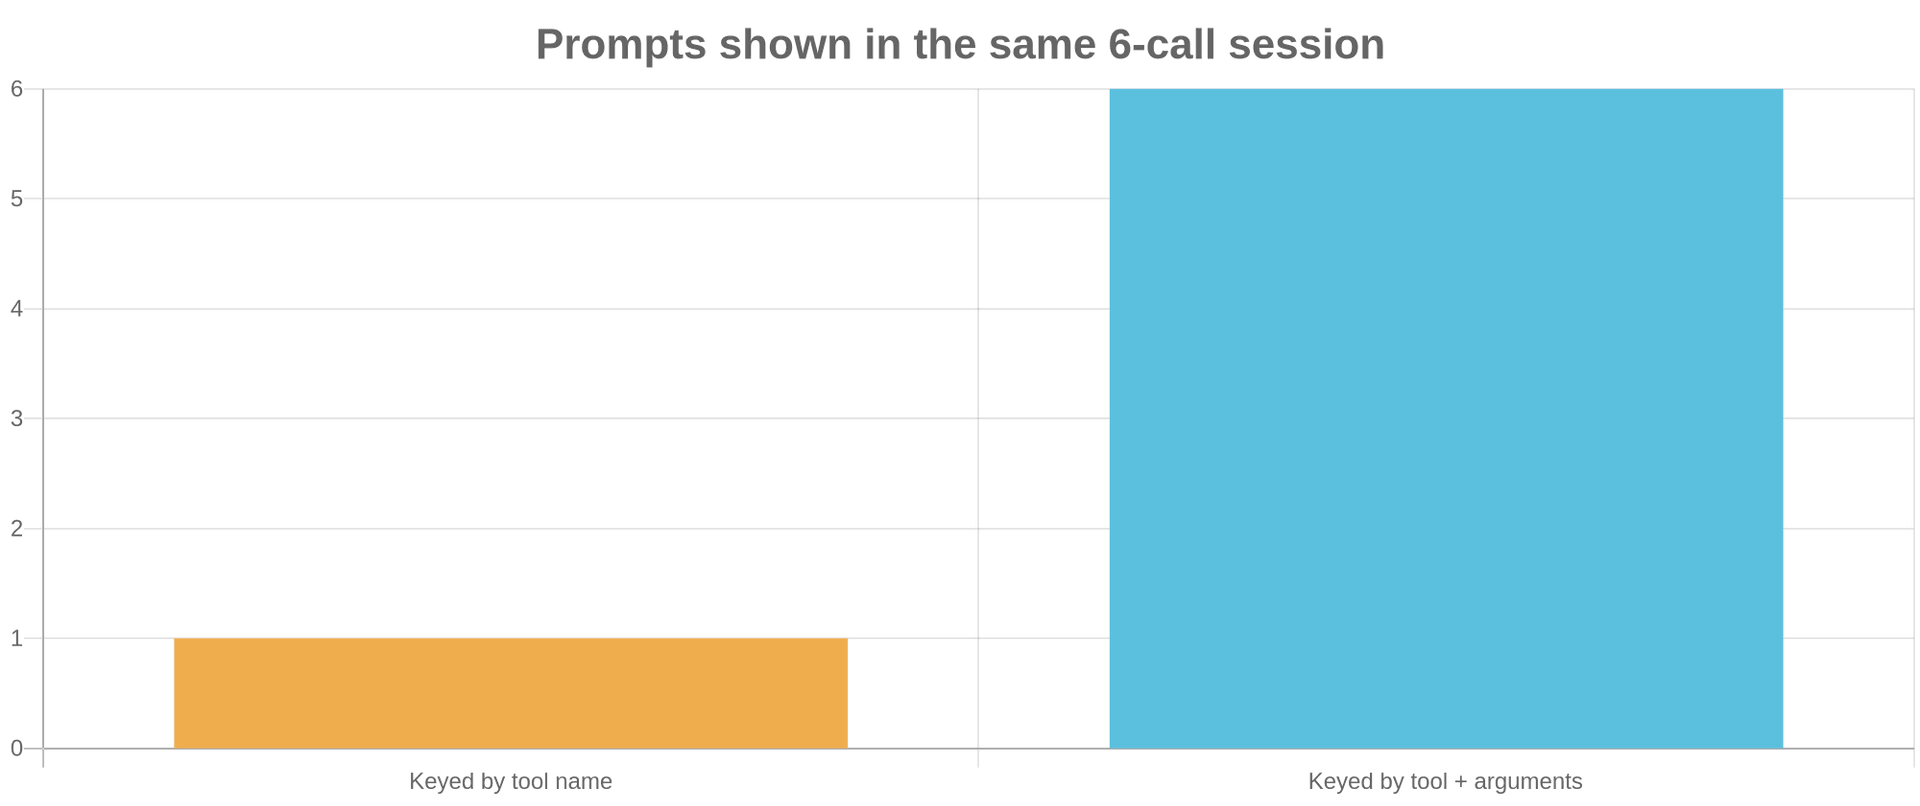
这组输入由作者挑选,脚本测的是审批模型的放行结果,数字也只对应这六次调用。它能说明一个指标陷阱:只看弹窗次数,出现 1 次的方案似乎更省事,却会漏掉真正要衡量的事,有多少操作在没有对应同意的情况下获准。
同意可以复用到哪里,又能用几次
作者给了三种授权粒度。高风险动作可以按调用授权,把工具名和规范化后的参数一起作为缓存键。需要降低重复确认成本时,可以给某类能力绑定明确范围,比如只读 ./src 下的文件,路径范围扩大就重新询问。低风险工具才适合按工具授权,同时给这份授权设定时间和次数上限。粒度越宽,弹窗越需要明确说明这次点击覆盖哪些后续操作。
下面的缓存草图用调用内容标识授权,并记录有效期和已使用次数。
import time, hashlib, json

class ConsentCache:
    def __init__(self, ttl_seconds=300, max_uses=1):
        self.ttl, self.max_uses, self.grants = ttl_seconds, max_uses, {}

    @staticmethod
    def key(tool, args):
        blob = json.dumps({"t": tool, "a": args}, sort_keys=True, default=str)
        return hashlib.sha256(blob.encode()).hexdigest()

    def check(self, tool, args):
        k = self.key(tool, args)
        g = self.grants.get(k)
        if not g or time.time() > g["exp"] or g["uses"] >= self.max_uses:
            self.grants.pop(k, None)
            return False
        g["uses"] += 1
        return True

    def grant(self, tool, args):
        self.grants[self.key(tool, args)] = {"exp": time.time() + self.ttl, "uses": 0}

    def clear(self):
        self.grants.clear()
接入时盯住 g["uses"] += 1 这一行。max_uses=1 限制的是成功通过 check() 的次数。用户批准后,首次执行也得经过这一步,才能当场消耗授权。如果集成代码写成批准后直接执行、下一次才检查缓存,同一授权就会多用一次。ttl_seconds=300 给待消费的记录设了 5 分钟有效期,运行循环还得在这一轮结束时实际调用 clear()。sort_keys=True 则让字段顺序不同、内容相同的字典生成相同的键。
授权校验通过后,子进程能拿到什么
原文指出,涉事 Shell 工具会把进程环境完整传给子进程。这样一来,即使用户确实同意执行某个脚本,脚本仍可能拿到 Agent 进程里与任务无关的服务凭据。审批决定这次能不能运行,子进程环境决定运行之后能读到哪些环境变量。
下面的例子显式构造子进程环境,只传入所列变量。
import os, subprocess

PASS = {"PATH", "HOME", "LANG", "TERM"}

def run(cmd: list[str]):
    env = {k: v for k, v in os.environ.items() if k in PASS}
    return subprocess.run(cmd, env=env, capture_output=True, text=True, timeout=30)
重点是 subprocess.run 的 env=env。告警记录、调用超时和输出捕获各有用途,真正限制环境变量传递的是显式传入的这份环境。原文说公告建议过滤名称含 _KEY、_SECRET、_TOKEN、_PASSWORD 和 _CREDENTIAL 的变量。这种按名称过滤的方式容易应急,但依赖团队遵守命名约定。白名单会让缺少必要变量的任务显式报错,适合按工具逐步补齐实际依赖。
我的判断
这篇最扎实的地方,是把弹窗、缓存键和执行路径放在一起看。修这类问题,改一处文案或补一个 clear() 方法都容易,难的是验证从界面到真正执行的每一步都在使用同一份授权。工程上还要考虑工作目录。两个项目里都能发出 git status,如果授权原本只覆盖一个仓库,缓存就需要绑定这个仓库,或者由运行环境保证授权期间目录固定。
逐次询问适合范围难以预先界定的高风险动作。对同一目录反复读取时,绑定目录的短期授权更实用,前提是执行端也按这个范围校验。原文没有对照真实团队的审批频率、误批率或工作耗时,选哪种粒度仍是工程取舍。作者关于用户更容易批准第一条请求的说法,也没有给出行为数据,宜当作经验判断。
原文所引公告给出 CVSS 3.1 的 5.5 分,评级为 Medium,攻击向量为本地,且 UI:R 表示需要用户交互。对团队来说,还要看 Agent 本身持有什么权限和凭据。版本也有一处资料分歧。原文说 GitHub 公告列出的修复版是 4.5.128,部分 CVE 镜像却写成「低于 1.5.128」。这两个数字不能混用,升级时应以实际安装版本、正式公告和发行说明交叉核对。
能拿来做什么
- 给内部 AI 编程助手加一条审批回归测试。批准工具调用 A,再用同一工具提交参数不同的调用 B,断言 B 重新进入审批。顺手检查相同调用用完一次授权后也会重新询问。
- 检查前端的「始终允许」文案与后端授权范围是否一致。界面如果展示了命令和工作目录,后端就按展示的范围约束执行,并在本轮运行退出时清理授权。
- 在 Node 工具执行器里给
spawn或execFile显式传env,按构建、测试或只读工具各自所需保留变量。用虚构的凭据变量做回归测试,确认它不会被传入子进程。