用 AI 构建集成流程,权限该如何划分
文章按集成生命周期,比较无界面 iPaaS 经 API、命令行或 MCP 向 AI 助手开放的能力。主张助手承担构建、校验和测试,将密钥、生产发布及授权保留给人,并提供供应商评估问题。
AI 深度解读
给集成平台接上 MCP,AI 就能替你完成系统对接了吗?原文的答案是:先看它能不能测试、读取失败步骤并修复,再看密钥、授权和生产发布由谁掌握。只会触发既有工作流,与能完成集成全生命周期,是两种能力。
作者是 Neblex 创始人 Daniel Wiegand,文章也带有产品推介目的。不过,它提出了一套有用的评估方法:别只看自然语言生成流程的演示,要检查 AI 能做完多少工作,以及平台在哪里要求人介入。
接了 MCP,为什么还不算完整的 Headless iPaaS
iPaaS 是集成平台即服务,负责把不同系统里的事件、数据和操作串起来。Headless 借用了内容管理系统的概念:平台能力可以通过 API、命令行等入口使用,不依赖可视化界面。
这里的重点是能力覆盖。原文给出的标准是,可视化搭建器能完成的操作,也应该能通过 API 完成。界面仍然保留,供人检查和修改。
MCP(Model Context Protocol)提供了 AI 应用连接外部系统的标准方式。原文列举 Claude、ChatGPT、VS Code、Cursor 等客户端,但「支持 MCP」只说明连得上,并没有回答能做什么。
作者用同一个需求区分了三种设计:HubSpot 商机成交后,在计费数据库创建客户,再向 Slack 的 #sales 频道发送消息。
第一种是搭建器内置 AI。它生成 HubSpot 触发器、数据库写入、Slack 消息等草稿,字段映射、测试和发布仍需人在浏览器里完成。
第二种是只暴露动作的 MCP server。助手可以发送 Slack 消息,或者运行别人搭好的工作流,却不能创建和修改集成。演示里发生了真实操作,但集成搭建工作仍然留给人。
第三种才是作者主张的完整平台:助手发现连接器和已有连接,读取操作定义,编写流程,校验、测试、读取结果,再修改字段映射并申请发布。
判断标准是助手能完成哪些环节,而不是产品页面有没有 MCP。
真正拉开差距的是失败之后怎么办
从一句需求生成流程,容易展示效果。但集成是否可用,往往要等异常数据出现才知道。
原文举了两个例子:HubSpot 商机没有关联公司,或者商机币种不被计费表接受。这些问题会出现在测试运行的步骤事件里。助手如果能读取每一步的输入、输出和错误,就有机会定位字段映射问题,在同一段对话中修复并重测。
如果它只能收到一个失败提示,排查工作还是会回到开发者手上。生成流程省下的时间,可能被后续查错消耗掉。
因此,评估时应该要求厂商展示完整过程:在未发布时测试流程,制造一次失败,让助手读取失败步骤,再完成修复。还要检查它能否读取生产运行历史,以及是否具备支持从失败步骤恢复的事件信息。原文提到了这种恢复方式,但没有展开重试语义、幂等控制等细节。
可视化搭建器也仍有价值。AI 生成的连接关系和字段映射,需要一个便于人审查的表达方式。
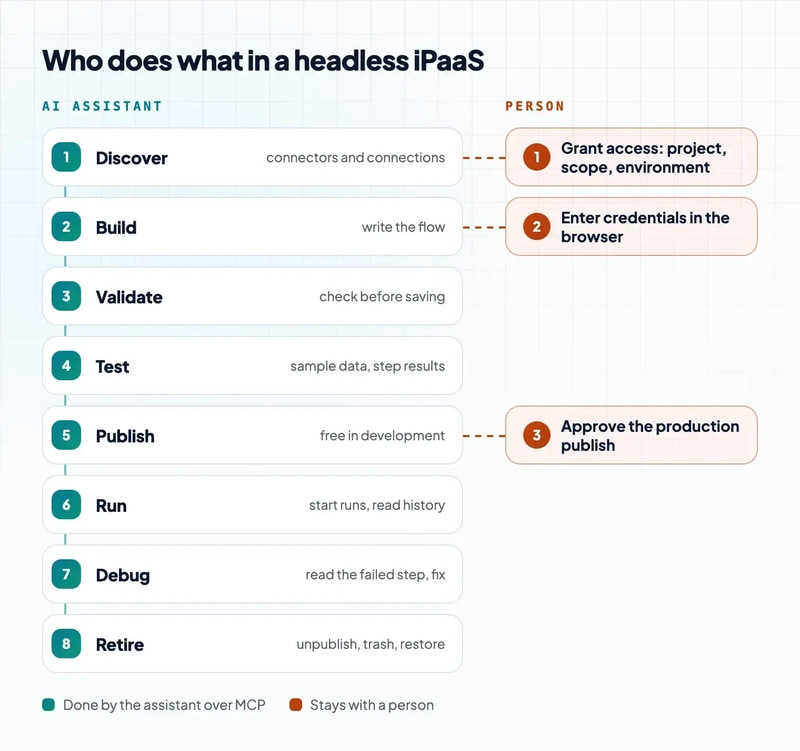
密钥、权限和生产发布,要由平台守住
作者建议把助手当成独立用户,给它单独的授权,而不是让它直接继承开发者账户的全部权限。具体边界有五条。
第一,密钥由人输入。助手可以创建连接,但平台应返回浏览器链接,让人填写 API key 或完成 OAuth 登录。凭据不经过对话。把 key 粘进聊天窗口或配置文件,会增加它进入助手上下文、日志的机会。
第二,编写和发布需要强身份验证。作者主张使用经过用户批准、带第二因素的登录;长期有效的静态 API key 可以运行获准的流程,但不应修改流程。这是作者提出的权限设计,不能推断所有平台都已如此实现。
第三,授权要细分到项目、环境和动作。原文使用 operate、author、publish 三种 scope,并要求撤销立即生效。开发、测试、生产也应分开,否则一次测试就可能写入真实业务记录。
第四,生产发布需要人在浏览器批准。助手可以在开发环境构建和测试,进入生产的操作则受保护。
第五,修改和运行要可追溯、可恢复。并发编辑发生冲突时拒绝覆盖;删除进入可恢复的回收站;运行留下已清理密钥的事件日志。这里的「可恢复」主要指平台对象和配置,原文没有证明外部系统里的业务写入也能撤销。
作者引用了 MCP Tools 规范的 2025-06-18 版本,以及 OWASP 2025 年的 LLM06:2025 Excessive Agency 风险项。前者建议保留人拒绝工具调用的能力,并要求服务器实施访问控制;后者强调最小权限和高影响操作的人为批准。浏览器审批、具体 scope 等落地方式,则是文章进一步给出的设计。
我的判断
我认同它把评估重点放在测试、调试和权限边界上。对于持续搬运客户数据的系统,能生成流程只是起点。平台必须让助手看懂失败,也必须能在助手操作失误时限制影响。
但这是一篇带产品立场的经验文章。作者称 Neblex Integration Fabric 的可视化搭建器与 MCP server 共用构件,支持 Claude Code、Codex、Cursor、VS Code、Windsurf 等 MCP 客户端,并覆盖流程、表单、应用、数据表、转换模块、数据模型、AI agents 和连接。
文中还声称,该产品支持保存前校验、发布前测试、读取脱敏事件、检查流程健康,以及冲突拒绝和删除恢复。作者明确描述的自身实践,是在 Claude Code 中开发、测试,再通过 GUI 提升到生产环境。这些是产品能力声明和使用经验,没有跨平台对照数据。 原文最后核查日期为 2026 年 10 月 15 日,也不能据此确认之后的能力变化。
「完整生命周期」也并非所有团队都需要。如果只想让助手调用几个经过审核的固定流程,只暴露动作的 MCP server 就可能足够,还能缩小权限范围。频繁修改集成、反复处理字段映射和失败运行的团队,才更可能从完整能力中获益。
此外,作者提出静态 API key 不得编写或发布,但没有比较短期令牌、服务身份、CI 审批等替代方案。对有成熟自动化交付体系的团队,这条建议需要结合现有身份和发布机制判断。
能拿来做什么
- 评估集成平台时,用「HubSpot 成交后写入数据库并通知 Slack」这样的完整任务验收,并加入缺少公司或币种不匹配的样本,让助手演示读取错误、修复和重测。
- 给日常 AI 编程助手接入平台时,先限定一个开发环境项目和 author scope,生产发布权单独管理;检查平台是否分别提供凭据输入和发布批准的浏览器入口。
- 为前端或 Node 管理系统设计 AI 操作能力时,把操作发现、校验、测试、逐步结果和运行历史一起考虑。若只暴露执行接口,就应明确助手只能调用既有能力。
- 审查 AI 生成的集成时,同时检查字段映射、并发冲突处理、删除恢复和日志脱敏。原文没交代外部写入的幂等与补偿机制,这部分需要另外核实。