谷歌发现自主分析补丁并利用漏洞的攻击框架
据谷歌威胁情报团队披露,发现于暴露服务器的 exploit_agent 能自动比较补丁前后的代码、构建漏洞利用并执行攻击。该案例表明,补丁公开后的漏洞利用流程已出现无人参与的自动化实现。
AI 深度解读
Google 的威胁情报团队 GTIG 称,首次观察到攻击者把漏洞发现、利用代码开发和执行串成了无人介入的自动流程。关键变化是,AI 开始接手一整段攻击任务,而不只是辅助写代码。
但「流程自动运行」与「攻击成功且难以察觉」之间,仍有距离。原文提供了一个实际发现的攻击框架,也明确提到它留下了较多取证痕迹。对程序员而言,更值得关注的是:补丁发布之后,攻击者理解漏洞并尝试利用它的过程,正在被自动化。
攻击者把哪些步骤交给了 AI
据 GTIG 的 AI Threat Tracker 报告,他们发现了一台暴露在外的服务器,上面运行着名为 exploit_agent 的 AI 框架,能够连接多个语言模型。
它的工作流程很直接:比较软件打补丁前后的代码,识别漏洞,开发利用代码,再自动执行。这里的补丁差异分析,就是从「开发者改了哪里」反推「旧代码哪里可能有问题」。
真正值得关注的,是这些步骤已经被串成了自动执行的流程。
原文没有说明它连接了哪些模型,也没有提供提示词、执行环境或工具权限配置。因此,能确认的是 GTIG 观察到了这样的系统,无法据此判断它在不同软件和漏洞类型上的通用能力。
服务器数据还表明,操作者针对的是法国媒体、娱乐和教育类网站。配置文件里的俄语注释,被用来推测操作者会说俄语。这不足以确认其国籍,更不能直接归因到某个组织。
无人介入,为什么又被列为 Level 5
Google 将当前活动放在 Level 5:AI 工具能够完成攻击中的多个阶段,只需很少的人类参与。
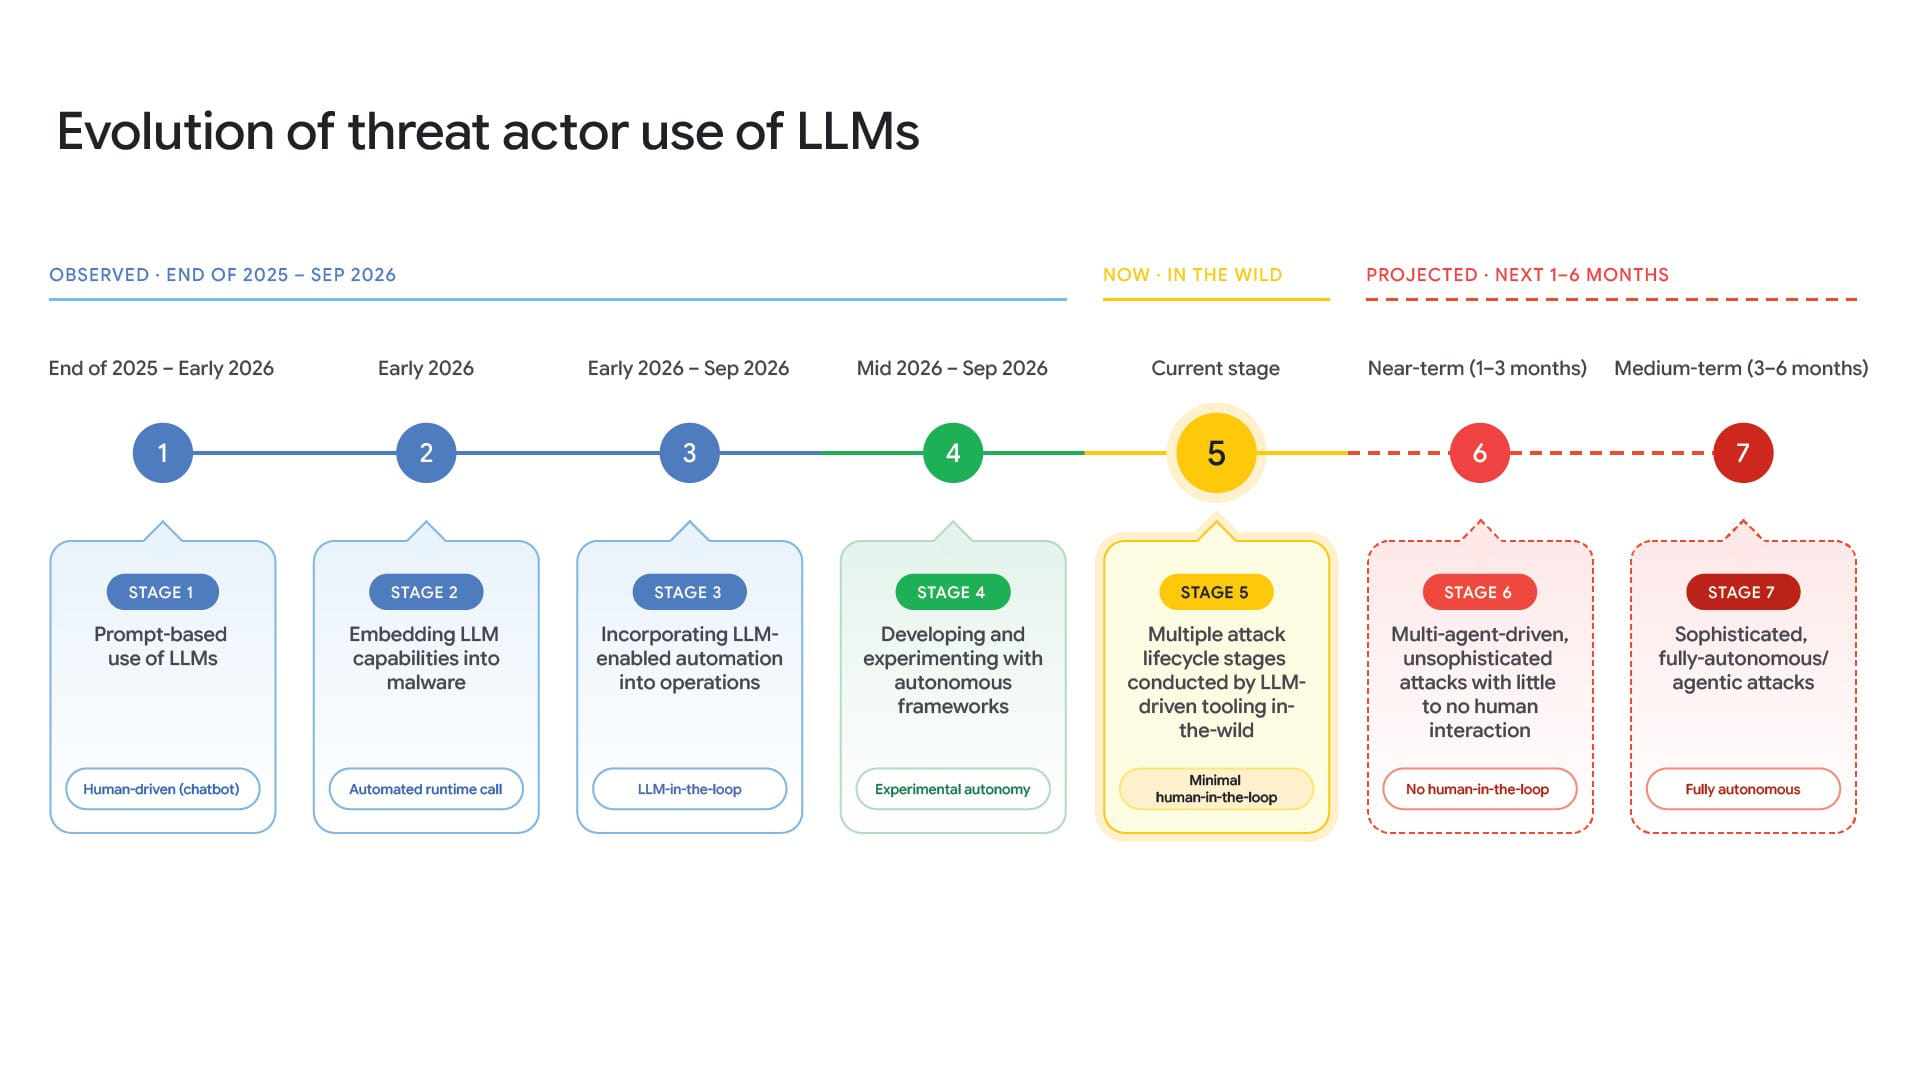
这与开头的「无人介入」需要分开理解。前者是 Google 对当前活动的等级描述,后者指向他们发现的具体自动化流程。原文没有给出完整分级标准,也没有说明两种表述如何对应,不能据此断言攻击者已经完全不需要设定目标、部署框架或准备运行条件。
Google 还判断,更强大的攻击距离现在只有数月。这个时间判断是预测,原文没有提供足够数据来验证其依据。
已经观察到的限制则更具体:这些自动化攻击用隐蔽性换取速度,留下了更容易被检测和取证的痕迹。不过,原文没有列出痕迹类型,也没有给出检测率、攻击成功率或人工攻击的对照结果。
我的判断
我认同它指出的变化:如果补丁分析、漏洞识别和利用执行能够连续运行,防守方就不能再把「攻击者还需要花时间读懂补丁」当作可靠缓冲。
但这篇报道的证据范围,比标题给人的紧迫感要窄。它展示了一套被发现的框架及其目标线索,没有证明这种攻击已经普遍有效,也没有说明它能多稳定地攻破真实系统。
自动化程度、攻击成功率和隐蔽性,是三个需要分别验证的问题。
相较于人工主导、AI 辅助的做法,这套流程减少了步骤之间的人为衔接;代价可能是执行更粗糙、更容易暴露。作者没有给对照数据,因此它究竟快多少、是否更有效,目前只能保留判断。
能拿来做什么
- 对维护 Node 服务的团队,可以把公开服务所用依赖的安全补丁放进固定处理流程,记录受影响版本、升级状态和部署结果,减少补丁发布后长期无人跟进的情况。
- 排查线上攻击时,不要因为请求重复、行为粗糙就直接忽略。原文观察到的自动攻击会留下较多痕迹,这类行为值得结合服务日志继续核查。
- 在日常 AI 编程中,让模型解释安全补丁修复了什么,并结合项目调用路径检查影响范围。模型的解释可以辅助阅读,最终仍需用实际代码和验证结果确认。