安全告警调查用 Agent 汇集证据
这个原型让多个 Agent 核查身份、网络活动等上下文,把结论及其证据交给分析员复核,并由人工审批隔离操作。演示使用合成数据,尚无可复现的结果支撑效率或误报改善。
AI 深度解读
安全告警来了,AI 能给你写一份摘要,但分析员还得翻身份记录、网络活动和变更单,才能决定要不要采取措施。作者为 NVIDIA 黑客松做了一个 Alert Investigation Board 原型,让三个专员各自查证,再把结论、出处和核验结果放到同一块调查板上,最终由人审批。
这套设计值得读,是因为它把模型的输出变成了可以点开核对的记录。作者用合成数据跑通了流程和审批权限,至于能省多少调查时间、能否降低误报率,目前都没有可复现的数据。
三个专员各查一块,结论怎么拼起来?
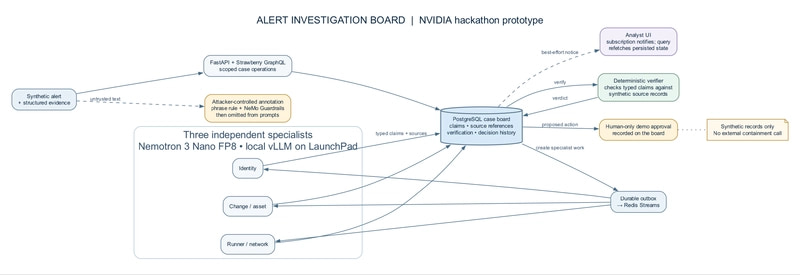
身份专员查主体和令牌,Runner 与网络专员查注册记录和来源网络,变更与资产专员查获批变更、凭据活动和资产分类。应用预先定义了这三类角色,为每个角色分配任务,并限定它能读取的证据字段和能提交的结论字段。角色数量和委派权限也由应用控制。
这块调查板用的是共享黑板(blackboard)模式。可以把它理解成一张工单,三个人各填自己负责的部分。每个专员提交的都是有明确类型的结论,附带来源引用。遇到支持的结论类型,确定性验证器就按程序规则回查合成记录。分析员在同一个界面能看到结论、出处、核验结果和建议动作,复核时可以直接沿着引用找记录。
页面断线重连后,凭什么恢复调查进度?
应用以 PostgreSQL 里持久化的案件记录为准。专员任务先记入 PostgreSQL 的发件箱(outbox),再投递到 Redis Streams,由独立的工作进程消费。认证、建任务、投递、重试和权限控制都由应用代码负责。
GraphQL 订阅承担的是通知工作,告诉页面案件状态有变化。通知按尽力而为的方式送达,页面重连后会重新拉取已保存的案件状态。这样,即使断线时错过了几次更新,界面也能从当前记录恢复。
原型采用 Python、FastAPI、Strawberry GraphQL、PostgreSQL、Redis Streams 和 NeMo Guardrails。现场演示在 NVIDIA LaunchPad 运行,vLLM 在本地提供 Nemotron 3 Nano FP8 推理。部署方式是本地 vLLM,原文也特意区分了 NVIDIA NIM。环境提供了两张 H100,原文没有给出单次请求的 GPU 使用情况。
可疑备注进不进提示词,处置由谁批准?
一条合成告警带有攻击者可控的备注,试图用里面的文字改变调查方向。作者把原始备注排除在专员提示词之外,即使筛查放行也是如此。筛查初始化失败或跑不完时,专员略过备注,继续处理结构化证据。
演示里那条简短的指令覆盖文本,实际先被确定性的短语规则拦下,NeMo Guardrails 提供后续的启发式筛查。验证器则负责另一件事,只核对受支持的结论能否在记录里找到依据。演示验证了这一次拦截,其他形式的提示注入仍待测试。
模型可以提出遏制措施,应用只允许人工角色通过原型的 API 批准,并把决定记入调查板。演示范围止于原型的 API 和数据模型,真实身份提供方和外部遏制系统都未接入。
我的判断
这个原型最值得借鉴的是把「模型写了什么」和「系统核对过什么」同时呈给人看。哪怕几位专员最后都给出同一个判断,分析员仍然可以逐条回查证据。这个设计成立的前提是,团队已经能为常见结论定义字段,也有可以回查的记录。遇到新型异常、临时取证或证据源经常变化,补规则和维护字段都会产生实际成本。
如果调查路线需要根据线索临时切换,监督模型(supervisor)可以决定下一步找谁、带上哪些上下文。固定分工的共享黑板更适合这次演示里能够并行查证的任务,也更容易逐条查看贡献。这个取舍目前是经验之谈。作者实测的是合成告警上的流程和控制,提交材料里的性能数字仍缺少带版本、可复现的原始结果,同一批样例上也还没有与 supervisor 的对照。
能拿来做什么
- 做内部 AI 排查工具时,先为几种常见结论定义类型、证据引用和核验状态。前端把这三项一起展示,让使用者能点回来源。
- 给已有的任务面板加 GraphQL 订阅时,把订阅当成刷新提示,并验证断线期间有多次更新时,重连能否从持久化接口恢复完整案件。
- 在 Node 后端接入模型建议时,把建议和审批做成两个操作。审批接口校验人工角色并写入决定,前端根据服务端记录展示状态。
- 如果要比较共享黑板和 supervisor,固定源码版本,用同一批样例运行两条路径,并保存每条告警的原始输出,方便复核结果。