Docker编程沙箱支持本地和云端迁移
Docker Sandboxes 用拥有独立内核和 Docker 守护进程的微型虚拟机运行编程智能体,并限制其可访问的外部目录和网络目标。同一套 sbx 命令管理本地与云端沙箱,支持迁移文件系统,文章也对比了挂载宿主 Docker 套接字的方案。
AI 深度解读
Docker Sandboxes 把 Claude Code、Codex 和 Cursor 放进独立的 microVM。Agent 可以在里面用 sudo、装依赖、构建镜像,你则通过工作区挂载和网络策略控制它能接触什么。Docker 在 2026 年 11 月 19 日更新品牌时强调,Agent 会主动采取行动。作者顺着这个说法翻了官方文档,拆解了隔离到底落在哪几层。
对前端和全栈开发者来说,最实用的是分清两件事。Agent 在虚拟机里跑命令是一回事,它写进项目的 package.json 脚本随后在宿主机执行,又是另一回事。这个区别直接影响你该怎么挂载仓库、开放网络和验收改动。
Agent 在里面有 sudo,宿主机靠什么隔离?
Docker Sandboxes 用 microVM 划出边界。每个沙箱都有自己的内核、文件系统、网络和私有 Docker Engine。虚拟化层把沙箱的内存和进程与宿主隔开,Agent 构建和运行容器时走自己的 Docker 守护进程。代价也很具体,每个沙箱都要运行一台 VM 和一个专用守护进程,多个沙箱之间也不会共享镜像。
出站 TCP 经过宿主机代理,默认拒绝。UDP 和 ICMP 默认被拦截。对于 sbx 管理的 OpenAI、Anthropic、GitHub 等服务,Agent 只看到占位值,真实凭据由宿主代理在请求离开 VM 后填入。所以即使 Agent 受到提示注入,它也拿不到从未进入 VM 的原始密钥,但仍然可以通过获准的请求使用该凭据。允许访问哪些地址,决定了它能把凭据用在哪里。
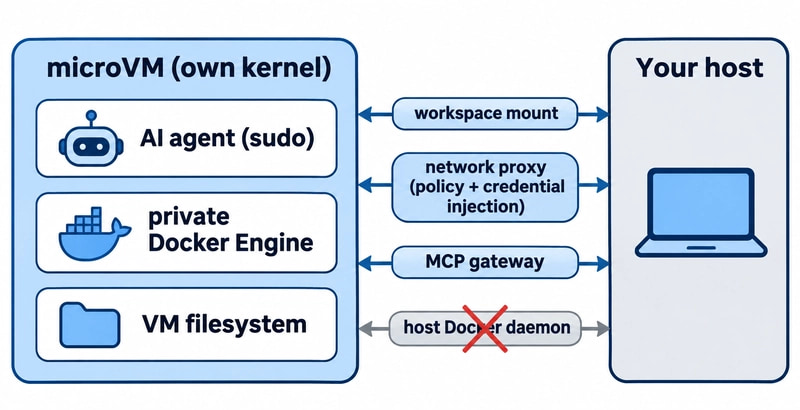
启动之前,先决定 Agent 能改哪份代码
本地和云端都用 sbx CLI,宿主机无需预装 Docker Desktop 或 Docker Engine。CLI 可通过 Homebrew、WinGet 或 Docker 的 Ubuntu 软件包安装,原文给出的 Ubuntu 命令是 curl -fsSL https://get.docker.com | sudo SBX=1 sh。安装后用 sbx login 绑定已验证的 Docker 身份。Codex 可以用 sbx secret set openai --oauth 走浏览器授权,令牌存入操作系统钥匙串。
进入项目目录 cd ~/my-project 后,sbx run --name my-sandbox claude 会启动 Claude Code,也可以用 sbx run codex。sbx run 默认把项目按同一绝对路径读写挂载,改动直接落在宿主工作树。加 --clone 会把源仓库只读挂载,让 Agent 在私有副本里工作,适合同一个仓库开多个 Agent。sbx create 不传路径时,宿主文件不会被共享。直接挂载尤其要留心 Git hooks、CI 配置和 package.json 脚本。Git hooks 不会出现在 git diff 里,需要单独查。
Codex 模板是 docker/sandbox-templates:codex,默认执行 codex --dangerously-bypass-approvals-and-sandbox。Docker 把审批承担的部分职责交给 VM、网络和凭据隔离,用户也可以在会话里恢复审批。原文还列了用于手动配置的空白 Shell 模板。~/.claude、~/.codex 里的用户级设置不会自动载入,工作目录下的项目级设置才会带进去。
网络可以从 sbx policy init balanced 开始,它允许常见 AI 服务和包仓库流量,另有 deny-all 和 allow-all。启动前用 sbx policy ls 查看规则,用 sbx policy allow network registry.npmjs.org 放行 npm 仓库,再用 sbx policy check network api.anthropic.com 查看结果是 Allowed 还是 Denied。默认列表里像 *.googleapis.com 这样的通配符覆盖很广,用不到就可以删掉。
sbx ls 查看状态,单独运行 sbx 打开实时面板。sbx stop my-sandbox 会保留沙箱里的依赖和镜像,sbx rm my-sandbox 会删除沙箱内部数据,宿主工作树保留。sbx move 可在本地和云端迁移沙箱文件系统。按原文截至 2026 年 11 月 20 日的记录,本地 CLI 和算力可免费商用,模型费用另计。云端需要 Docker Agentic Platform 订阅,按秒计费,每小时 $0.07 起,默认 1 小时过期,无法挂载宿主目录。
团队的 MCP 策略在哪一层生效?
团队可以用 kit 把工具、凭据、网络规则和配置收进一个 YAML。单独付费的 Docker AI Governance 则能在组织层面管域名、IP 段、端口、可挂载路径和 MCP 工具。启用组织治理后,本地 sbx policy 的放行规则失效,拒绝规则继续生效。审计可把主体、动作、资源、判定和时间发给 SIEM,记录范围限于元数据。
Docker 11 月 18 日文章里的 Cedar 示例,只放行指定服务器上的只读工具调用。
permit (principal, action == MCP::Action::"invokeTool", resource)
when {
  resource in MCP::Server::"example" &&
  resource.readOnly == true
};
resource.readOnly == true 限定了工具权限,上一行则限定服务器,两项要同时满足。
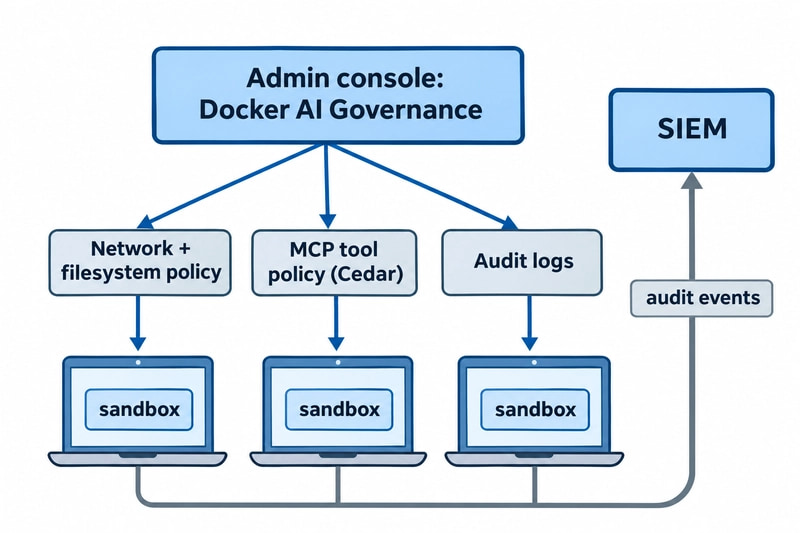
本地网关可以用 sbx mcp add notion --url https://mcp.notion.com/mcp 登记服务,再用 --static-mcp notion 暴露给指定沙箱。组织版 MCP Enterprise Gateway 支持审批服务器、按组限定工具和记录调用。本地 stdio MCP 服务跑在宿主上。Agent 若从 VM 直接请求远程 MCP,约束它的是网络策略,网关的工具规则管不到这条路径。
用真实 API 验证改动还缺哪一步?
作者用 Apidog CLI 演示测试 POST /orders,断言返回 201 且响应体有 id。先用 sbx policy check network api.apidog.com 查连通权限,按需执行 sbx policy allow network api.apidog.com 和 sbx policy allow network api.example.com。通过 sbx exec -it my-sandbox bash 进入沙箱,依次运行 npm install -g apidog-cli@latest、apidog auth login --with-token <YOUR_TOKEN> 和 apidog skill install。这里手动传入的令牌会留在 VM 内,作者建议用可撤销的令牌,结束后用 sbx rm 删除沙箱。原文注明 Apidog Free 最多支持 4 位用户。
下面四条命令让 Agent 先查测试用例的结构,再校验、创建并运行用例。
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
最后一行用 -e <envId> 选目标环境,用 -r cli,json 输出 Agent 可读的结果。接进 CI 时,原文建议把报告参数换成 -r junit。
我的判断
这篇的依据主要是 Docker 官方文档。作者给了可照着执行的流程,但没有附实跑结果,也没有拿普通容器、Codex 自带沙箱或 CubeSandbox 测冷启动、内存和镜像开销。默认隔离做到了哪一层,可以按文档核对。至于每个任务都开 microVM 是否划算,得看团队跑多少并发、要不要反复拉镜像。把网络报错先往允许列表上排查,是经验判断,单看报错无法确认拦截原因。
我更看重挂载范围。需要让 Agent 拉依赖、跑集成测试、构建容器时,私有 Docker Engine 和出站策略有明确用途。只改项目内几个文件时,Codex 自带沙箱也是可选方案。即使选了 microVM,只要用了默认的读写挂载,合并和执行前仍要查 Agent 改过的脚本与配置。隔离命令执行和审查代码改动,解决的是两个环节的问题。
能拿来做什么
- 让多个 Agent 并行改同一个前端仓库时,用
--clone给它们各自的副本,审阅改动后再合入工作树。 - 给 Node 项目跑安装和测试前,用
sbx policy check核对模型服务、包仓库和测试 API 的域名,用具体域名收紧宽泛的规则。 - 接受 Agent 在直接挂载下的改动时,除了看
git diff,还要检查 Git hooks,并在宿主运行 npm 脚本前看一遍package.json的变化。 - 让 Agent 验证 API 时,用
-e <envId>明确指向测试环境。手动登录 Apidog 时用可撤销的令牌,测试结束后删除沙箱。