Puppet 漏洞链可能危及证书签发密钥
素材称,持有有效证书的 Agent 可利用近期修复的漏洞在服务端执行代码或冒充其他主机,进而威胁证书签发密钥。文章还指出自动签发配置可能降低攻击门槛,并列出相关修复版本。
AI 深度解读
一张普通 Puppet agent 证书,为什么可能一路通向整套服务器的证书签发权?这次披露的关键,是配置管理系统把报告处理、节点身份认证和证书颁发集中在同一个控制面上,几个边界同时出了问题。
原文围绕 2026 年 11 月 3 日修复的漏洞,梳理了从恶意报告到服务端执行代码、再到获取 CA 签名密钥的路径。对维护基础设施的开发者来说,最值得看的是:为什么补上漏洞之后,证书信任关系仍可能留下后患。
普通节点的报告,怎么变成服务端代码
Puppet 用来集中管理机器配置。中央服务器为 agent 签发证书,再向它下发需要执行的配置。agent 通过 TLS 连接服务器的 8140 端口,/puppet/v3/ 下的大多数接口要求客户端认证,服务器据此识别节点。
其中,/puppet/v3/report/{agent_name}?environment={env} 接收 agent 每次执行配置后的报告,记录变更、失败和事件。
问题藏在事件的处理过程里。报告虽然是 JSON,但涉及自定义资源类型的某些场景时,事件可以携带序列化后的 Ruby 对象。服务器需要把它还原成内部可用的对象,这一步就是反序列化。
Neodyme 追踪到的路径是:客户端提供类型名称,服务端查找对应类型;未注册的类进入生成器,生成的内容最终到达 class_eval。攻击者构造的事件由此获得服务端代码执行机会。
通过证书认证,只能证明报告来自某个节点,不能证明报告里的内容可以作为代码处理。
对应漏洞是 CVE-2026-115731,CVSS 9.4。研究的起点明确限定为「普通 agent 加有效客户端证书」,原文还指出,这条利用路径不依赖特殊的 Puppet 配置。因此,不能把它归为只有管理员误操作才会触发的问题。
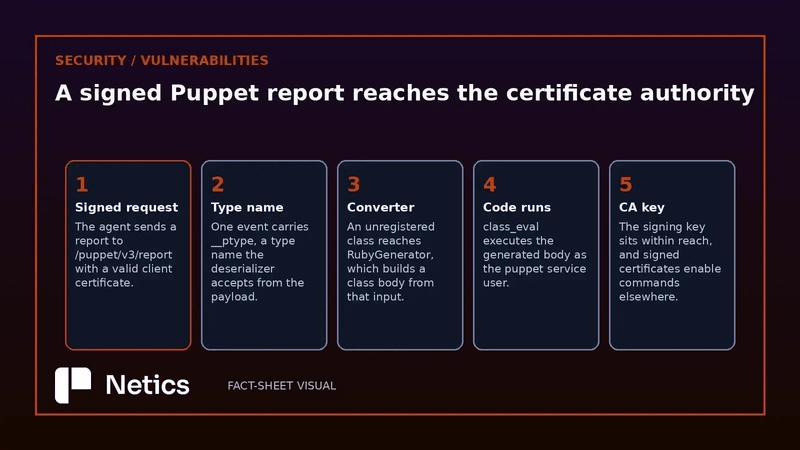
更严重的是执行身份。攻击代码以 puppet 服务用户运行,而这个身份可以访问证书颁发机构(CA)的签名密钥。
Neodyme 的概念验证实际复制出了 CA 私钥,签发了代表服务器自身的证书,并使用了它。公告还指出,攻击者可以签发支持服务端和客户端认证的证书;在相应编排配置下,这可能进一步允许对其他主机执行命令。
这里需要区分已验证事实和后续影响。拿走私钥、伪造服务器证书属于演示过的行为;大规模勒索、数据窃取和横向移动属于研究者描述的潜在后果,并非原文披露的真实受害事件。
一个主机名比较错误,为什么能读走别人的配置
第二个漏洞 CVE-2026-115732,CVSS 9.0,出现在解析 auth.conf 的 trapperkeeper-authorization 库中。
认证规则支持普通字符串、通配符和正则表达式。普通字符串与通配符共用了处理路径,导致本该精确匹配的规则也混入了通配符行为。
它的比较方式很具体:把完整主机名按标签拆开,反转顺序,再逐项比较;只要较短的列表比较完,就停止检查。
于是,允许 target.lab.local 的规则,也会匹配 evil.target.lab.local。后者多出来的 evil 没有让比较失败。
攻击者因此可以用一个节点的身份冒充另一个节点,读取对方的 catalog,也就是服务器为该节点准备的配置集合。Neodyme 给出的实例中,某台主机的 catalog 包含带有 PostgreSQL 凭据、管理员 API token 和登录信息的配置文件。
影响还包括冒充目标节点提交 facts 和 reports,以及在跨节点协调场景中插入 exported resources,让其他机器随后接收并应用这些资源。
autosign 会进一步降低攻击门槛。它按名称规则自动签发 agent 证书,例如 *.lab.local。如果攻击者能够通过该策略取得证书,就补齐了前述漏洞需要有效凭据的起始条件。
但这仍有前提:自动签发策略必须允许攻击者获得适用证书,相关服务也必须可达。不能把公告概括成任何部署都能被匿名远程攻破。
同批修复还涉及 container-openvoxdb。容器启动时,本应根据环境变量 OPENVOXDB_CERTIFICATE_ALLOWLIST 构建证书允许列表,却因镜像缺少必要工具而执行失败,结果是任何证书都能访问 API。
原文没有给这个问题列出独立 CVE 或评分。它揭示的失效方式却很清楚:配置了访问限制,不代表限制真正生效;初始化脚本失败后,系统反而放开了入口。
为什么升级之后,还要重新检查信任关系
原文列出的修复版本是:
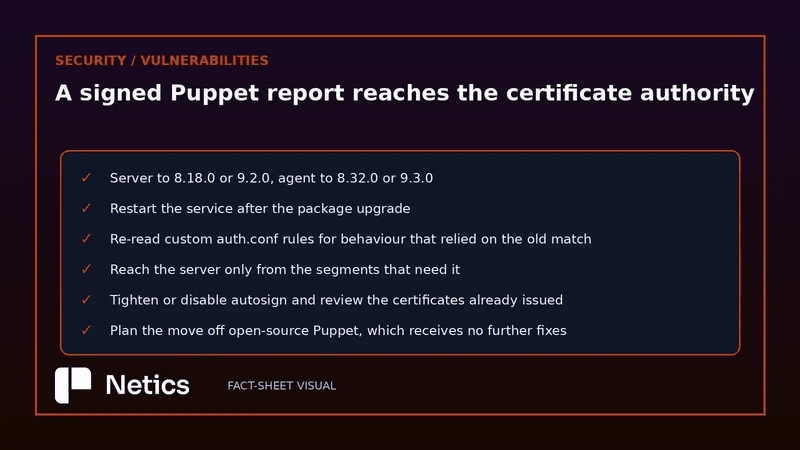
- OpenVox server:8.18.0 或 9.2.0。
- OpenVox agent:8.32.0 或 9.3.0。
- OpenVox database:8.18.0 或 9.2.0,包含容器镜像。
- Puppet Enterprise:2023.8.13、2025.12.1 或 2026.0.1。
Vox Pupuli 要求包升级后重启服务,并重新检查自定义 auth.conf。原因是旧规则可能依赖了错误的匹配行为,修正算法之后,原先能匹配的请求未必还能通过。
autosign 也需要单独审视。收紧或禁用自动签发,可以减少攻击者取得初始证书的机会;限制网络访问同样属于缓解措施。原文强调,这些措施仍有残余风险。
修复漏洞入口,不等于撤销攻击者已经取得的证书签发能力。
如果 CA 私钥已经泄露,仅重建 Puppet 服务器,无法让攻击者此前签发的证书自动失效。公告提供了升级与预防建议,却没有给出检测 CA 密钥是否被访问的方法,也没有给出疑似入侵后的 CA 轮换和证书替换流程。
因此,原文提出:出现利用证据时,应按 CA 失陷处理。这是基于密钥可达性的事件响应判断,不能误读成公告已经提供了一套完整恢复方案。
还有一个比本次漏洞更长远的问题:据原文,开源 Puppet 将不再获得任何更新,包括安全更新,发布说明建议迁移到 OpenVox。继续使用它的团队,需要重新解决维护来源问题,等待下一次补丁已经不是可靠路径。
我的判断
这篇最有价值的判断,是把 Puppet 服务器放回身份基础设施的位置。它既能影响受管机器执行什么配置,又持有这些机器信任的签名密钥,补丁优先级理应覆盖这两种权力。
证据最扎实的是报告反序列化链、主机名匹配机制,以及 CA 私钥导出后的证书签发演示。至于多少部署开启了可被利用的 autosign、多少 catalog 存放敏感凭据、哪些编排能进一步执行命令,原文没有总体数据。个别实例说明风险成立,不能替代部署比例或实际受害规模。
我也认同检查访问控制是否真正生效。数据库容器的问题说明,安全配置需要验证失败后的行为。不过,作者称它最容易发现和修复,并没有提供排查成本对照,这部分属于经验判断。
和只限制 8140 网络访问相比,升级可以修复已知缺陷;网络隔离则减少可达入口,无法消除已受控 agent 持有合法证书的风险。两者解决的问题不同,都不能替代疑似密钥泄露后的信任恢复。
能拿来做什么
- 如果团队维护 Puppet 或 OpenVox,先核对 server、agent、database 和容器镜像的实际版本,再按对应分支升级、重启,并验证自定义认证规则与 autosign 策略。
- 如果日常通过配置管理系统部署 Node 服务,检查下发配置中是否包含数据库密码、管理员 token 等敏感信息,并确认节点只能读取自己的 catalog。
- 如果维护带客户端证书认证的内部服务,检查反序列化、动态类型生成和代码求值入口。已认证客户端提交的数据,仍应按不可信输入处理。
- 如果发现疑似利用证据,把 CA 私钥与已签发证书纳入事件响应范围。原文没有提供完整恢复步骤,不能把升级成功直接当作事件结束。